








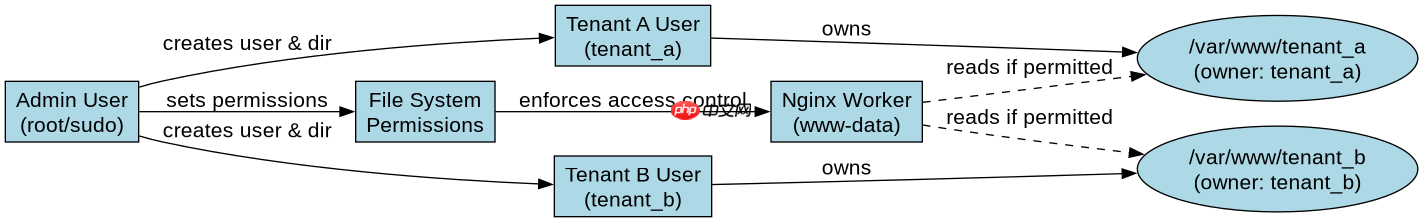
在 linux 中实现 nginx 多租户安全隔离,核心做法是为每个租户分配独立的系统用户(user)和组(group),并通过配置文件的权限控制与 nginx 的 chroot 或 root 指令限制其访问范围。具体而言,需创建专用的系统账户,将租户的 web 根目录所有权赋予该账户,并设置严格的文件权限(如 750 或 640)。同时,在 nginx 主配置中通过 include 引入各租户的独立配置文件,并在每个 server 块中使用 user 指令(若支持)或确保 worker 进程以对应租户身份运行(通常需修改全局 user 或使用 supervisord 等进程管理器启动多个 nginx 实例,或者更常见的做法是:所有请求由同一个 nginx worker 处理,但通过 alias 或 root 指向不同路径,并利用文件系统权限进行隔离。然而,nginx 本身不支持在同一进程中动态切换用户,因此最安全的隔离方案是:为每个租户运行一个独立的 nginx 实例,每个实例以特定的低权限用户身份运行,并绑定不同的端口或使用不同的 unix socket。对于共享 nginx 实例的场景,则必须依赖操作系统层面的文件系统权限隔离,即确保租户 a 无法读取租户 b 的文件。
如何为单个租户创建独立的系统用户和目录结构?
为单个租户创建独立环境时,应使用 adduser 命令创建无登录权限的系统用户,并建立对应的家目录作为 Web 根目录。例如,为租户 tenant_a 创建用户后,将其家目录设为 /var/www/tenant_a,并将所有权赋给该用户。这样,即使 Nginx 以 root 或其他用户启动,它也只能通过文件系统权限访问这些目录。关键步骤包括:创建用户、创建目录、设置权限、上传文件。此方法确保了租户间的数据在操作系统层面完全隔离。

#!/bin/bash
# 创建租户用户 (no login shell)
sudo adduser --system --no-create-home --group tenant_a

# 创建 Web 根目录
sudo mkdir -p /var/www/tenant_a/public_html

# 设置所有权: user:group = tenant_a:tenant_a
sudo chown -R tenant_a:tenant_a /var/www/tenant_a

# 设置权限: 目录 750, 文件 640
sudo find /var/www/tenant_a -type d -exec chmod 750 {} \;
sudo find /var/www/tenant_a -type f -exec chmod 640 {} \;
如何在共享 Nginx 实例中通过配置文件实现逻辑隔离?
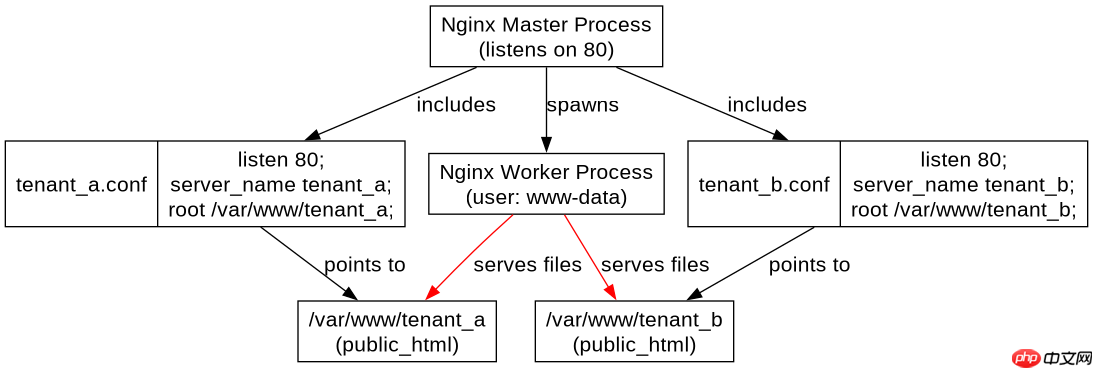
当多个租户共享同一个 Nginx 实例时,逻辑隔离依赖于 server 块的配置差异化和文件系统的严格权限控制。每个租户应拥有独立的配置文件,包含各自的 server_name、root 或 alias 指向其专属目录。Nginx 主进程通常以 root 身份启动以监听 80/443 端口,但 worker 进程可以配置为以特定用户运行(通过 worker_processes 和 user 指令,但注意 user 指令是全局的,不能为每个 server 块指定不同用户)。因此,更可行的方式是:所有 worker 进程仍以 www-data 或 nginx 用户运行,但通过 open_file_cache 和文件系统权限来限制访问。实际上,纯 Nginx 配置无法实现进程级用户切换,所以必须结合操作系统权限。在配置文件中,确保每个 server 块的 root 指向不同的、权限受限的目录。此外,禁用 autoindex 以防止目录列表泄露,并使用 deny all 保护敏感文件。
# /etc/nginx/sites-available/tenant_a.conf
server {
    listen 80;
    server_name tenant_a.example.com;

    # 指向租户 A 的独立目录
    root /var/www/tenant_a/public_html;
    index index.html;

    # 禁止目录浏览
    autoindex off;

    # 保护隐藏文件和配置文件
    location ~ /\. {
        deny all;
    }

    location / {
        try_files $uri $uri/ =404;
    }
}

# /etc/nginx/sites-available/tenant_b.conf
server {
    listen 80;
    server_name tenant_b.example.com;

    root /var/www/tenant_b/public_html;
    index index.html;

    autoindex off;

    location ~ /\. {
        deny all;
    }

    location / {
        try_files $uri $uri/ =404;
    }
}
如果租户尝试访问其他租户的目录,Nginx 会返回什么结果?
当租户 A 的配置文件错误地指向了租户 B 的目录,或者攻击者通过 URL 遍历尝试访问 /var/www/tenant_b/ 时,Nginx 的行为取决于文件系统权限。如果 Nginx worker 进程的用户(如 www-data)对租户 B 的目录没有读取权限(例如权限设置为 750,所有者为 tenant_b),Nginx 将无法读取文件,通常会返回 403 Forbidden 错误。如果目录不存在或路径错误,则返回 404 Not Found。这种基于操作系统的权限检查是最后一道防线,确保即使配置出错,数据也不会泄露。验证这一行为的方法是:以 www-data 用户身份尝试读取租户 B 的文件,预期结果为拒绝访问。




















