








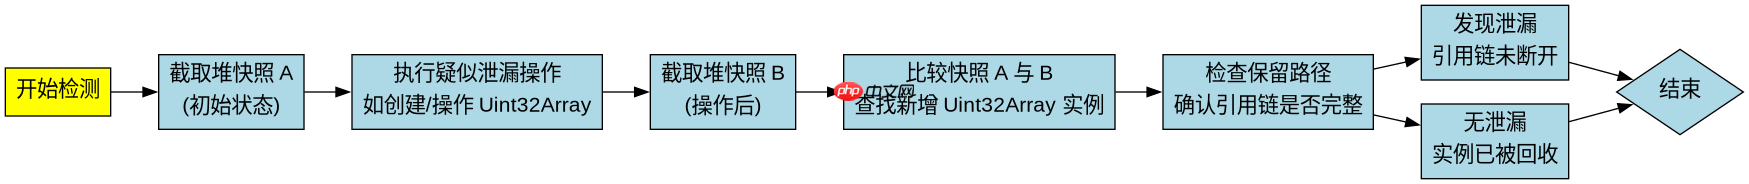
检测 uint32array 内存泄漏的核心方法是使用 chrome devtools 的 memory 面板进行 heap snapshot(堆快照)对比。具体做法是:在应用运行前、执行疑似泄漏的操作后,以及垃圾回收(gc)后分别截取堆快照,然后通过比较不同时间点的快照来定位未被释放的对象。如果 uint32array 实例在 gc 后依然存在于堆中且引用链无法断开,即可确认为内存泄漏。
如何从堆快照中识别未释放的 Uint32Array
在 Chrome DevTools 中打开两个时间点的堆快照(例如 Snapshot A 和 Snapshot B),在 Comparison(比较)模式下选择 "Summary" 或 "Comparison" 视图。搜索 Uint32Array 类型,查看其数量变化。如果数量持续增加且不随 GC 减少,说明存在泄漏。进一步点击具体的 Uint32Array 实例,查看其 Retainers(保留路径),分析是谁持有对该数组的引用。常见的泄漏源包括全局变量、闭包、事件监听器或未清理的缓存对象。
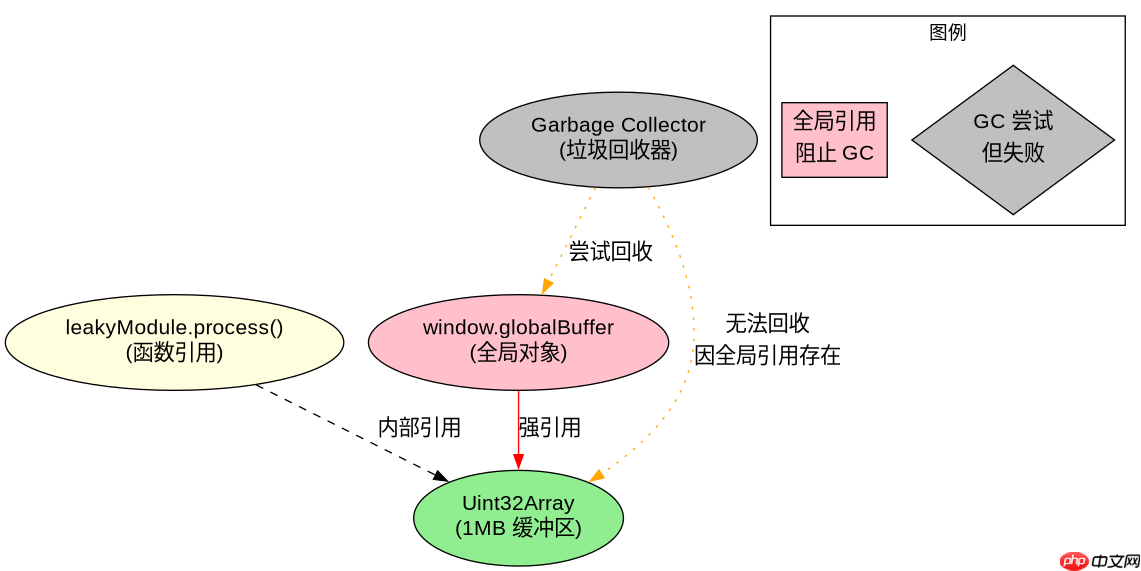
const leakyModule = (() => {
  let buffer = new Uint32Array(1024 * 1024); // 1MB

  function process() {
    // 模拟处理逻辑
    for (let i = 0; i < buffer.length; i++) {
      buffer[i] = i;
    }
  }

  // 错误做法:将大数组挂载到全局或闭包中,导致无法回收
  window.globalBuffer = buffer;

  return { process };
})();

// 模拟多次调用
for (let i = 0; i < 10; i++) {
  leakyModule.process();
}

// 此时 globalBuffer 仍然指向最初的 1MB 数组
// 即使不再使用,它也不会被 GC 回收
预期结果:
- window.globalBuffer 始终存在
- 每次调用 process() 不会创建新数组,但旧数组因全局引用无法释放
- 堆快照中 Uint32Array 数量不变,但总内存占用可能因其他操作增加
立即学习“Java免费学习笔记(深入)”;

如何通过代码主动排查并修复泄漏
为了验证泄漏点,可以在关键操作前后手动触发垃圾回收(需启用 --expose-gc 标志),并检查 performance.memory 或使用 DevTools 的 Allocation Instrumentation(分配仪器)来监控内存分配。修复方法通常是移除对 Uint32Array 的全局引用,或在不再需要时将其设置为 null。确保所有临时使用的缓冲区在作用域结束后能被自动回收。
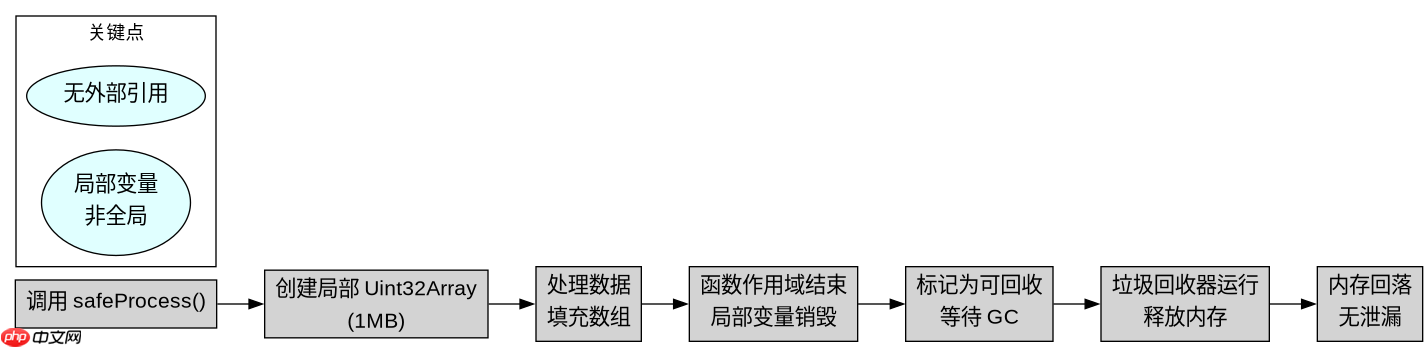
// 修复后的代码示例
function safeProcess() {
  const buffer = new Uint32Array(1024 * 1024);

  for (let i = 0; i < buffer.length; i++) {
    buffer[i] = i;
  }

  // 处理完成后,buffer 离开作用域,可被 GC 回收
  // 不要将其赋值给全局变量或长期持有的对象属性
  console.log('Processed', buffer.length, 'elements');
}

// 多次调用,观察内存是否稳定
for (let i = 0; i < 10; i++) {
  safeProcess();
}
预期结果:
- 每次调用 safeProcess() 都会创建新的 Uint32Array
- 函数返回后,局部变量 buffer 失去引用
- 手动触发 GC 后,堆内存应回落至基线水平
- 堆快照中 Uint32Array 数量波动但最终趋于稳定
当 Uint32Array 作为 Web Worker 通信数据时如何检测泄漏
在 Web Worker 场景中,Uint32Array 常通过 postMessage 传递。若发送方或接收方未正确释放引用,可能导致泄漏。检测方法是在主线程和 Worker 线程中分别监控内存使用情况,并确保在消息处理完毕后显式清空引用。特别注意 SharedArrayBuffer 的使用,它不会被 GC 自动回收,需手动管理生命周期。


















