








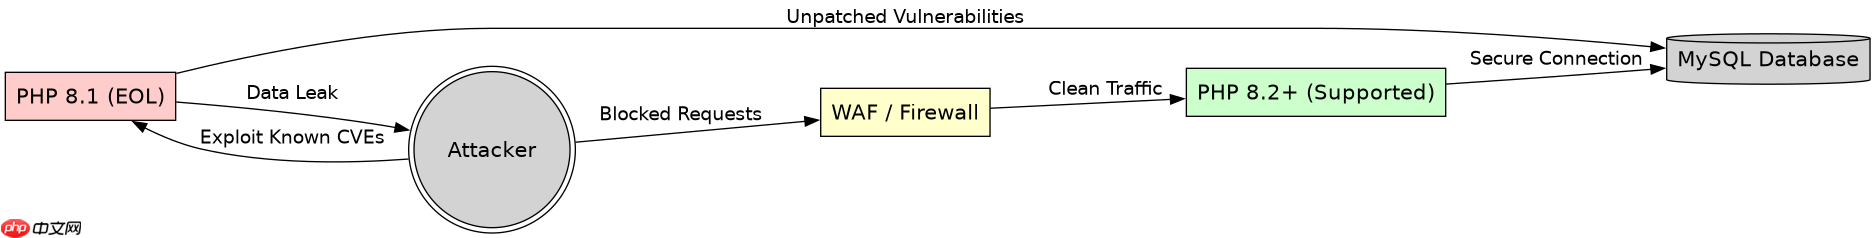
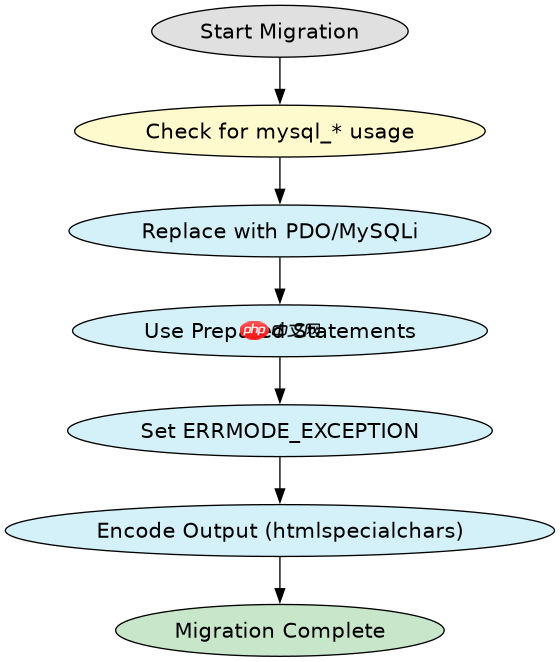
php 8.1 停止维护后,继续使用其连接 mysql 的代码主要面临底层库漏洞未修复、扩展兼容性失效以及缺乏安全补丁的风险。建议立即将运行环境升级至 php 8.2 或更高版本,并将代码中的 `mysql_*` 系列函数全部替换为 `mysqli` 或 `pdo`,同时启用预处理语句以防止 sql 注入。若暂时无法升级,必须通过 web 应用防火墙(waf)隔离外部请求并严格限制数据库权限。
旧版 mysql_* 函数的具体安全风险
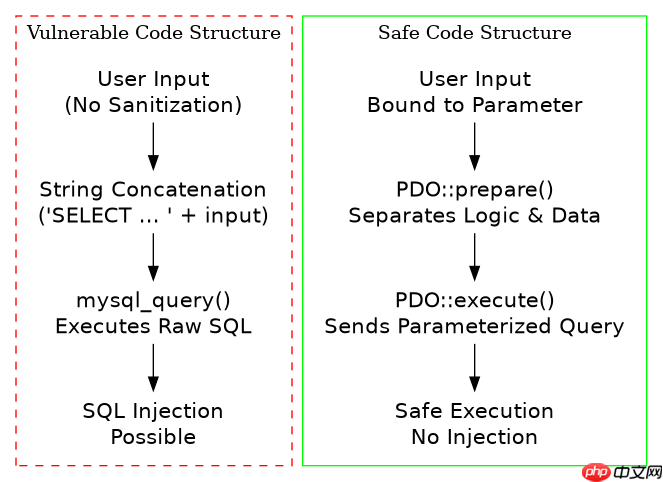
在 PHP 7.0 之前广泛使用的 `mysql_connect` 和 `mysql_query` 等函数不仅已被移除,且原生不支持预处理语句,极易导致 SQL 注入漏洞。即使代码仍在运行,这些函数也无法利用现代数据库驱动的安全特性,如参数绑定和事务管理。
<?php
// 危险示例:使用已废弃的 mysql_* 函数
$connection = mysql_connect("localhost", "user", "password");
mysql_select_db("database", $connection);

// 直接拼接用户输入,存在严重 SQL 注入风险
$user_input = $_GET['username'];
$query = "SELECT * FROM users WHERE name = '" . $user_input . "'";
$result = mysql_query($query, $connection);

while ($row = mysql_fetch_assoc($result)) {
    echo $row['name'];
}
mysql_close($connection);
?>
上述代码中,`$_GET['username']` 未经任何过滤直接拼接到 SQL 查询字符串中。攻击者可以传入类似 `' OR '1'='1` 的 payload,从而绕过身份验证或提取所有用户数据。由于 `mysql_*` 扩展不支持预处理,开发者无法通过参数化查询来规避此类风险。
立即学习“PHP免费学习笔记(深入)”;

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
迁移到 PDO 与预处理语句的最佳实践
解决安全问题的核心是将连接方式迁移至 PDO 或 MySQLi,并强制使用预处理语句。PDO 提供了更统一的接口,支持多种数据库后端,而 MySQLi 则专为 MySQL 优化。两者均支持占位符机制,确保用户输入被视为数据而非可执行代码。
<?php
// 安全示例:使用 PDO 和预处理语句
try {
    $pdo = new PDO('mysql:host=localhost;dbname=database;charset=utf8mb4', 'user', 'password');
    // 设置错误模式为异常,便于调试
    $pdo->setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);

    $user_input = $_GET['username'];

    // 使用预处理语句,防止 SQL 注入
    $stmt = $pdo->prepare('SELECT * FROM users WHERE name = :name');
    $stmt->execute(['name' => $user_input]);

    $user = $stmt->fetch(PDO::FETCH_ASSOC);
    if ($user) {
        echo htmlspecialchars($user['name'], ENT_QUOTES, 'UTF-8');
    }
} catch (PDOException $e) {
    // 生产环境中不应暴露详细错误信息
    error_log($e->getMessage());
    echo 'Database error occurred.';
}
?>
在 PDO 示例中,`prepare` 方法将 SQL 结构与应用数据分离。`execute` 方法传入的数组参数会被安全地转义,无论输入内容如何,都不会改变 SQL 语句的逻辑结构。此外,`htmlspecialchars` 用于输出编码,防止 XSS 攻击,形成完整的安全闭环。
PHP 8.1 EOL 后的具体兼容性与配置问题
当 PHP 8.1 达到 EOL 后,操作系统包管理器可能不再提供针对该版本的最新安全补丁,导致 OpenSSL、libmysqlclient 等依赖库存在已知漏洞而无法更新。此外,某些第三方库可能在 PHP 8.2+ 中引入 Breaking Changes,导致旧代码报错。建议在过渡期锁定 PHP 版本,并通过容器化部署隔离风险。


















