








使用 real_escape_string() 转义的关键在于确保连接对象存在且字符集设置正确,否则无法有效防止 sql 注入。具体做法是实例化 mysqli 或 pdo 后,调用其对应的转义方法处理用户输入,再拼接到查询语句中。若未指定字符集(如 utf8mb4),特殊字符可能被绕过;若连接失败,该方法会返回空值导致语法错误。因此,必须显式设置字符集并检查连接状态。

mysqli_real_escape_string() 在旧版代码中的实现步骤是什么
在基于 mysqli 扩展的旧版项目中,实现转义需先建立非持久连接,设置字符集为 utf8mb4,然后对每个输入变量调用 $mysqli->real_escape_string($var)。此过程将特殊字符转换为安全序列,直接嵌入 SQL 字符串即可执行。若跳过字符集设置,多字节字符可能截断转义符引发漏洞。
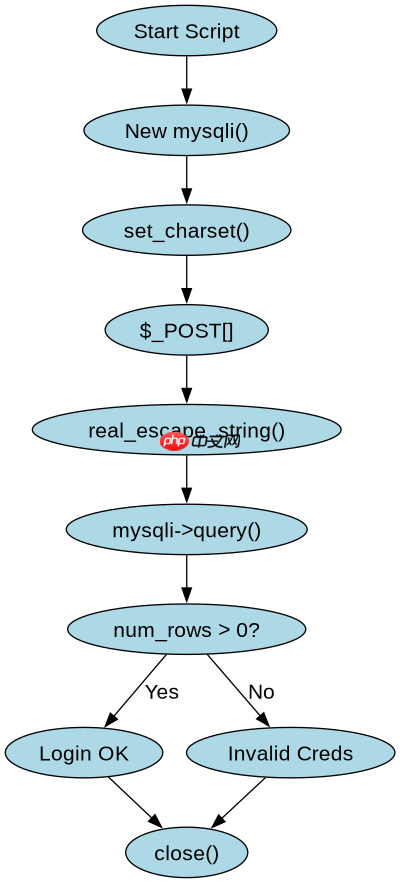
<?php
$host = 'localhost';
$user = 'root';
$pass = '';
$db   = 'test_db';

// 1. 创建连接
$mysqli = new mysqli($host, $user, $pass, $db);

// 2. 检查连接错误
if ($mysqli->connect_error) {
    die('Connection Error: ' . $mysqli->connect_error);
}

// 3. 强制设置字符集,防止编码绕过
$mysqli->set_charset('utf8mb4');

// 4. 获取用户输入
$username = $_POST['username'] ?? '';
$password = $_POST['password'] ?? '';

// 5. 手动转义
$safe_user = $mysqli->real_escape_string($username);
$safe_pass = $mysqli->real_escape_string($password);

// 6. 构建并执行查询
$sql = "SELECT * FROM users WHERE username = '$safe_user' AND password = '$safe_pass'";
$result = $mysqli->query($sql);

if ($result && $result->num_rows > 0) {
    echo 'Login successful.';
} else {
    echo 'Invalid credentials.';
}

// 7. 关闭资源
$mysqli->close();
?>
上述代码运行后,若输入包含单引号或反斜杠,real_escape_string 会将其转为 ' 或 \,确保 SQL 语法合法。预期结果是查询能正确匹配转义后的字符串,而非被解析为控制符。注意:此方法仅适用于字符串字面量,不适用于表名或列名。
立即学习“PHP免费学习笔记(深入)”;

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
PDO::quote() 与 real_escape_string 的行为差异在哪里
PDO::quote() 不仅转义内容,还会自动包裹单引号,返回完整的 SQL 字符串片段;而 real_escape_string 仅返回转义后的纯文本,需开发者手动添加引号。两者都依赖底层驱动和字符集配置,但 PDO 更倾向于配合预处理语句使用,手动引用易出错。若使用 PDO 时未启用 PDO::ATTR_EMULATE_PREPARES,quote() 的行为可能与 mysqli 略有不同,尤其在处理二进制数据时。

<?php
$dsn = 'mysql:host=localhost;dbname=test_db;charset=utf8mb4';
$options = [
    PDO::ATTR_ERRMODE            => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
];

try {
    $pdo = new PDO($dsn, 'root', '', $options);
} catch (PDOException $e) {
    die('PDO Connection Failed: ' . $e->getMessage());
}

$input = $_GET['search'] ?? '';

// PDO quote 方法:自动加引号并转义
$safe_query = $pdo->quote($input);

// 注意:safe_query 已包含引号,无需再加
$sql = "SELECT * FROM products WHERE name LIKE '%$safe_query%'";
$stmt = $pdo->query($sql);
$results = $stmt->fetchAll();

print_r($results);
?>
对比可见,PDO::quote() 返回类似 'value'' 的字符串,可直接嵌入 SQL;而 mysqli 需写成 '{$safe_value}'。若误用 PDO::quote() 于整数或布尔值,可能导致类型转换异常。此外,PDO 在模拟预处理模式下,quote() 的行为更接近传统转义,但在原生预处理下应优先使用占位符。
当输入包含 null 字节时 real_escape_string 如何处理
当输入包含 null 字节(%00)时,real_escape_string() 会将其转义为 ,并在 SQL 中作为字符串的一部分保留。这可能导致逻辑错误,例如在文件路径或标识符中截断后续内容。MySQL 服务器会将 视为普通字符,但若应用层未正确处理,可能引发安全漏洞或数据损坏。建议在使用前过滤或验证输入,避免传递不可信的二进制数据。

















