








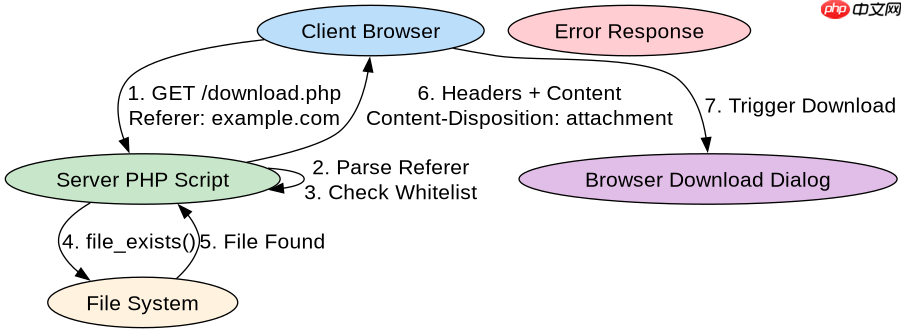
通过php脚本强制下载文件并实现防盗链,核心做法是在服务端验证请求来源的http referer头是否合法。具体操作是读取$_server['http_referer'],将其与白名单域名进行比对,若匹配则设置正确的content-type和content-disposition响应头以触发浏览器下载行为;若不匹配或referer为空(视策略而定),则直接返回403禁止访问。

如何验证Referer防止非本站链接盗用
在PHP中验证防盗链最直接的方法是检查$_SERVER['HTTP_REFERER']变量。该变量记录了发起当前请求的上一个页面的URL。我们需要从该字符串中提取域名部分,并与预设的允许列表进行比对。如果请求来自外部网站或未携带Referer(取决于安全策略),则拒绝提供文件流。
<?php
// 定义允许访问的域名白名单
$allowed_domains = [
    'example.com',
    'www.example.com'
];

// 获取当前请求的Referer
$referer = $_SERVER['HTTP_REFERER'] ?? '';

// 解析Referer URL
$parsed_url = parse_url($referer);
$host = $parsed_url['host'] ?? '';

// 验证逻辑:必须包含在白名单中
$is_allowed = false;
foreach ($allowed_domains as $domain) {
    if (strpos($host, $domain) !== false) {
        $is_allowed = true;
        break;
    }
}

if (!$is_allowed) {
    http_response_code(403);
    die('Access Denied: Hotlinking is not allowed.');
}

// 验证通过后,执行下载逻辑
$file_path = '/path/to/secure/file.pdf';
if (file_exists($file_path)) {
    header('Content-Description: File Transfer');
    header('Content-Type: application/octet-stream');
    header('Content-Disposition: attachment; filename="' . basename($file_path) . '"');
    header('Expires: 0');
    header('Cache-Control: must-revalidate');
    header('Pragma: public');
    header('Content-Length: ' . filesize($file_path));
    readfile($file_path);
    exit;
} else {
    die('File not found.');
}
?>
上述代码首先定义了$allowed_domains数组作为白名单。接着使用parse_url()函数从$_SERVER['HTTP_REFERER']中提取主机名。通过循环比对,确定请求来源是否合法。如果不合法,立即输出403状态码并终止脚本。如果合法,则继续执行后续的header()调用,设置Content-Disposition: attachment强制浏览器弹出下载框,并使用readfile()将文件内容输出到缓冲区。
立即学习“PHP免费学习笔记(深入)”;

如何处理Referer缺失或伪造的情况
并非所有请求都会携带HTTP_REFERER。用户直接输入网址、使用某些隐私保护插件、或通过移动端App发起的请求可能省略该头部。此外,Referer是可以被客户端轻易伪造的。因此,仅依赖Referer验证存在局限性。在实际开发中,通常将Referer验证作为第一道防线,结合Token机制或临时下载链接来增强安全性。

<?php
// 模拟生成一个带Token的下载链接
function generate_download_token($file_id, $secret_key) {
    // 简单示例:使用时间戳+随机数+密钥生成签名
    $timestamp = time();
    $random = bin2hex(random_bytes(8));
    $signature = hash_hmac('sha256', "$file_id|$timestamp|$random", $secret_key);
    return base64_encode("$file_id|$timestamp|$random|$signature");
}

// 验证Token
function verify_download_token($token, $secret_key) {
    $data = base64_decode($token);
    $parts = explode('|', $data);
    if (count($parts) !== 4) return false;

    list($file_id, $timestamp, $random, $signature) = $parts;

    // 检查时间戳有效期(例如5分钟内)
    if (time() - $timestamp > 300) return false;

    // 重新计算签名进行比对
    $expected_signature = hash_hmac('sha256', "$file_id|$timestamp|$random", $secret_key);
    return hash_equals($expected_signature, $signature);
}

// 假设这是受保护的下载接口
$token = $_GET['token'] ?? '';
$secret = 'my_super_secret_key';

if (verify_download_token($token, $secret)) {
    // Token有效,提供文件
    echo "Download started...";
    // 此处可加入实际的文件读取逻辑
} else {
    http_response_code(403);
    echo "Invalid or expired token.";
}
?>
为了解决Referer不可靠的问题,可以引入基于Token的验证机制。如代码所示,generate_download_token()函数利用HMAC-SHA256算法,将文件ID、时间戳、随机数和私钥组合生成签名。前端在请求下载时,需先获取这个一次性Token。后端在verify_download_token()中校验签名和时间戳有效性。这种方式不依赖HTTP头部,能有效防止简单的盗链和重放攻击,适用于API接口或动态生成的下载链接场景。
当文件路径不存在或权限不足时程序如何响应
在强制下载的实现中,文件系统的状态直接影响程序的执行结果。如果指定的$file_path不存在,或者Web服务器进程(如www-data)没有读取该文件的权限,file_exists()将返回false,或者readfile()会失败并产生警告。此时,程序应当捕获这些异常状态,避免向用户暴露敏感的路径信息,而是返回通用的错误提示或404/403状态码。
在上述第一个代码示例中,我们使用了if (file_exists($file_path))进行前置检查。如果文件不存在,脚本会执行die('File not found.'),这直接向终端输出了错误信息并终止运行。对于生产环境,建议将这种硬编码的死退出改为更规范的HTTP响应处理,例如调用http_response_code(404)后输出友好的错误页面。同时,确保PHP配置中的display_errors在生产环境中关闭,以防止泄露服务器内部结构。通过这种方式,无论文件是否存在或权限是否正确,程序都能给出明确且安全的反馈,而不是抛出未处理的PHP Warning或Notice。


















