








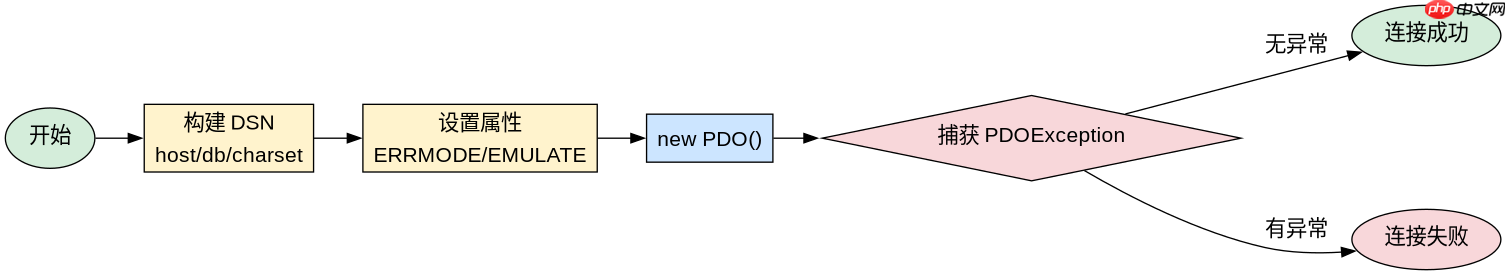
使用pdo连接mysql数据库时,核心做法是实例化 pdo 对象并传入dsn字符串、用户名和密码。通过构造包含主机名、数据库名和字符集的dsn,可以建立与数据库的连接,后续所有查询都基于该对象执行。若连接失败,需捕获 pdoexception 以处理错误。
如何配置PDO的异常模式以确保安全?
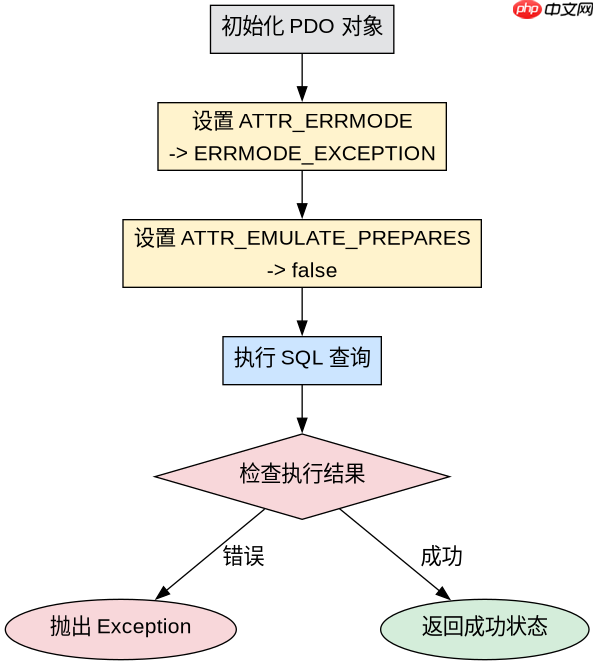
将 PDO::ATTR_ERRMODE 设置为 PDO::ERRMODE_EXCEPTION 是最佳实践,这样当SQL执行出错时会抛出异常而非静默失败。配合 PDO::ATTR_EMULATE_PREPARES 设为 false,可强制使用服务端预处理语句,防止SQL注入。这种配置下,任何语法错误或约束冲突都会中断程序流,便于统一错误处理。
$dsn = 'mysql:host=localhost;dbname=test;charset=utf8mb4';
$options = [
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
    PDO::ATTR_EMULATE_PREPARES => false,
];
try {
    $pdo = new PDO($dsn, 'user', 'password', $options);
    echo "Connection successful";
} catch (PDOException $e) {
    echo "Connection failed: " . $e->getMessage();
}
如何使用预处理语句插入数据并获取ID?
在成功连接后,使用 prepare() 和 execute() 方法执行插入操作。通过命名占位符(如 :name)绑定参数,确保数据安全性。插入完成后,调用 lastInsertId() 可获取最后生成的自增ID。此流程避免了直接拼接SQL字符串,有效防止注入攻击。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
立即学习“PHP免费学习笔记(深入)”;

$sql = "INSERT INTO users (name, email) VALUES (:name, :email)";
$stmt = $pdo->prepare($sql);
$stmt->execute(['name' => 'John Doe', 'email' => 'john@example.com']);
$lastId = $pdo->lastInsertId();
echo "Inserted ID: " . $lastId;
当数据库服务不可用时程序会返回什么结果?
如果MySQL服务未启动或网络不通,new PDO() 构造函数会抛出 PDOException。此时程序不会继续执行后续代码,除非在 try-catch 块中捕获该异常。捕获到的异常消息通常包含“SQLSTATE[HY000] [2002] Connection refused”等具体信息,开发者可根据此信息进行日志记录或用户提示。


















