








在 nginx 中配置 proxy_set_header 透传 referer 防盗链,核心做法是显式声明 referer 头字段。默认情况下,nginx 作为反向代理会保留客户端发送的原始请求头,但如果上游服务器要求严格的防盗链校验,或者需要忽略某些特定来源,可以通过 proxy_set_header referer $http_referer; 来确保该头部被正确传递给后端。如果希望强制指定某个固定的 referer 以绕过简单的白名单检查,可以直接赋值字符串,例如 proxy_set_header referer "https://example.com";。需要注意的是,如果客户端请求中本身不包含 referer(例如直接访问或隐私保护设置),变量 $http_referer 将为空,此时透传行为取决于是否使用了 if 判断或默认值处理。
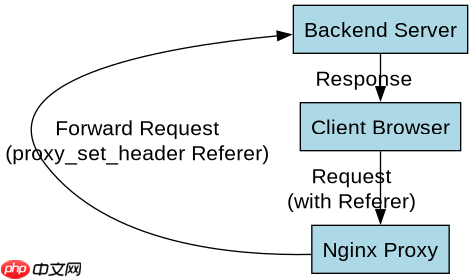
如何验证当前 Nginx 版本对 Referer 头的默认处理行为
Nginx 默认会透传客户端的 Referer 头给后端应用,无需额外配置即可实现基本的防盗链信息传递。这意味着只要客户端浏览器发送了 Referer,Nginx 就会原样转发,除非你在配置中显式地清空或修改它。这种默认行为适用于大多数标准的 Web 应用防盗链场景,因为后端框架通常依赖这个头部来判断请求来源合法性。
server {
    listen 80;
    server_name example.com;

    location /api/protected-resource {
        # 默认行为:自动透传客户端的 Referer
        # proxy_set_header Referer $http_referer;  <-- 这行可省略

        proxy_pass http://backend_server;
    }
}
上述配置展示了最简化的结构。当用户从 https://referrer-site.com 发起请求时,Nginx 会将 Referer: https://referrer-site.com 发送给 backend_server。如果后端服务检查该头部并发现域名在白名单内,则允许访问。若需测试此行为,可使用 curl 命令模拟:curl -H "Referer: https://trusted.com" http://example.com/api/protected-resource。后端应能接收到正确的 Referer 值。如果未收到,请检查是否有其他模块(如 mod_security 或自定义 Lua 脚本)拦截或修改了头部。
如何在特定条件下覆盖或固定 Referer 值以满足防盗链策略
当需要绕过第三方服务的严格防盗链限制,或统一内部微服务间的调用来源标识时,可以强制设置 Referer 为固定值或使用条件逻辑。通过 proxy_set_header 直接赋值字符串,可以忽略客户端实际发送的来源,从而满足后端对特定域名的信任要求。此外,结合 map 指令可以根据请求路径、IP 或其他变量动态决定 Referer 的值,提供更灵活的防盗链控制策略。

server {
    listen 80;
    server_name example.com;

    # 定义映射规则:根据 URI 决定 Referer
    map $request_uri $custom_referer {
        default $http_referer;          # 默认使用客户端 Referer
        ~^/internal/ "https://internal-app.local"; # 内部接口固定 Referer
    }

    location /api/ {
        # 使用映射后的变量设置 Referer
        proxy_set_header Referer $custom_referer;
        proxy_pass http://backend_server;
    }
}
该配置展示了如何使用 map 指令实现条件化 Referer 设置。对于以 /internal/ 开头的请求,无论客户端发送什么 Referer,Nginx 都会向后端发送 https://internal-app.local,这常用于内部系统间调用,避免后端因防盗链拒绝合法内部请求。对于其他请求,则保持默认透传行为。这种组合方式既保留了灵活性,又解决了特定场景下的兼容性问题。测试时,分别访问 /api/data 和 /internal/status,观察后端日志中的 Referer 字段是否符合预期。
当客户端未发送 Referer 时后端如何处理空值
当客户端未发送 Referer 头时,$http_referer 变量为空字符串,导致透传给后端的 Referer 也为空。许多后端防盗链机制会将空 Referer 视为非法来源而拒绝请求,因此需要明确处理这种情况。可以通过 if 语句或 map 指令设置默认值,例如将空 Referer 替换为一个可信的默认域名,或直接丢弃该头部让后端按无 Referer 的逻辑处理。具体选择取决于后端的安全策略:是允许无 Referer 的请求,还是必须提供有效 Referer。
server {
    listen 80;
    server_name example.com;

    # 处理空 Referer 的情况
    map $http_referer $final_referer {
        default $http_referer;           # 非空则透传
        "" "https://default-trusted.com"; # 空值时设置默认值
    }

    location /api/secure {
        # 仅当 Referer 不为空时才设置,否则不传递该头部
        if ($http_referer != "") {
            proxy_set_header Referer $http_referer;
        }
        # 如果希望始终传递一个 Referer(即使是默认的),则使用:
        # proxy_set_header Referer $final_referer;

        proxy_pass http://backend_server;
    }
}
此配置提供了两种处理空 Referer 的策略。第一种是使用 if 语句,仅在 Referer 存在时才设置头部,这样后端可能看到缺少 Referer 头,适合那些对空 Referer 宽容的服务。第二种是使用 map 设置默认值,确保后端始终收到一个有效的 Referer,适合严格要求 Referer 存在的防盗链系统。选择哪种方式需根据后端的具体实现来决定。建议在后端日志中记录收到的 Referer 值,以便调试和分析请求来源。


















