








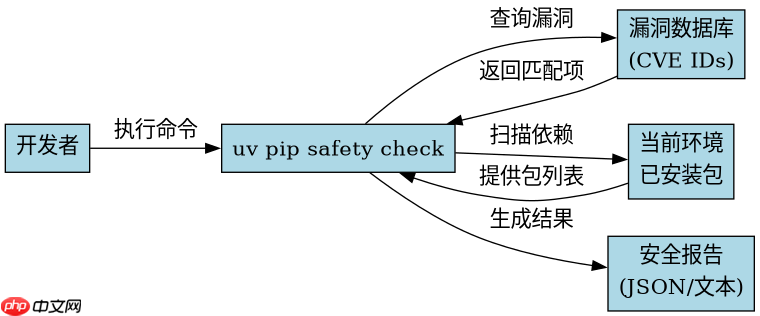
使用 uv 进行安全性检查的核心方法是调用 uv pip safety check 命令。该命令会读取当前环境或指定项目的依赖列表,并与已知的漏洞数据库进行比对,直接输出存在风险的包及其 cve 编号。若需自动化集成,可结合 --output-format json 参数获取结构化数据,便于 ci/cd 流水线解析。
uv pip safety check 如何识别并报告漏洞
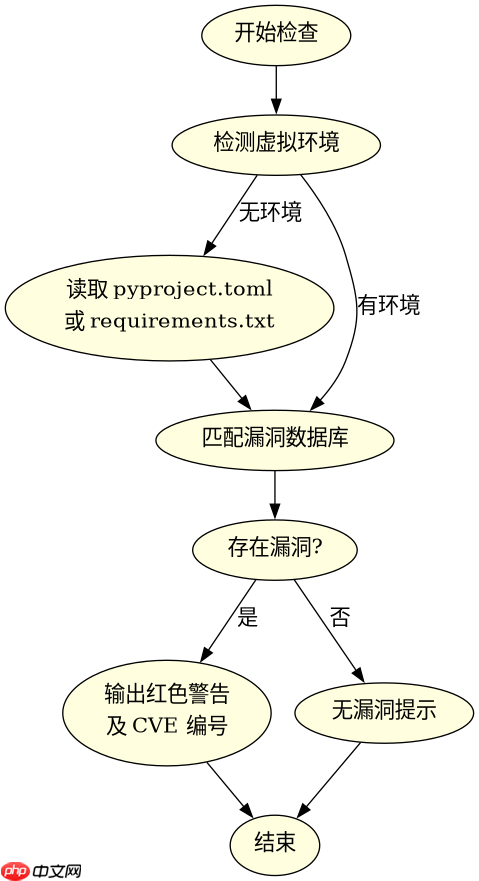
uv pip safety check 通过扫描当前激活的虚拟环境中的已安装包,匹配 safety 数据库中的已知漏洞信息。它默认在终端打印红色警告,列出受影响的包名、版本以及对应的 CVE ID。如果未激活虚拟环境,它会尝试检测项目根目录下的 pyproject.toml 或 requirements.txt 文件所指定的依赖树。
import subprocess
import sys

# 模拟运行 uv pip safety check
def run_safety_check():
    try:
        result = subprocess.run(
            ["uv", "pip", "safety", "check", "--output-format", "json"],
            capture_output=True,
            text=True,
            check=True
        )
        return result.stdout
    except subprocess.CalledProcessError as e:
        return f"Error: {e.stderr}"

print(run_safety_check())
上述代码展示了如何通过 Python 子进程调用 uv 命令。执行后,若发现漏洞,标准输出将包含 JSON 格式的漏洞详情;若无漏洞,则返回空字符串或成功状态。开发者可根据返回值判断是否阻断构建流程。
立即学习“Python免费学习笔记(深入)”;

如何过滤特定包或忽略已知风险
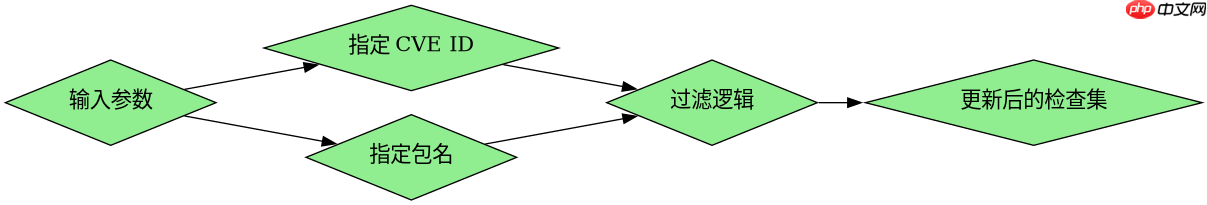
在实际项目中,某些低危漏洞可能暂时无法修复,或者误报需要排除。uv pip safety check 支持通过 --ignore 参数指定 CVE ID 或包名来跳过检查。此外,可以结合 --require-hashes 确保依赖完整性,但安全性检查主要依赖 --ignore 进行精细控制。
# 忽略特定 CVE 的检查示例
uv pip safety check --ignore CVE-2021-XXXXX

# 忽略特定包的检查
uv pip safety check --ignore requests
这些命令行选项允许开发人员在保持整体安全策略的同时,灵活处理例外情况。建议在配置文件中固化常用的忽略规则,避免每次手动输入。
当 uv pip safety check 返回非零退出码时意味着什么
当 uv pip safety check 检测到任何已知漏洞时,其进程退出码为非零值(通常为 1)。这在脚本和 CI/CD 系统中被用作失败信号,表示当前环境存在安全风险。如果没有发现漏洞,退出码为 0,表示检查通过。这一行为使得它可以无缝集成到自动化测试中,例如在 GitHub Actions 中设置步骤失败条件。



















