








云服务器安全组同步的核心做法是调用云厂商提供的api接口,将源实例的安全组配置批量应用到目标实例上。具体操作时,需先获取源实例的`securitygroupid`和目标实例列表,然后遍历目标列表逐个调用修改或绑定接口,并在循环中加入异常处理逻辑以应对网络波动或权限不足的情况。

如何获取并解析安全组规则
在开始同步前,必须先通过查询接口获取源安全组的详细规则集。这一步骤通常涉及调用如DescribeSecurityGroupRules之类的函数,传入源安全组ID作为参数。返回的数据结构中包含入方向和出方向的规则列表,开发者需要解析这些JSON数据,提取协议类型、端口范围、授权对象和动作等关键字段,以便后续构建新的请求体。
{
  "SecurityGroupId": "sg-1234567890",
  "IpProtocol": "tcp",
  "PortRange": "80/80",
  "SourceCidrIp": "0.0.0.0/0",
  "Policy": "Accept"
}
上述代码展示了单条规则的典型JSON结构。在实际编程中,应使用HTTP客户端发起GET请求,并设置合理的超时时间。解析完成后,建议将规则存储为本地对象数组,避免在同步过程中重复请求,从而提高效率。注意区分不同云厂商对空值或缺失字段的默认处理,例如某些厂商可能省略Policy字段默认为允许。
如何实现批量应用规则到目标实例
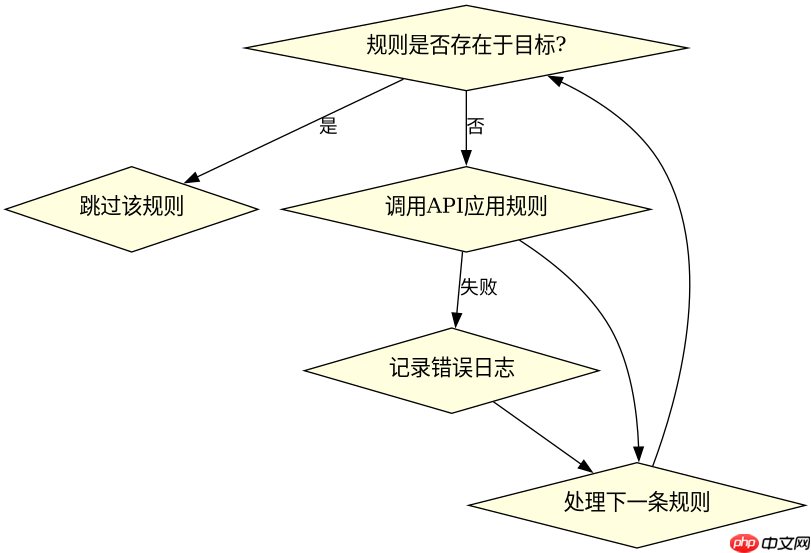
获取规则后,下一步是将这些规则应用到目标安全组或实例上。大多数云平台提供AuthorizeSecurityGroup或类似接口用于添加规则。开发者需要编写循环,遍历之前解析出的规则列表,为每个目标实例构造相应的请求参数。关键点是确保每次调用的参数与源规则完全一致,包括优先级和描述信息,以保证配置的精确复制。
IT技术解决互联网公司网站模板是一款适合提供APP设计、网页开发、SEO优化、云服务、数据分析等服务的互联网公司宣传网站模板下载。提示:本模板调用到谷歌字体库,可能会出现页面打开比较缓慢。

for target_sg in target_sgs:
    for rule in source_rules:
        try:
            client.authorize_security_group(
                GroupId=target_sg,
                IpProtocol=rule['IpProtocol'],
                PortRange=rule['PortRange'],
                SourceCidrIp=rule['SourceCidrIp'],
                Policy=rule.get('Policy', 'Accept')
            )
        except Exception as e:
            log_error(f"Failed to apply rule to {target_sg}: {e}")
这段伪代码演示了批量应用的逻辑。实际实现时,建议使用并发请求或批量接口(如果云厂商支持)来加速同步过程。同时,必须捕获并记录每一个失败的操作,以便后续重试或人工干预。不要假设所有规则都能成功应用,特别是当目标安全组已有冲突规则时,API可能会返回错误。
如何处理同步过程中的冲突与幂等性
在同步过程中,最棘手的问题是规则冲突和幂等性。如果目标安全组中已存在相同协议的规则,直接添加可能导致重复或覆盖错误。因此,在应用每条规则前,应先检查目标安全组是否已存在该规则。可以通过再次调用查询接口或使用DescribeSecurityGroupRules的过滤功能来实现。如果规则已存在且内容一致,则跳过;如果不一致,则根据业务需求决定是更新还是报错。
此外,同步操作应具备幂等性,即多次执行相同的同步任务应产生相同的结果。这要求程序在每次操作前进行状态校验,而不是盲目地追加规则。对于删除操作,同样需要谨慎,避免误删其他业务正在使用的规则。建议在同步前后分别导出目标安全组的状态,进行比对验证,确保同步结果符合预期。



















