








服务器权限风险的核心评估方法是基于最小权限原则,通过审计现有账号的访问控制列表(acl)和特权配置,识别并移除未授权或过度授权的访问路径。具体做法是收集所有系统账号、服务账号及 sudo 权限配置,结合文件系统的实际读写权限进行交叉比对,从而确定哪些用户拥有超出业务需求的 root 或管理员权限。这一过程能直接暴露出因历史遗留配置导致的权限滥用隐患。
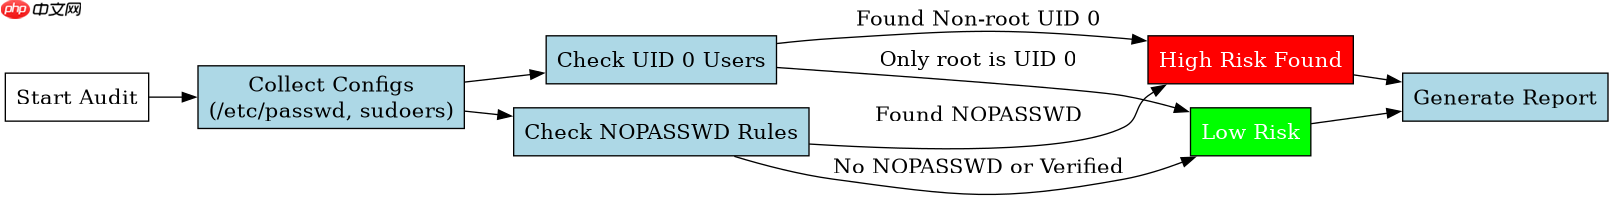
如何识别系统中的高危账号与sudo权限
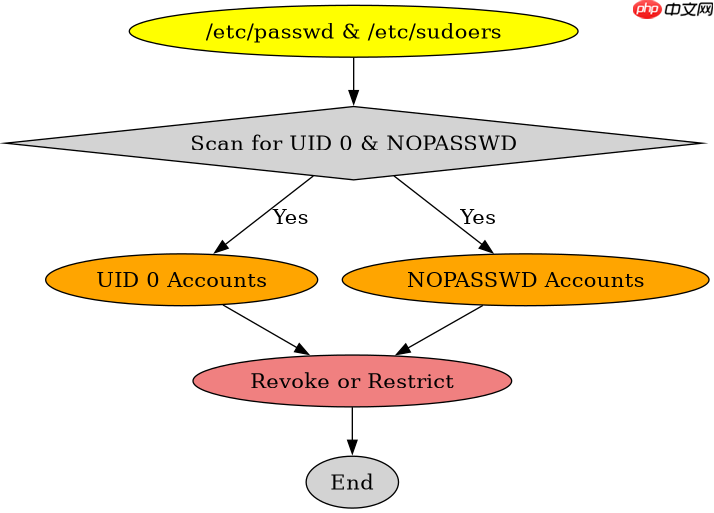
识别高危账号的关键在于检查 /etc/passwd 中的 UID 为 0 的用户以及 /etc/sudoers 文件中的配置。任何拥有 UID 0 的非 root 账号都是严重的安全违规,而 sudoers 文件中包含 NOPASSWD 选项的配置则意味着攻击者获取该账号后可无需密码直接提权。通过扫描这些配置文件,可以迅速定位出具备最高特权的账户列表。
#!/bin/bash
# 检查 UID 为 0 的用户
echo "=== UID 0 Users ==="
awk -F: '$3 == 0 {print $1}' /etc/passwd

# 检查 sudoers 中无密码登录配置
echo "=== Sudoers with NOPASSWD ==="
grep -i 'NOPASSWD' /etc/sudoers /etc/sudoers.d/* 2>/dev/null

# 输出示例:
# === UID 0 Users ===
# root
# admin_backup
# === Sudoers with NOPASSWD ===
# deploy_user ALL=(ALL) NOPASSWD: ALL
上述脚本首先提取所有 UID 为 0 的用户名,这通常包括 root 本身,但也可能包含被错误配置的备份账号如 admin_backup。接着,它扫描 sudoers 相关文件,找出所有配置了 NOPASSWD 的用户。在实际评估中,如果发现除 root 外还有其他 UID 0 用户,或者非运维人员拥有 NOPASSWD 权限,即视为高风险项。例如,deploy_user 拥有全系统无密码 sudo 权限,这在生产环境中是极不安全的,应改为限制特定命令或要求密码验证。
如何评估文件系统的实际访问权限
文件系统权限评估主要关注敏感目录(如 /etc/shadow, /var/log)和关键二进制文件(如 /usr/bin/sudo)的权限设置。重点检查是否存在世界可读(Other Read)或世界可写(Other Write)的情况,特别是对于包含密码哈希或日志文件的目录。此外,还需检查 SUID/SGID 位是否被异常设置,这可能导致普通用户执行特权程序。

#!/bin/bash
# 查找 /etc 目录下权限过于宽松的文件
echo "=== World-Readable Files in /etc ==="
find /etc -maxdepth 2 -type f -perm -o=r ! -name '*.conf' -exec ls -l {} \;

# 查找带有 SUID 位的可执行文件
echo "=== SUID Files ==="
find / -type f -perm -4000 2>/dev/null | head -20

# 输出示例:
# === World-Readable Files in /etc ===
# -rw-r--r-- 1 root root 1234 Jan 1 00:00 /etc/shadow.bak
# === SUID Files ===
# /usr/bin/sudo
# /usr/bin/passwd
# /opt/custom_tool (Suspicious)
该脚本首先搜索 /etc 目录下除了 .conf 结尾外的所有其他可读文件,这有助于发现意外泄露的敏感数据如 shadow.bak。其次,它查找系统中所有设置了 SUID 位的文件,并列出前 20 个。在正常系统中,SUID 文件应仅限于系统核心工具如 sudo 和 passwd。如果扫描结果中出现自定义的二进制文件(如 /opt/custom_tool),且其来源不明或未经验证,则存在极大的权限提升风险。评估时需逐一核实这些 SUID 文件的合法性,并移除不必要的 SUID 位。
基于特定输入条件的权限收敛策略
当评估发现某个服务账号(如 webapp)被赋予了过高的权限时,具体的收敛策略是将其权限限制在仅需要的目录和命令上。例如,如果 webapp 只需要读取 /var/www/html 下的内容,就不应赋予其对 /etc 或 /usr 的访问权限。通过修改 sudoers 配置或使用 Linux 的 capabilities 机制,可以将权限精确控制在最小范围。
以 webapp 账号为例,假设原配置允许其执行所有命令,现在需要将其限制为仅能重启 nginx 服务。修改后的 sudoers 配置如下:
webapp ALL=(root) /usr/sbin/service nginx restart
这一配置确保 webapp 账号只能执行重启 nginx 这一特定操作,而无法执行其他任何命令。这种基于具体输入条件(即账号身份和所需功能)的权限收敛,能有效降低因账号泄露导致的全局安全风险。在实际操作中,应定期审查此类配置,确保没有新增的过度授权未被发现。


















