








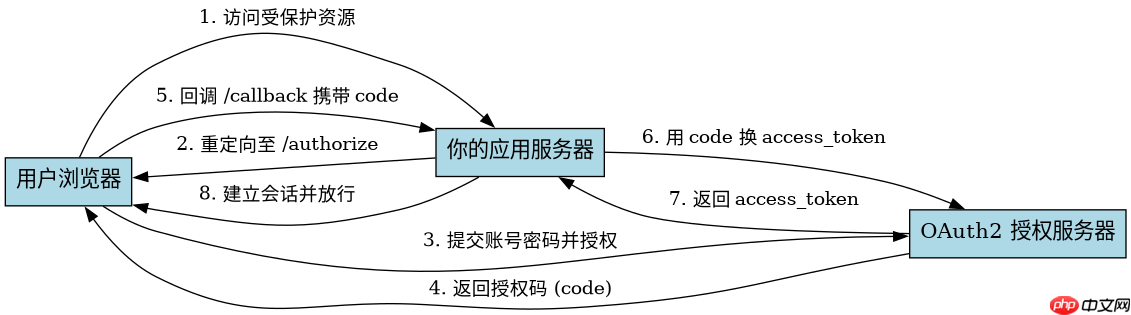
服务器接入 oauth2 认证的核心做法是配置授权端点、客户端 id 和密钥,并实现回调处理以换取访问令牌。你需要在应用设置中获取 client_id 和 client_secret,然后在后端拦截受保护请求,重定向用户至授权服务器,或在服务端直接通过 authorization_code 流程交换 token。成功获取 token 后,将其存入 session 或 cookie 中用于后续 api 调用。
如何配置授权端点和客户端凭证
配置阶段需要确定授权服务器提供的标准 URL,包括 /authorize 和 /token 端点,并在你的应用中注册合法的回调地址(Redirect URI)。这一步骤确保了应用身份的可信性,并为后续的跳转提供基础路径。
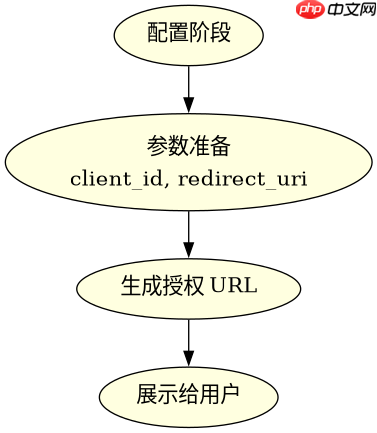
import requests

# 配置信息
CLIENT_ID = 'your_client_id'
CLIENT_SECRET = 'your_client_secret'
AUTHORIZE_URL = 'https://auth.example.com/oauth/authorize'
TOKEN_URL = 'https://auth.example.com/oauth/token'
REDIRECT_URI = 'http://localhost:8000/callback'

# 生成授权链接
def get_auth_url():
    params = {
        'response_type': 'code',
        'client_id': CLIENT_ID,
        'redirect_uri': REDIRECT_URI,
        'scope': 'read_profile'
    }
    return f"{AUTHORIZE_URL}?{'&'.join(f'{k}={v}' for k, v in params.items())}"

print(get_auth_url())
如何处理回调并换取访问令牌
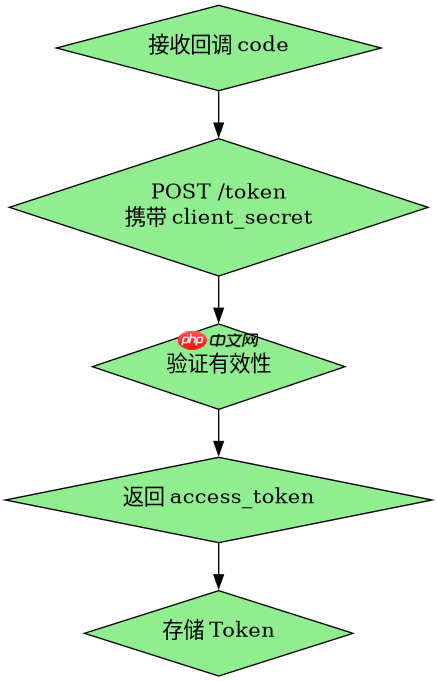
用户授权后,服务器会接收到包含临时 code 的回调请求。后端需使用此代码向 /token 端点发起 POST 请求,携带 client_secret 进行身份验证,从而换取 access_token。这是建立会话的关键步骤,只有拿到 Token 才能代表用户操作。
# 换取 Token
exchange_token_response = requests.post(TOKEN_URL, data={
    'grant_type': 'authorization_code',
    'code': 'received_auth_code',
    'redirect_uri': REDIRECT_URI,
    'client_id': CLIENT_ID,
    'client_secret': CLIENT_SECRET
})

token_data = exchange_token_response.json()
access_token = token_data.get('access_token')
print(f"Access Token: {access_token}")
Token 过期时如何进行刷新
当 access_token 失效时,若存在 refresh_token,可直接调用刷新接口获取新令牌,避免用户重新登录。这一机制保证了长连接服务的稳定性,无需中断用户体验即可维持认证状态。


















