








thinkphp8 项目升级到 php 8.5.12 无法直接修复 php2shell,因为该漏洞属于 thinkphp 框架自身的代码执行缺陷,与底层 php 版本无关。要彻底解决此问题,必须将 thinkphp 框架升级至包含安全补丁的最新稳定版本(如 8.0.24+ 或 7.0.23+),并严格遵循官方建议的输入过滤与路由配置。

如何识别当前 ThinkPHP 版本的安全风险
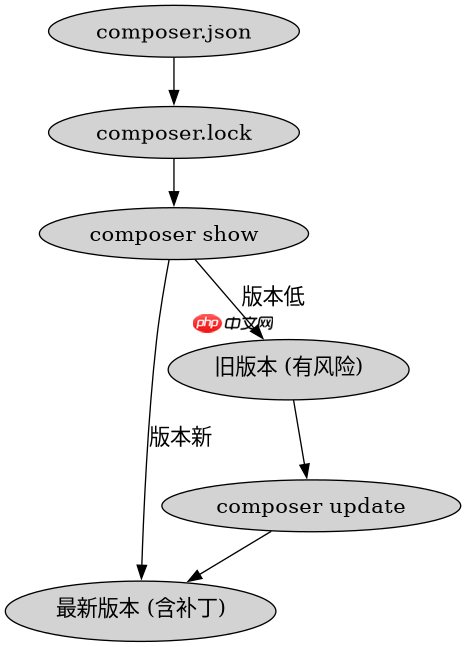
在升级前,开发者需要确认当前使用的 ThinkPHP 核心版本是否处于受攻击面内。PHP2Shell 漏洞主要影响未打补丁的旧版 ThinkPHP,其利用点通常涉及对控制器名或方法名的非法解析。通过检查 `composer.json` 中的依赖锁定文件,可以明确当前环境的具体版本号,从而判断是否需要立即进行框架层面的热修复。
{
  "require": {
    "topthink/framework": "^8.0"
  }
}
上述 composer.json 片段展示了典型的 ThinkPHP 8 依赖声明。若实际运行环境中 topthink/framework 的版本低于安全阈值,则存在被远程代码执行的风险。开发者应使用 composer show topthink/framework 命令查看已安装的确切版本,并与官方发布的安全公告进行比对。如果版本过旧,应立即执行 composer update topthink/framework 以拉取最新的安全补丁包,确保框架内核不再包含易受攻击的代码路径。
立即学习“PHP免费学习笔记(深入)”;

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
升级过程中的关键配置变更处理
从旧版 ThinkPHP 迁移到支持最新 PHP 特性的新版本时,除了获取安全补丁,还需关注配置文件的兼容性调整。新版框架可能废弃了某些默认开启的全局错误报告模式或修改了中间件的加载顺序。开发者需重点检查 config/app.php 和 config/route.php,确保路由规则不会意外暴露内部方法,同时验证数据库连接配置在新环境下的稳定性。
// config/app.php
return [
    'debug' => false, // 生产环境务必关闭调试模式
    'app_status' => 'prod',
];
在 config/app.php 中,debug 参数必须设置为 false。这不仅是为了性能优化,更是为了防止在发生异常时泄露堆栈跟踪信息,从而降低攻击者探测系统结构的可能性。结合 ThinkPHP 的路由机制,建议启用严格的路由匹配模式,避免使用模糊的通配符路由,以减少潜在的攻击向量。此外,定期审查自定义中间件,确保没有逻辑漏洞允许未授权访问。
基于具体输入条件的漏洞验证与防护
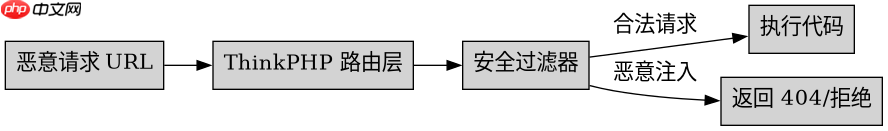
针对 PHP2Shell 漏洞,一个具体的测试输入是尝试通过 URL 参数注入恶意控制器名称。例如,构造请求 /index.php?s=/index/\think\app/invokefunction&function=call_user_func_array&vars[0]=phpinfo&vars[1][]=-1。在 patched 后的 ThinkPHP 版本中,此类请求会被框架的安全层拦截,返回 404 或拒绝执行,而不会触发 phpinfo() 的输出。开发者应在测试环境中复现此请求,以验证补丁生效情况。


















