








在 javascript 中实现请求数据预 mfa(多因素认证)策略,核心做法是在发起 http 请求前拦截并注入特定的认证头或 token。具体而言,你需要在调用 fetch 时,通过 authorization 头传递主凭证,并在请求体或自定义头中包含 mfa 验证状态标识。这样做可以确保后端能识别用户是否已完成双重验证,从而决定是否放行敏感数据的获取请求。
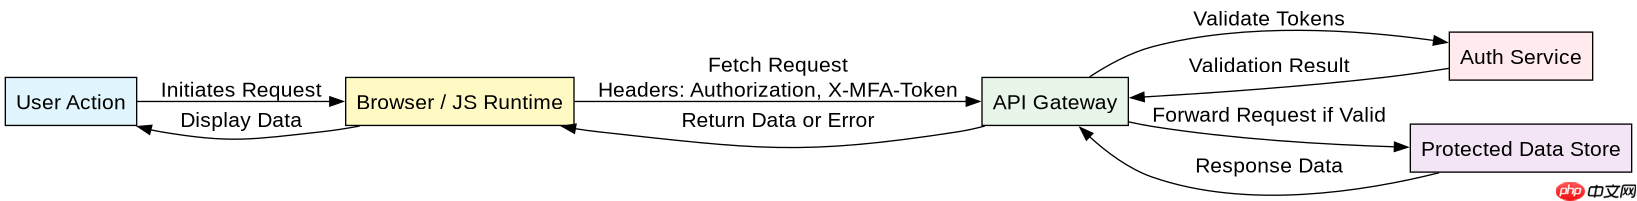
如何配置 Fetch 请求以携带 MFA 令牌
要实现这一策略,开发者需要在构建 fetch 选项对象时,手动添加包含 MFA 令牌的头部信息。通常,MFA 令牌会作为 Bearer Token 附加在 Authorization 头中,或者作为独立的 X-MFA-Token 头存在。关键在于确保在主登录流程完成后,MFA 令牌已正确存储并能在后续请求中被读取。如果 MFA 令牌缺失或无效,后端通常会返回 403 或 407 状态码,前端需据此处理重试或重新验证逻辑。
const mfaToken = localStorage.getItem('mfa_token');

async function fetchProtectedData() {
  const response = await fetch('/api/protected-data', {
    method: 'GET',
    headers: {
      'Authorization': `Bearer ${localStorage.getItem('access_token')}`,
      'X-MFA-Verified': mfaToken ? 'true' : 'false',
      'X-MFA-Token': mfaToken || ''
    }
  });

  if (!response.ok) {
    throw new Error(`HTTP error! status: ${response.status}`);
  }
  return response.json();
}
如何处理 MFA 验证失败后的请求重试
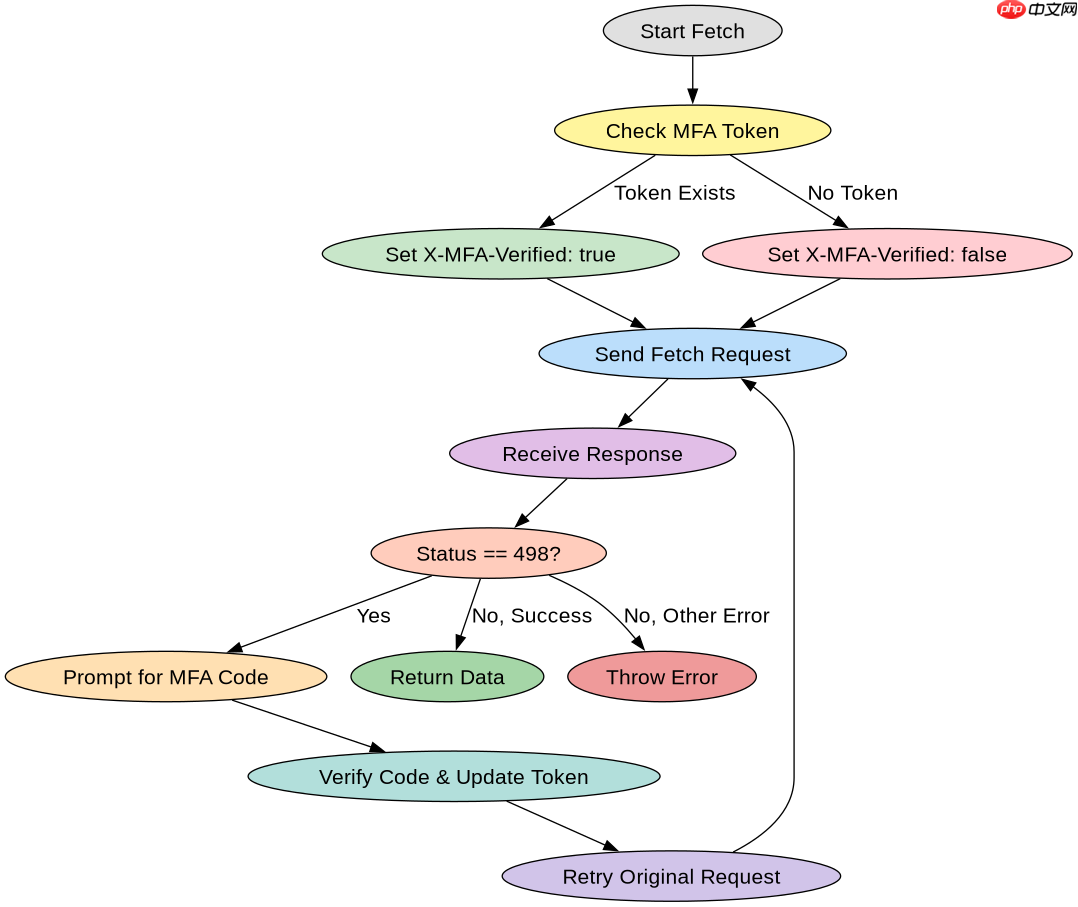
当后端检测到 MFA 验证缺失或过期时,会拒绝数据请求。此时,前端应捕获错误并引导用户完成 MFA 验证流程。一种常见的做法是监听 fetch 的响应状态,若收到特定的 MFA 挑战状态码(如 407 Proxy Authentication Required 或自定义 498),则暂停数据获取,弹出 MFA 输入界面。用户提交 MFA 代码后,更新本地存储的令牌,并重试原始请求。这种机制确保了只有在 MFA 验证通过后,敏感数据才会被加载,从而满足安全合规要求。

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
立即学习“Java免费学习笔记(深入)”;
async function fetchWithMfaRetry(url, options = {}) {
  try {
    const response = await fetch(url, {
      ...options,
      headers: {
        ...options.headers,
        'X-MFA-Token': localStorage.getItem('mfa_token') || ''
      }
    });

    if (response.status === 498) { // Custom MFA Challenge Code
      const challenge = await response.json();
      const userCode = prompt(challenge.message); // Simplified for demo

      // Assume a function to verify MFA code and update token
      await verifyMfaCode(userCode);

      // Retry the original request with new token
      return fetchWithMfaRetry(url, options);
    }

    if (!response.ok) {
      throw new Error(`Request failed: ${response.status}`);
    }
    return response.json();
  } catch (error) {
    console.error('Fetch error:', error);
    throw error;
  }
}

// Helper to simulate MFA verification
async function verifyMfaCode(code) {
  const res = await fetch('/api/verify-mfa', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ code })
  });
  const data = await res.json();
  if (data.success) {
    localStorage.setItem('mfa_token', data.token);
  } else {
    throw new Error('Invalid MFA code');
  }
}
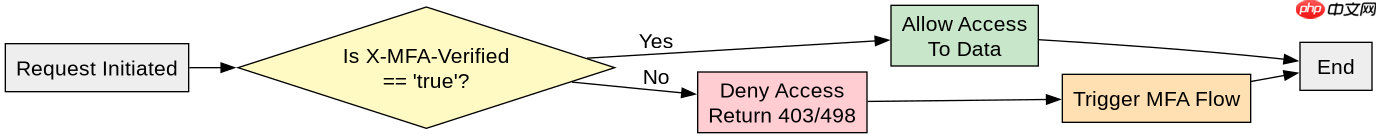
基于 X-MFA-Verified 头部的条件分支逻辑
在程序实现中,X-MFA-Verified 头部是一个关键的条件判断依据。当该头部值为 false 或空字符串时,后端应立即拒绝访问受保护资源。在前端代码中,我们检查 mfaToken 是否存在来决定该字段的值。如果 mfaToken 为空,X-MFA-Verified 将被设为 false,这直接触发了后端的拒绝逻辑。反之,如果存在有效令牌,则设为 true,允许请求继续。这种显式的布尔标记比仅依赖令牌存在性更清晰,因为它明确表达了“已验证”的状态,而非仅仅“有令牌”。在重试逻辑中,只有当 verifyMfaCode 成功并更新了 mfa_token 后,下一次请求才会携带正确的验证状态,从而打破循环。
















