








在 javascript 中实现请求数据预 2fa 策略,核心做法是利用 fetch 拦截响应中的 x-require-2fa 或 401 unauthorized 状态码。当检测到需要二次验证时,暂停当前业务逻辑,触发 ui 展示输入框,用户提交凭证后,使用原始请求参数重新发起带有 authorization 头或特定 token 的请求。这种方法确保了敏感操作在最终执行前通过了双重身份验证,同时保持了代码的解耦和可维护性。

如何检测并拦截需要 2FA 的响应?
通过检查 HTTP 响应状态码或自定义响应头来识别是否需要 2FA。通常服务器会在需要二次验证时返回 401 状态码,并在响应头中包含 X-2FA-Required 标志。前端代码应在 fetch 的 then 链或 async/await 结构中捕获这些信号,而不是直接处理业务数据。
const response = await fetch('/api/sensitive-data', {
  method: 'GET'
});

if (response.headers.get('X-2FA-Required') === 'true' || response.status === 401) {
  // 触发 2FA 流程
  const token = await promptFor2FA();

  // 重试请求,携带 2FA 凭证
  const finalResponse = await fetch('/api/sensitive-data', {
    method: 'GET',
    headers: {
      'Authorization': `Bearer ${token}`,
      'X-2FA-Token': token
    }
  });

  if (!finalResponse.ok) {
    throw new Error('2FA verification failed');
  }

  return finalResponse.json();
}

return response.json();
上述代码展示了基本的拦截逻辑。首先发起初始请求,然后检查响应头或状态码。如果检测到需要 2FA,则调用 promptFor2FA() 函数获取用户输入。接着,使用获取到的令牌重新发起请求,并在请求头中添加 X-2FA-Token。最后,验证重试后的响应是否成功。这种模式适用于大多数基于 Token 的认证系统。
立即学习“Java免费学习笔记(深入)”;

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
如何管理 2FA 状态与重试机制?
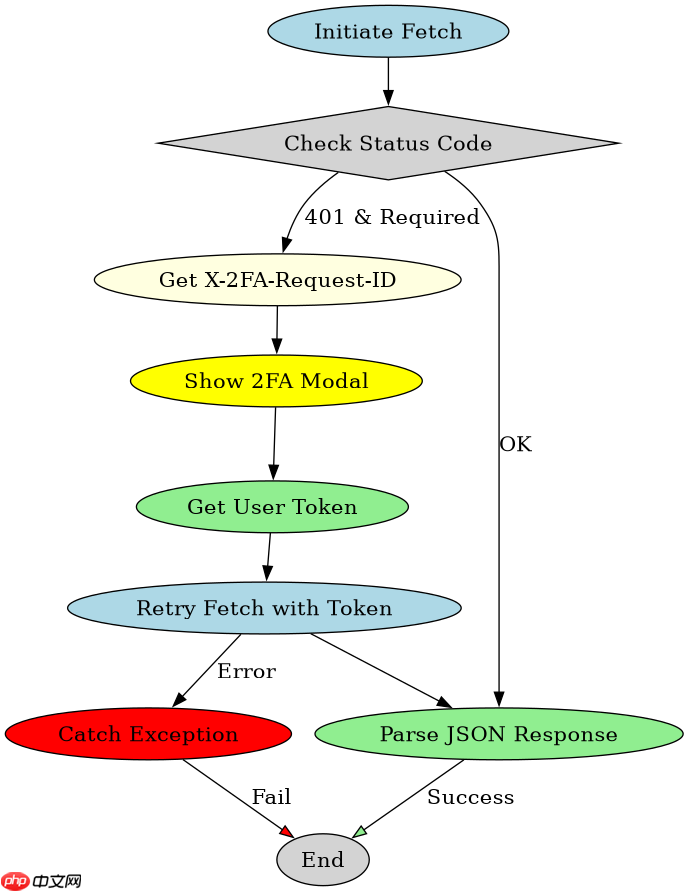
为了提升用户体验,需要管理 2FA 的状态并实现智能重试机制。可以使用一个全局状态管理器或上下文来跟踪当前的 2FA 请求 ID 和用户输入。重试机制应支持指数退避,避免在短时间内频繁请求导致服务器压力过大。此外,还需处理 2FA 失败的情况,如超时或错误凭证。

let current2FARequest = null;

async function fetchDataWith2FA(url, options = {}) {
  try {
    let response = await fetch(url, options);

    if (response.status === 401 && response.headers.get('X-2FA-Required') === 'true') {
      const requestId = response.headers.get('X-2FA-Request-ID');
      current2FARequest = { requestId, url, options };

      const userToken = await show2FAModal(requestId);

      // 重试请求
      response = await fetch(url, {
        ...options,
        headers: {
          ...options.headers,
          'X-2FA-Token': userToken,
          'X-2FA-Request-ID': requestId
        }
      });
    }

    if (!response.ok) {
      throw new Error(`HTTP error! status: ${response.status}`);
    }

    return await response.json();
  } catch (error) {
    console.error('Fetch failed:', error);
    throw error;
  }
}
这段代码引入了更完善的状态管理和重试逻辑。通过 current2FARequest 变量存储当前的 2FA 请求信息,确保在重试时使用正确的参数。show2FAModal 函数负责显示模态框并等待用户输入。重试时,除了添加 X-2FA-Token,还保留了原始的 X-2FA-Request-ID,以便服务器关联验证。错误处理部分捕获了所有异常,包括网络错误和验证失败,确保程序不会崩溃。
如何处理 2FA 超时与凭证失效?
在实际应用中,2FA 凭证通常有过期时间,或者用户可能长时间未操作导致会话失效。需要处理这些边缘情况,以提供友好的错误提示和恢复机制。例如,如果 2FA 令牌过期,应引导用户重新登录或刷新会话。如果网络中断导致请求失败,应允许用户手动重试。
async function handle2FAError(error, originalRequest) {
  if (error.message.includes('2FA Token Expired')) {
    // 清除本地存储的 2FA 状态
    localStorage.removeItem('2fa_token');

    // 重定向到登录页
    window.location.href = '/login';
    return;
  }

  if (error.message.includes('Network Error')) {
    // 显示重试按钮
    document.getElementById('retry-btn').style.display = 'block';
    document.getElementById('retry-btn').onclick = async () => {
      try {
        const data = await fetchDataWith2FA(originalRequest.url, originalRequest.options);
        console.log('Retry successful:', data);
      } catch (retryError) {
        console.error('Retry failed:', retryError);
      }
    };
    return;
  }

  // 其他错误处理
  alert('An unexpected error occurred. Please try again.');
}
此代码片段展示了如何处理 2FA 相关的错误。首先检查错误消息是否包含“2FA Token Expired”,如果是,则清除本地存储的令牌并重定向到登录页面。如果错误是网络问题,则显示一个重试按钮,并绑定点击事件以重新发起请求。对于其他未知错误,显示通用错误提示。这种处理方式提高了应用的健壮性和用户体验。

















