








javascript 中的标签模板(tagged template literals)通过为模板字符串附加一个函数调用,允许开发者自定义字符串的生成逻辑。具体做法是在反引号包裹的字符串前放置一个函数名,该函数会接收解析后的字面量数组和插值变量作为参数,并返回处理后的结果。利用这一机制,可以实现安全的 sql 查询构建、多语言国际化或复杂的样式注入。

如何编写一个基础的标签函数来处理模板字符串
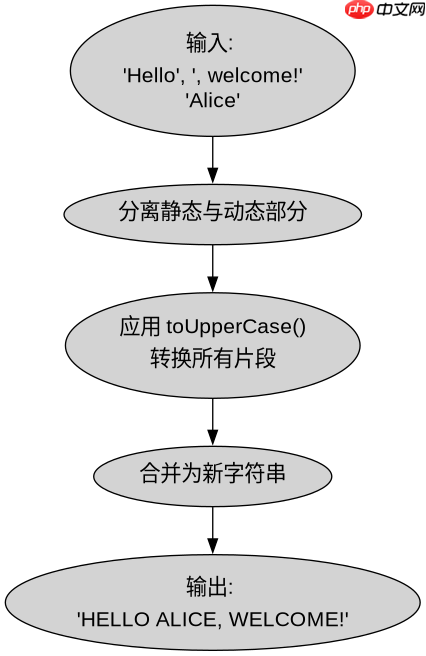
要使用标签模板,需要定义一个接受可变参数的函数,第一个参数固定为包含静态部分的数组,后续参数为动态插值。在函数内部,可以通过遍历这些参数来拼接或转换最终的字符串。例如,一个简单的函数可以将所有文本转换为大写,或者对特定内容进行转义。
function upperCase(strings, ...values) {
  let result = '';
  for (let i = 0; i < strings.length; i++) {
    result += strings[i].toUpperCase();
    if (i < values.length) {
      result += String(values[i]).toUpperCase();
    }
  }
  return result;
}

const name = 'Alice';
const greeting = upperCase`Hello ${name}, welcome!`;
console.log(greeting); // HELLO ALICE, WELCOME!
运行上述代码,控制台将输出 HELLO ALICE, WELCOME!。这展示了标签函数如何将原始字符串和变量分别提取并统一处理后重新组合。
立即学习“Java免费学习笔记(深入)”;

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
如何利用标签模板实现简单的 SQL 注入防护
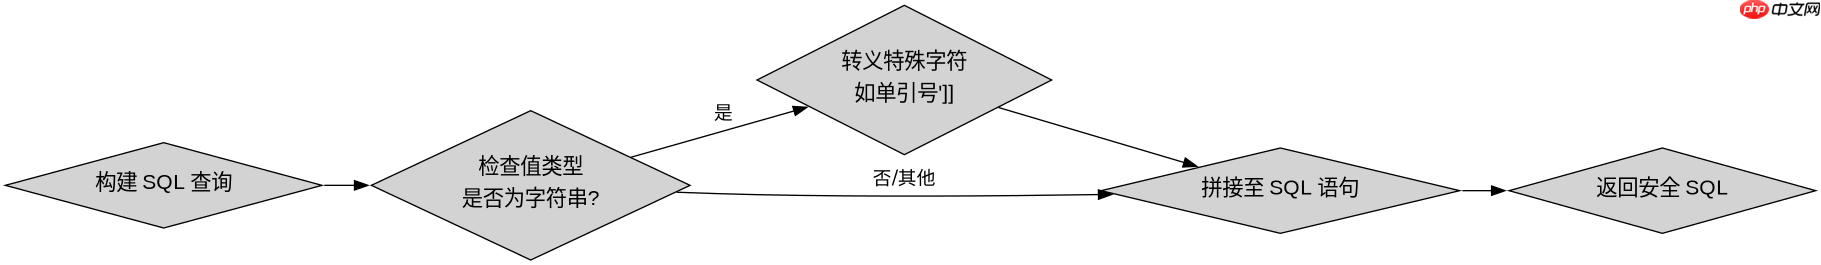
在处理用户输入并构建 SQL 查询时,直接使用字符串拼接极易导致注入攻击。通过标签模板,可以在插入值之前自动进行转义或类型检查,从而提升安全性。核心思路是将动态值视为参数而非直接拼接到 SQL 语句中,并在标签函数中对这些值进行清洗。
function safeQuery(strings, ...values) {
  let sql = strings[0];
  for (let i = 0; i < values.length; i++) {
    const val = values[i];
    // 简单转义单引号以防止基础注入
    const escaped = String(val).replace(/'/g, "''");
    sql += `'${escaped}'` + strings[i + 1];
  }
  return sql;
}

const user = "O'Brien";
const query = safeQuery`SELECT * FROM users WHERE name = ${user}`;
console.log(query);
// SELECT * FROM users WHERE name = 'O''Brien'
执行这段代码,生成的 SQL 语句会将用户输入中的单引号转义为两个单引号,从而避免语法错误和潜在的注入风险。注意,生产环境中建议使用专门的 ORM 或参数化查询库,但此示例展示了标签模板在数据清洗层面的灵活性。
当模板字符串中包含非字符串类型的值时会发生什么
如果模板中的插值部分不是字符串,而是数字、布尔值或对象,标签函数依然能正常接收这些值,但需要在处理时进行显式转换。若未正确处理,可能会导致意外的类型转换行为,例如对象被转换为 [object Object]。此外,如果传入的是 Date 或 RegExp 等复杂对象,直接拼接可能不符合预期,需根据业务逻辑定制序列化方式。
















