








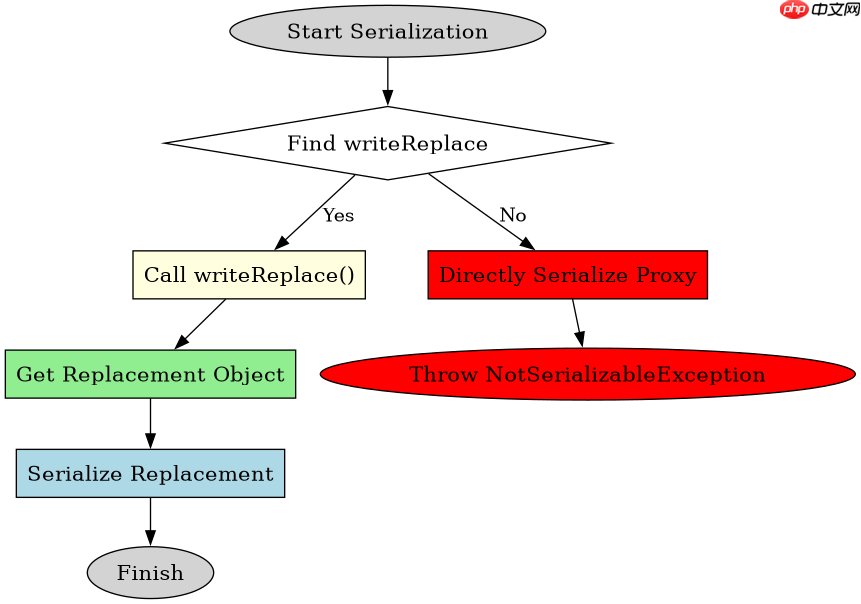
java 对象序列化中动态代理对象处理的核心方法是实现 writereplace 方法,该方法在序列化过程中被调用并返回一个可序列化的替代对象,从而避免直接序列化代理实例导致的异常。通过这种方式,可以将代理逻辑转换为具体的数据载体或目标类实例进行持久化。

writeReplace 如何拦截序列化过程
当 JVM 尝试序列化一个实现了 Serializable 接口的对象时,它会检查该对象是否存在名为 writeReplace 的方法。如果存在,JVM 会调用此方法并将返回值作为实际被序列化的对象。对于动态代理,我们通常创建一个内部静态类来实现这个替代逻辑,该类持有代理的目标引用或相关状态,并实现 Serializable 接口。
import java.io.Serializable;
import java.lang.reflect.InvocationHandler;
import java.lang.reflect.Method;
import java.lang.reflect.Proxy;

public class ProxySerializerExample {
    // 定义一个可序列化的替代类
    static class SerializableProxy implements Serializable {
        private final String targetName;

        public SerializableProxy(String targetName) {
            this.targetName = targetName;
        }

        // 可选:readResolve 用于反序列化时恢复行为
        private Object readResolve() {
            return new ProxySerializerExample().createProxy(targetName);
        }
    }

    interface MyService {
        void doWork();
    }

    public MyService createProxy(String name) {
        return (MyService) Proxy.newProxyInstance(
            MyService.class.getClassLoader(),
            new Class[]{MyService.class},
            (proxy, method, args) -> {
                System.out.println("Executing work for: " + name);
                return null;
            }
        );
    }

    public static void main(String[] args) throws Exception {
        ProxySerializerExample example = new ProxySerializerExample();
        MyService proxy = example.createProxy("TestTarget");

        // 注意:直接序列化 proxy 会失败,除非它实现了 writeReplace
        // 这里演示的是手动替换策略的逻辑结构
        // 实际应用中,应在代理类内部实现 writeReplace
    }
}
为什么不能直接序列化动态代理实例
动态代理实例是由 java.lang.reflect.Proxy 在运行时生成的,其类名以 $Proxy 开头。这些类通常不实现 Serializable 接口,或者即使实现了,其内部状态(如 InvocationHandler)可能包含不可序列化的资源或循环引用。直接调用 ObjectOutputStream.writeObject() 会导致 NotSerializableException。因此,必须通过 writeReplace 机制将代理“转换”为另一个可序列化的表示形式。

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
立即学习“Java免费学习笔记(深入)”;

import java.io.*;
import java.lang.reflect.*;

public class SafeProxySerialization {

    interface Service {
        String execute();
    }

    // 真正的可序列化代理包装器
    static class SafeProxy implements Serializable, InvocationHandler {
        private final Service target;
        private final String id;

        public SafeProxy(Service target, String id) {
            this.target = target;
            this.id = id;
        }

        // 关键方法:序列化前被调用
        private Object writeReplace() throws ObjectStreamException {
            // 返回一个纯数据的 DTO,而不是代理本身
            return new ProxyData(id, target.getClass().getName());
        }

        @Override
        public Object invoke(Object proxy, Method method, Object[] args) throws Throwable {
            return method.invoke(target, args);
        }
    }

    // 纯数据类,用于传输
    static class ProxyData implements Serializable {
        final String id;
        final String className;

        public ProxyData(String id, String className) {
            this.id = id;
            this.className = className;
        }
    }

    public static void main(String[] args) throws Exception {
        Service realTarget = () -> "Result from " + System.currentTimeMillis();
        Service proxy = (Service) Proxy.newProxyInstance(
            Service.class.getClassLoader(),
            new Class[]{Service.class},
            new SafeProxy(realTarget, "ID-001")
        );

        // 序列化
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(proxy); // 触发 writeReplace,实际写入 ProxyData
        oos.close();

        // 反序列化
        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        Object obj = ois.readObject();

        if (obj instanceof ProxyData) {
            ProxyData data = (ProxyData) obj;
            System.out.println("Deserialized ID: " + data.id);
            System.out.println("Class Name: " + data.className);
        }
    }
}
反序列化后如何恢复代理功能
在反序列化阶段,如果希望恢复代理的行为,可以在替代对象(如 ProxyData 或自定义的 readResolve 实现)中定义 readResolve 方法。该方法在反序列化完成后、对象返回给调用者之前被调用。通过 readResolve,我们可以根据存储的状态重新创建一个新的动态代理实例,从而保持业务逻辑的一致性。需要注意的是,重新创建的代理不会保留原代理的内存地址或身份标识,但会保持相同的功能契约。



















