








同一批的 ghsa-7875-c8px-7q5f 公告指出:http 流包装器在跟随一个空的 location 重定向头时会发生越界读。这与凭据泄漏公告同属 http 流包装器路径上的问题,评级 moderate,随 9 月批次补丁一并修复。
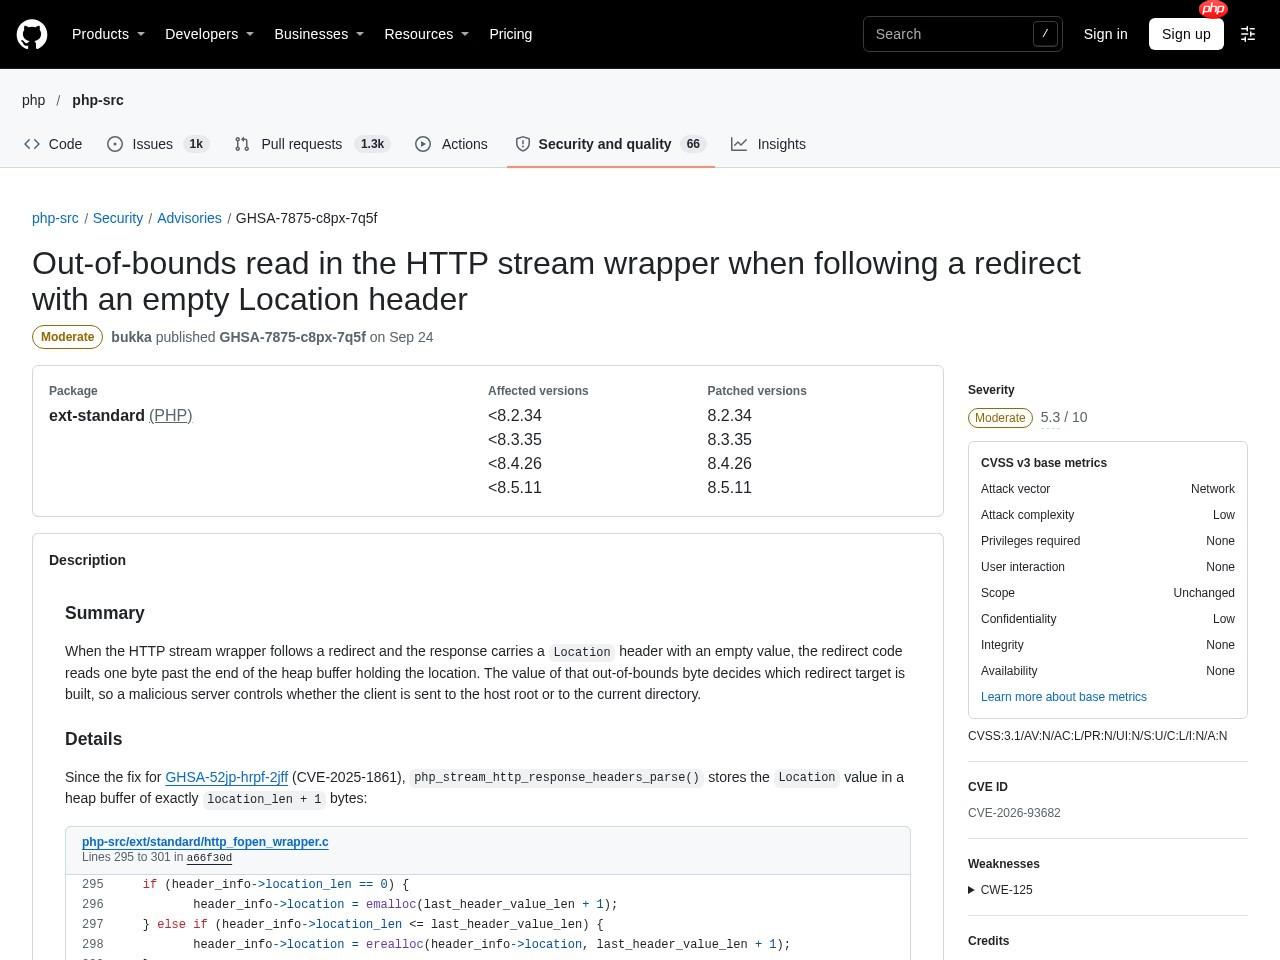
▲ 事件来源页面实时截图:php/php-src Security Advisories
影响与处置
影响使用 HTTP 流包装器的应用,触发条件是远端返回畸形重定向响应。升级至所在分支最新补丁版本即可,无需额外的配置变更。
一个字节如何影响重定向
Location 头为空时,重定向代码会读取保存 location 的堆缓冲区末尾之外的一个字节,并用它的值参与构造重定向目标。恶意服务端可以让这个越界字节落到特定值,从而影响客户端后续请求的走向,同时该越界读也可用于探测堆内容(配合崩溃日志)。
影响与处置
触发需要应用主动抓取攻击者控制的 URL 并跟随重定向,因此最容易出现在内容抓取、图片代理、webhook 回调校验等场景。升级到含修复版本即可;此外建议对抓取目标做域名白名单,并关闭不必要的自动重定向跟随。
如何在日志里发现它
越界读触发时通常表现为段错误或进程异常退出,日志里会出现 worker 异常终止但没有 PHP 致命错误的情况。可搜索 access log 中「先跳转、紧跟 500/502」的模式,或对出站请求开启重定向链记录,定位可疑目标。

与凭据泄漏那条的关系
这两个问题都在 HTTP 流包装器的重定向处理路径上:一个泄漏凭据,一个越界读。披露与修复同批,升级一次可同时解决;若只能部分升级,应优先处理凭据泄漏,危害更高。
修复带来的行为变化
空 Location 现在按「无重定向」处理,依赖「空跳转」实现特殊逻辑的代码会走到不同分支。升级后应对自定义 HTTP 客户端做一次重定向链路回归,确认回退逻辑符合预期。
▲ 官方公告页配图
关键信息
| 项目 | 内容 |
|---|---|
| 类目 | 安全漏洞 |
| 级别 | 中 |
| 日期 | 2026-09-24 |
| 关联编号 | CVE-2026-93682 / GHSA-7875-c8px-7q5f |
| 影响范围 | 使用 HTTP 流包装器的应用 |
| 核验状态 | 已官方确认 |
来源:https://github.com/php/php-src/security/advisories/GHSA-7875-c8px-7q5f

















