








支撑上面这套 ai 安全流程的,是 php 基金会 2026 年新建的组织架构:5 月成立 ecosystem security team(生态安全团队);volker dusch 以 ai security engineer in residence 身份改善安全团队与基金会的协作;7 月 alexandre daubois、9 月 daniel scherzer 相继加入负责漏洞分流与加固。
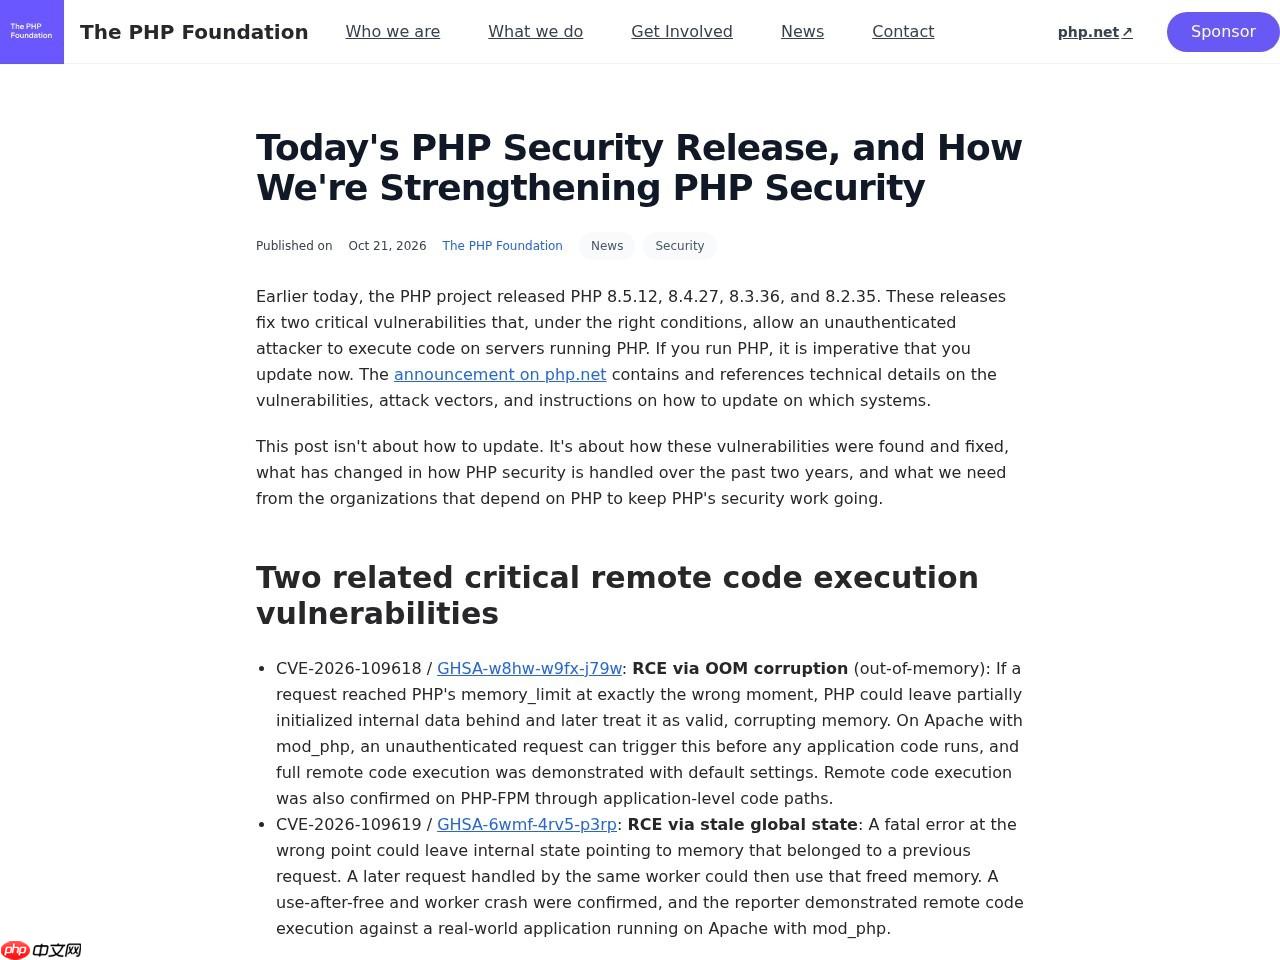
▲ 事件来源页面实时截图:PHP Foundation 官方博客
背景
2024 年基金会曾委托 Quarkslab 完成首次外部安全审计。一年之内组建专职团队、引入驻场 AI 安全工程师,说明官方已把安全响应从「志愿者驱动」转向「常备编制」。
判断意义
这是背景性情报,用于评估官方对下一个严重漏洞的响应速度:团队化之后,披露到修复的周期预计会继续缩短。来源:thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
生态安全团队的职责
新组建的生态安全团队面向核心之外的扩展与工具链:协助维护者评估漏洞、提供修复建议、协调披露节奏,并新设 AI 安全工程师岗位,专门处理模型辅助发现的漏洞与自动化验证。
为什么需要它
核心仓库有官方安全团队,但大量广泛使用的 PECL 扩展与第三方库缺少安全资源。生态团队填补的正是这段空白——把披露与修复能力下沉到生态层,减少「核心安全、生态裸奔」的结构性风险。

立即学习“PHP免费学习笔记(深入)”;
生态侧的实际收益
扩展作者获得的不只是修复建议,还包括披露流程支持与协调发布:当同一问题影响多个扩展时,团队会组织同步修复与统一公告,减少用户逐个打补丁的成本。
▲ 官方公告页配图
关键信息
| 项目 | 内容 |
|---|---|
| 类目 | 生态治理 |
| 级别 | 中 |
| 日期 | 2026-10-21 |
| 关联编号 | Ecosystem Security Team |
| 影响范围 | PHP 官方治理与流程 |
| 核验状态 | 已官方确认 |
来源:https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/

















