








使用 @transactional(readonly = true) 时,若执行了写操作触发只读事务异常(如 mysql 的 sqlexception: cannot execute statement in read-only mode),全局异常处理器应捕获该底层 sql 异常并转换为业务友好的响应。具体做法是在 @restcontrolleradvice 中定义针对 sqlexception 的处理方法,通过检查异常消息或错误码判断是否为只读模式冲突,从而返回统一的错误结构。

如何识别只读事务异常的具体类型
只读事务异常通常表现为数据库驱动抛出的 java.sql.SQLException,其消息内容包含 "read-only" 关键字,或者在 Spring 封装后体现为 org.springframework.dao.DataIntegrityViolationException 或 CannotGetJdbcConnectionException 等子类。不同数据库和驱动的表现略有差异,例如 MySQL Connector/J 会直接抛出带有 "Cannot execute statement in read-only mode" 消息的 SQLException,而 Hibernate 可能会先抛出 TransactionException。因此,识别的关键在于检查异常链中的根因或消息特征。
import org.springframework.jdbc.datasource.DataSourceUtils;
import org.springframework.transaction.annotation.Transactional;
import org.springframework.web.bind.annotation.*;

import javax.sql.DataSource;
import java.sql.Connection;
import java.sql.SQLException;

@RestController
public class ReadOnlyController {

    private final DataSource dataSource;

    public ReadOnlyController(DataSource dataSource) {
        this.dataSource = dataSource;
    }

    @GetMapping("/write-in-readonly")
    @Transactional(readOnly = true)
    public String writeInReadOnly() throws SQLException {
        // 尝试在只读事务中执行写操作
        try (Connection conn = DataSourceUtils.getConnection(dataSource)) {
            conn.setAutoCommit(false);
            // 模拟写操作:插入数据
            conn.createStatement().executeUpdate("INSERT INTO test_table (id, name) VALUES (1, 'test')");
            conn.commit();
        }
        return "Success";
    }
}
上述代码在 @Transactional(readOnly = true) 标记的方法中尝试执行 INSERT 语句。当运行此接口时,MySQL 数据库会拒绝该写操作,并抛出 SQLException。这个异常会被 Spring 的事务管理器捕获,并根据配置决定是否回滚事务。在全局异常处理中,我们需要拦截这个异常。

全局异常处理器如何实现精准匹配
在 @RestControllerAdvice 中,可以通过 @ExceptionHandler 注解指定处理 SQLException。为了区分只读异常和其他 SQL 异常,需要检查异常的消息内容。以下是一个完整的异常处理示例:

import org.springframework.http.HttpStatus;
import org.springframework.http.ResponseEntity;
import org.springframework.jdbc.datasource.DataSourceUtils;
import org.springframework.transaction.annotation.Transactional;
import org.springframework.web.bind.annotation.*;

import javax.sql.DataSource;
import java.sql.Connection;
import java.sql.SQLException;
import java.util.HashMap;
import java.util.Map;

@RestControllerAdvice
public class GlobalExceptionHandler {

    @ExceptionHandler(SQLException.class)
    public ResponseEntity<Map<String, Object>> handleSQLException(SQLException ex) {
        Map<String, Object> body = new HashMap<>();
        if (ex.getMessage() != null && ex.getMessage().toLowerCase().contains("read-only")) {
            body.put("error", "READ_ONLY_TRANSACTION_VIOLATION");
            body.put("message", "Attempted to perform a write operation in a read-only transaction.");
            return ResponseEntity.status(HttpStatus.FORBIDDEN).body(body);
        }
        body.put("error", "SQL_ERROR");
        body.put("message", ex.getMessage());
        return ResponseEntity.status(HttpStatus.INTERNAL_SERVER_ERROR).body(body);
    }
}
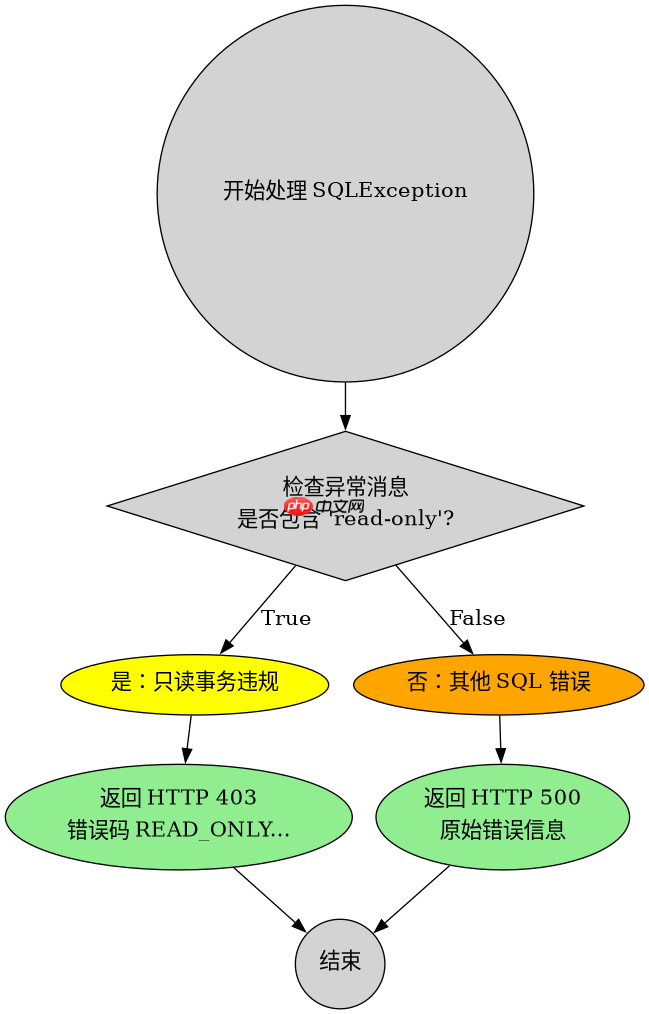
该处理器首先检查 SQLException 的消息是否包含 "read-only"。如果包含,则返回特定的错误码和提示信息,状态码设为 403 Forbidden,表示权限不足或操作被禁止。如果不包含,则作为普通 SQL 错误处理,返回 500 Internal Server Error。这种处理方式确保了只读事务异常能够被准确识别并给出明确的反馈。
只读事务异常在实际调用中的表现是什么
当调用 /write-in-readonly 接口时,由于方法上标注了 @Transactional(readOnly = true),Spring 会创建一个只读事务。在执行 INSERT 语句时,MySQL 驱动检测到当前连接处于只读模式,无法执行写操作,于是抛出 SQLException。该异常向上抛出,最终被 GlobalExceptionHandler 中的 handleSQLException 方法捕获。处理器检查异常消息,发现包含 "read-only",于是构造一个包含 READ_ONLY_TRANSACTION_VIOLATION 错误码的 JSON 响应返回给客户端。客户端收到 403 状态码和相应的错误信息,即可知道是只读事务违规导致的失败。

















