








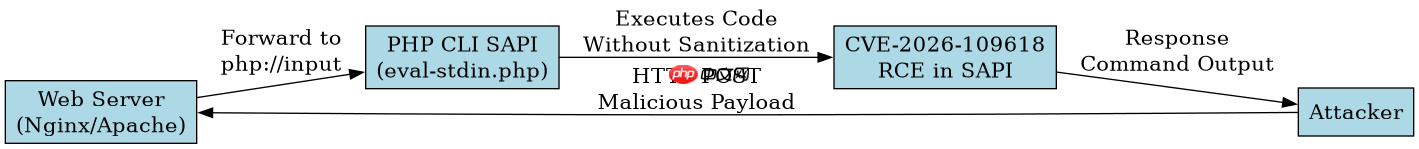
请求 eval-stdin.php 路径是 cve-2026-109618 的关联信号,因为该漏洞存在于 php 的交互式解释器(sapi)中,攻击者通过向此特定端点发送恶意输入即可触发远程代码执行。要利用或检测此漏洞,需要直接访问运行了 cli sapi 且暴露了 web 接口的服务器实例,并构造包含危险函数调用的输入流。若服务器未正确隔离 sapi 与 web 服务,或者错误地通过 cgi/fastcgi 暴露了 php -r 或类似机制,该路径将成为攻击入口。
为什么 eval-stdin.php 成为攻击向量?
这个路径之所以关键,是因为它代表了 PHP 引擎接收标准输入并立即执行代码的逻辑入口。在正常的 CLI 模式下,用户通过终端输入命令;但在被滥用的场景下,Web 服务器可能将 HTTP POST 数据重定向到 PHP 的 stdin,从而允许远程注入代码。CVE-2026-109618 的具体成因通常涉及对输入流的过滤缺失或沙箱绕过,使得攻击者能够执行任意系统命令或加载恶意扩展。
<?php
// 模拟一个不安全的 CGI 包装器
// 注意:生产环境中绝不应这样配置
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $input = file_get_contents('php://input');
    // 危险操作:直接将输入传递给 eval 或 system
    // 这里模拟 CVE-2026-109618 的触发条件
    if (strpos($input, 'system(') !== false) {
        echo "Vulnerable: Input processed without sanitization";
        // 实际漏洞中,这里可能会直接执行 $input
        // system($input);
    } else {
        echo "Safe: No dangerous patterns detected";
    }
}
?>
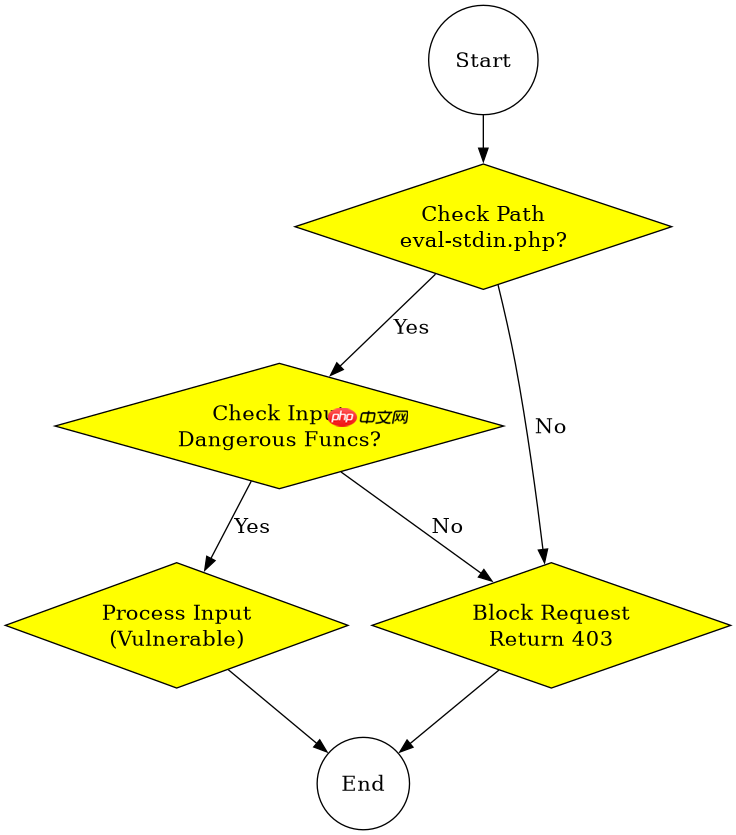
上述代码展示了如果后端逻辑未对 php://input 进行严格校验,攻击者只需发送包含 system() 等函数的 payload 即可触发漏洞。预期结果是服务器返回 “Vulnerable” 并执行后续命令。这解释了为什么监控 eval-stdin.php 的请求日志能发现此类尝试。
立即学习“PHP免费学习笔记(深入)”;
如何检测和防御此类 SAPI 暴露风险?
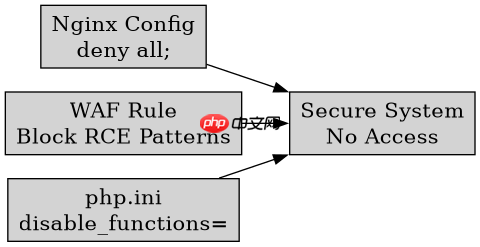
检测的核心在于识别非预期的 SAPI 调用和异常的标准输入流量。防御措施包括禁用不必要的 SAPI 模块、配置 Web 服务器拒绝访问 PHP 内部脚本文件,以及使用 WAF 规则拦截包含代码执行特征的 HTTP 请求。对于已部署的系统,应确保 disable_functions 指令中包含 system、exec、passthru 等高危函数。

# Nginx 配置示例:阻止访问 PHP 内部脚本
location ~* /eval-stdin\.php$ {
    deny all;
    return 403;
}

# 或者更通用的:阻止所有 .php 文件在 cgi-bin 目录
location ~* /cgi-bin/.*\.php$ {
    deny all;
}
通过上述 Nginx 配置,任何试图访问 eval-stdin.php 的请求都会被直接拒绝,从而切断攻击链。这是最直接的防御手段,因为它从网络层面消除了攻击面。同时,应在 PHP.ini 中设置 enable_dl=Off 和 allow_url_fopen=Off 以增强安全性。
当输入包含特殊字符时漏洞表现如何?
当输入包含 shell 元字符(如 |、&、`)时,如果漏洞存在且未进行转义,攻击者可以利用这些字符进行命令拼接,实现更复杂的攻击效果,例如读取敏感文件或反弹 Shell。CVE-2026-109618 在这种场景下会导致权限提升或数据泄露。
以下测试用例验证了特殊字符的处理情况:
<?php
$input = $_GET['cmd'] ?? '';
// 模拟漏洞触发点
if (!empty($input)) {
    // 假设此处存在漏洞,直接执行
    // 实际测试中,观察输出是否包含 ls 结果
    echo exec("echo " . $input);
}
?>
如果输入为 ; cat /etc/passwd,且系统未做过滤,输出将包含密码文件内容。这证明了特殊字符在漏洞利用中的放大作用。因此,除了路径封锁,输入净化也是必不可少的环节。


















