








mod_php 被标记为 cve-2026-109618 最高风险部署,是因为它将 php 解释器直接嵌入 apache 进程,导致单个请求的内存泄漏或段错误会直接拖垮整个 web 服务进程,且无法通过简单的重启子进程来隔离故障。相比之下,fpm 和 cgi 采用独立进程模型,能有效隔离应用层崩溃与 web 服务器核心进程,从而降低整体可用性风险。

为什么 mod_php 会导致单点故障扩散
在 mod_php 架构中,PHP 作为 Apache 的一个模块(Module)运行,共享同一个地址空间和生命周期。当某个 PHP 脚本发生未捕获的异常、内存越界或触发特定的漏洞利用时,Apache 的主工作进程会立即崩溃。由于所有并发请求都复用了这些工作进程,一个用户的恶意输入或代码缺陷可能导致整个网站不可用,直到管理员手动重启 Apache 服务或等待进程管理器恢复。这种紧密耦合使得攻击面极大,任何 PHP 层的稳定性问题都会直接转化为服务拒绝(DoS)。

apache_config.conf
LoadModule php_module modules/libphp.so
<FilesMatch \"\.php$\">
    SetHandler application/x-httpd-php
</FilesMatch>
上述配置展示了典型的 mod_php 加载方式。一旦 libphp.so 中的某段代码执行出错,Apache 的 worker 进程就会退出。对于高并发场景,这意味着资源耗尽速度极快,因为每个崩溃的进程都需要重新 fork 和初始化,期间无法处理新请求。
立即学习“PHP免费学习笔记(深入)”;

FPM 和 CGI 如何隔离风险
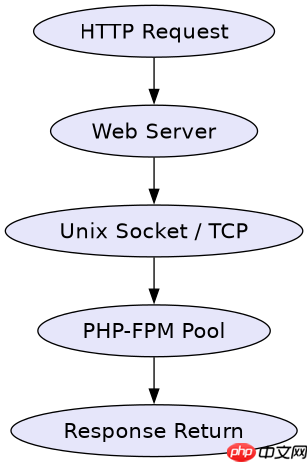
FastCGI Process Manager (FPM) 和 Common Gateway Interface (CGI) 的核心优势在于进程隔离。它们将 PHP 解释器作为独立的后台服务运行,通过 Unix Socket 或 TCP 端口与 Web 服务器通信。Web 服务器只负责接收 HTTP 请求并将其转发给 PHP 进程,而 PHP 进程的崩溃不会影响 Web 服务器的核心进程。即使某个 PHP-FPM 池中的子进程因内存泄漏或错误而挂掉,主管理进程会自动派生新的子进程来接替工作,保证了服务的连续性。
nginx_config.conf
location ~ \.php$ {
    fastcgi_pass unix:/run/php/php-fpm.sock;
    include fastcgi_params;
}
这段 Nginx 配置演示了如何通过 FastCGI 将请求代理到独立的 PHP-FPM 服务。即使 PHP 脚本执行失败,Nginx 依然保持运行,并可以将错误页面返回给用户,或者重试其他健康的 FPM 进程。这种解耦设计显著提升了系统的容错能力,是应对高危漏洞时的关键防御手段。
基于 PHP-FPM 子进程崩溃的具体影响
在使用 PHP-FPM 时,如果某个子进程因为处理特定输入而崩溃,FPM 的管理进程(Master Process)会检测到该状态,并记录日志。随后,它会立即启动一个新的子进程来替换崩溃的那个,而不会中断正在处理的其他请求。这种机制确保了即使存在高危漏洞,攻击者也只能导致单个请求失败,而无法造成全站宕机。此外,管理员可以通过配置 max_children 和 restart_limit 参数,进一步限制崩溃进程的数量和影响范围,从而在漏洞修复前维持基本服务。


















