


评估服务器网络带宽时,不能仅看运营商提供的标称数值,必须结合业务模型、并发量及协议开销进行综合测算。直接做法是建立从客户端到服务器的完整链路模型,识别瓶颈点并量化数据传输效率。
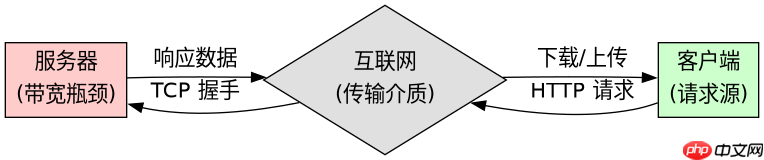
基础带宽需求测算
带宽评估的核心在于理解“带宽”与“流量”的区别。带宽是管道的大小,单位通常为 bps(比特每秒);流量是流过的水量,单位通常为 Bytes。在规划阶段,需根据预期用户数和单用户数据量推算峰值流量。
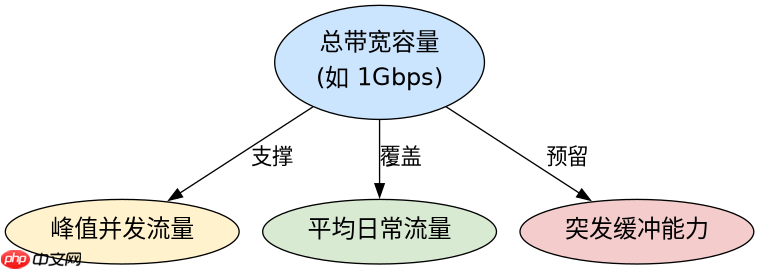
假设网站日均 PV 为 100万,平均页面大小为 1MB。若要求 90% 的请求在 1小时内完成,则每小时需处理 90万请求。总流量需求为 900GB。将其转换为每秒带宽:900GB * 8 bits / 3600秒 ≈ 2Gbps。此计算未包含 TCP/IP 头部开销及重传损耗,实际采购带宽应在此基础上增加 20%-30% 的冗余。
协议开销与有效吞吐量
理论带宽不等于实际可用带宽。HTTP/1.1 的头部较大且连接复用有限,HTTPS 增加了 TLS 握手的 CPU 消耗和加密包头的额外字节。这些开销会挤占有效数据的传输空间。

# 模拟计算 HTTPS 有效吞吐量
import math

def calculate_effective_bandwidth(total_bw_mbps, overhead_ratio):
    """
    计算扣除协议开销后的有效带宽
    :param total_bw_mbps: 总带宽 (Mbps)
    :param overhead_ratio: 协议开销比例 (例如 0.15 代表 15%)
    :return: 有效带宽 (Mbps)
    """
    effective = total_bw_mbps * (1 - overhead_ratio)
    return effective

# 场景:100Mbps 专线,HTTPS 开销约 15%
spec_bw = 100
overhead = 0.15
result = calculate_effective_bandwidth(spec_bw, overhead)
print(f"专线带宽: {spec_bw} Mbps")
print(f"协议开销: {overhead*100}%")
print(f"有效可用带宽: {result:.2f} Mbps")
运行上述代码,输出显示有效带宽约为 85Mbps。这意味着在 100Mbps 的物理链路上,只有 85Mbps 可用于传输网页内容。开发中若忽略此差异,可能导致高并发下接口响应超时。建议在压测时使用类似脚本模拟真实协议栈下的吞吐表现,而非仅依赖工具的最大发包速率。
动态负载下的带宽波动应对
静态测算无法覆盖突发流量。当活动促销或热点事件发生时,瞬时 QPS 可能达到平时的十倍。此时需关注带宽的突发能力和弹性伸缩策略。固定带宽套餐通常不支持瞬间超卖,而云服务商提供的按量付费或弹性公网 IP 允许短期突破阈值。
应对策略包括启用 CDN 分流静态资源,将大文件传输压力转移至边缘节点;对 API 接口实施限流保护,防止恶意刷量打满带宽;以及配置自动扩缩容规则,当监控指标检测到带宽利用率持续超过 80% 时,自动触发实例扩容或带宽升级。这种动态调整机制比单纯购买超大带宽更具成本效益。














