


10月20日,据日本媒体报道,一名开发者在reddit的r/androidroot子版块发帖透露,已成功在三星s26 ultra设备上实现lineageos的原生运行,整个过程既未解锁bootloader,也未导致三星knox安全机制被触发熔断。
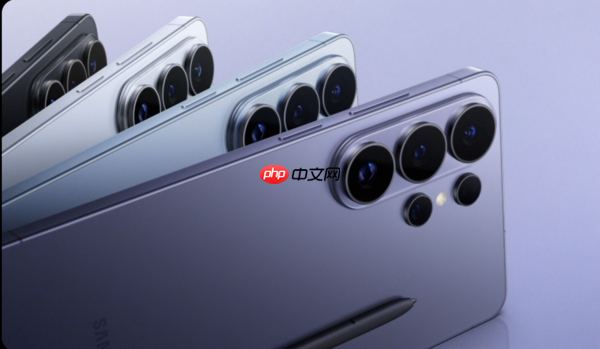
三星S26 Ultra
该用户Cool-gamer19393不仅上传了真实设备的屏幕截图,还详细阐述了其实现原理。按照传统方式,安装第三方ROM前必须先解锁Bootloader,而近年来三星对Bootloader解锁的限制愈发严格。
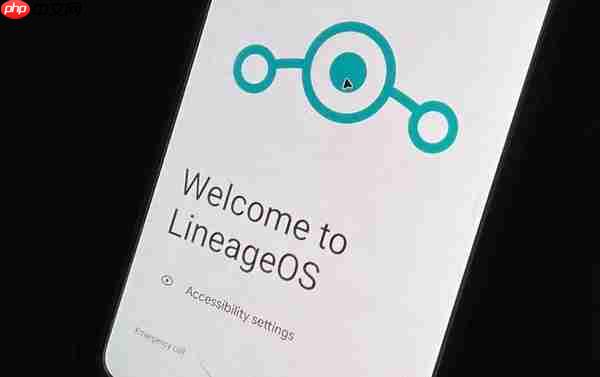
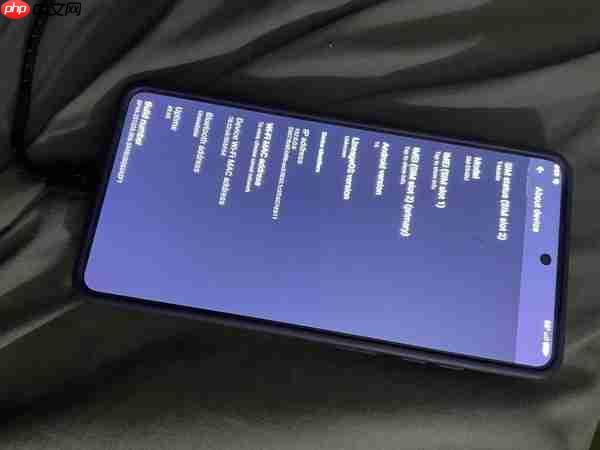

其技术路径依托于Linux内核的kexec机制:首先利用dirtyfrag漏洞获取root权限,随后在One UI 8.5系统正在运行的内核环境中,直接将控制权移交至LineageOS内核,完成底层内核的无缝切换。在此模式下,原生One UI实质上充当了启动引导器的角色,从而让LineageOS得以加载,同时Knox的安全状态标识维持不变。
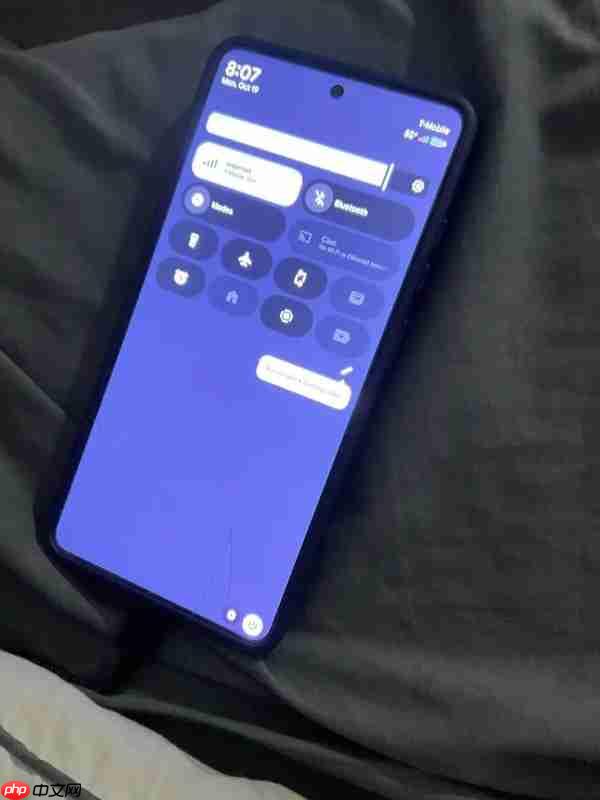
更值得注意的是,该方案基于通用系统映像(GSI)构建,ROM以嵌套形式存放在标准文件系统中并按需读取,彻底跳过了传统刷写ROM的步骤。
但目前仍处于早期实验阶段。系统虽可正常启动,设置界面亦能完整呈现,但在启动应用程序时频繁出现崩溃现象,尚不具备日常使用条件。兼容性方面也存在局限——方案需绕过三星自有服务框架,且并非所有搭载One UI 8.5的设备均可直接复用。开发者推测,该核心思路未来或可拓展至其他运行One UI 8.5及后续版本的机型。
对三星用户而言,无需解锁Bootloader、亦不破坏Knox状态无疑具备一定吸引力。然而,当前方案尚未成熟,且开发者暂未对外发布源代码或项目仓库地址。














