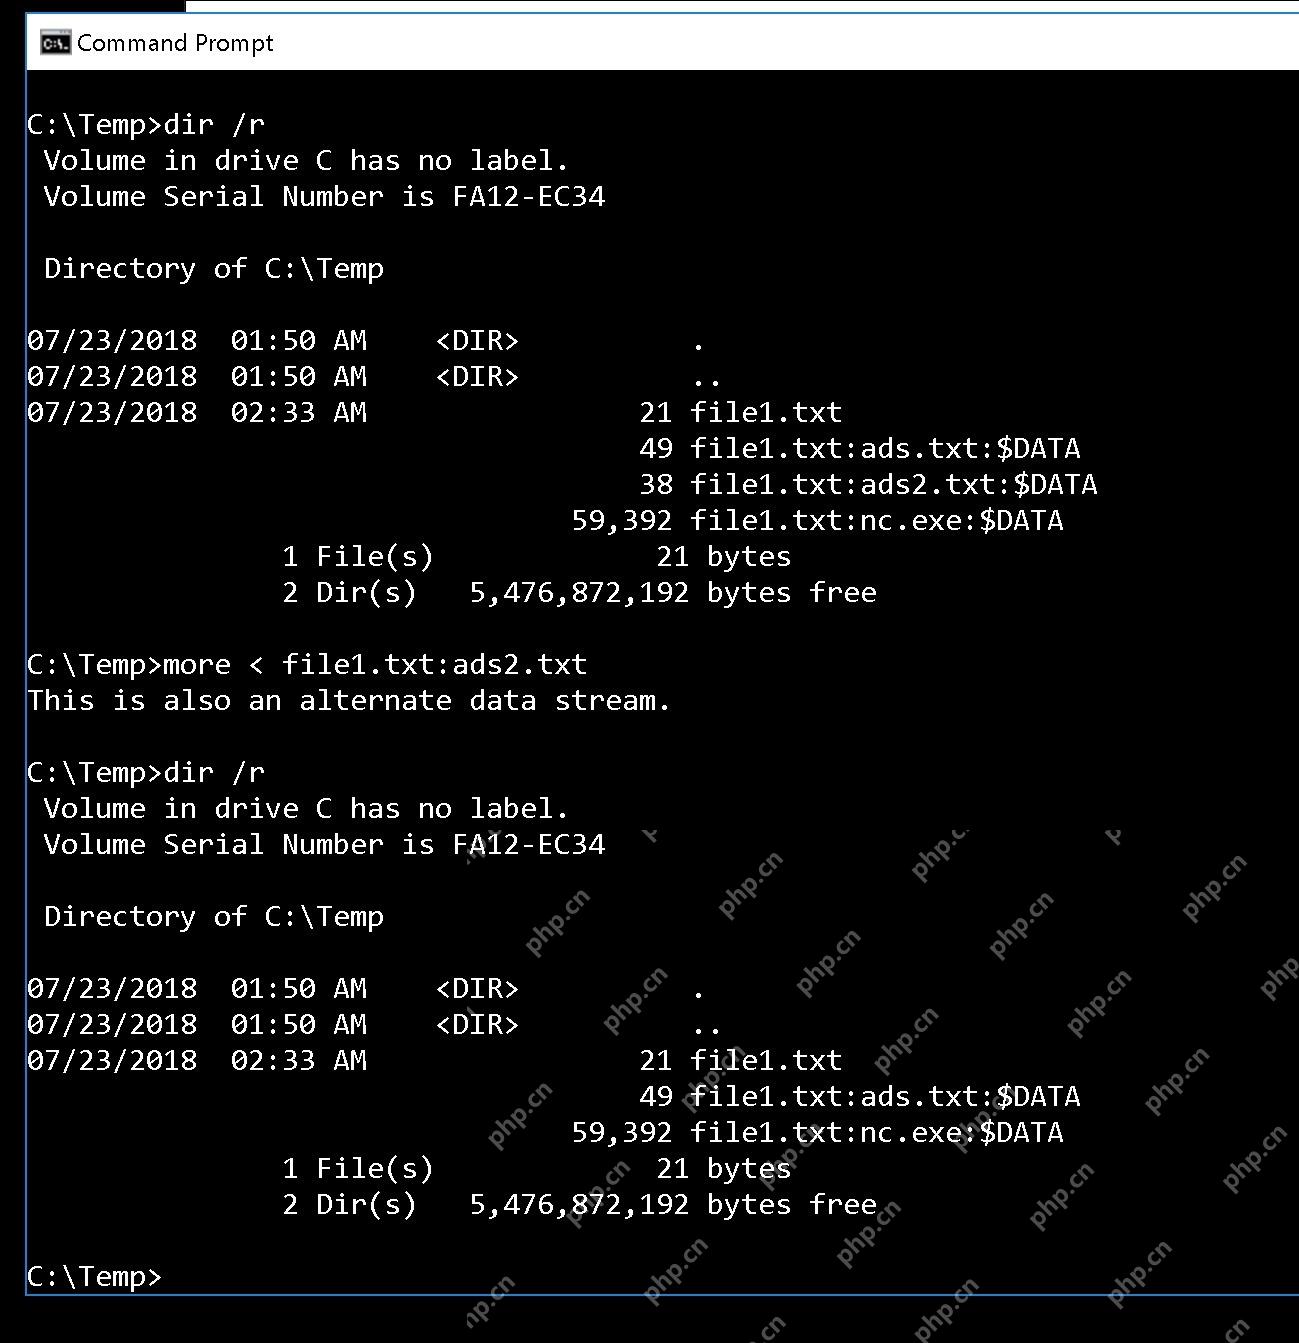
ntfs 文件除了普通内容,还可能附带备用数据流(ads),例如浏览器下载标记 zone.identifier。资源管理器通常不会单独显示这些附加数据,检查时应先列出流名和长度,再决定是否读取或清理。
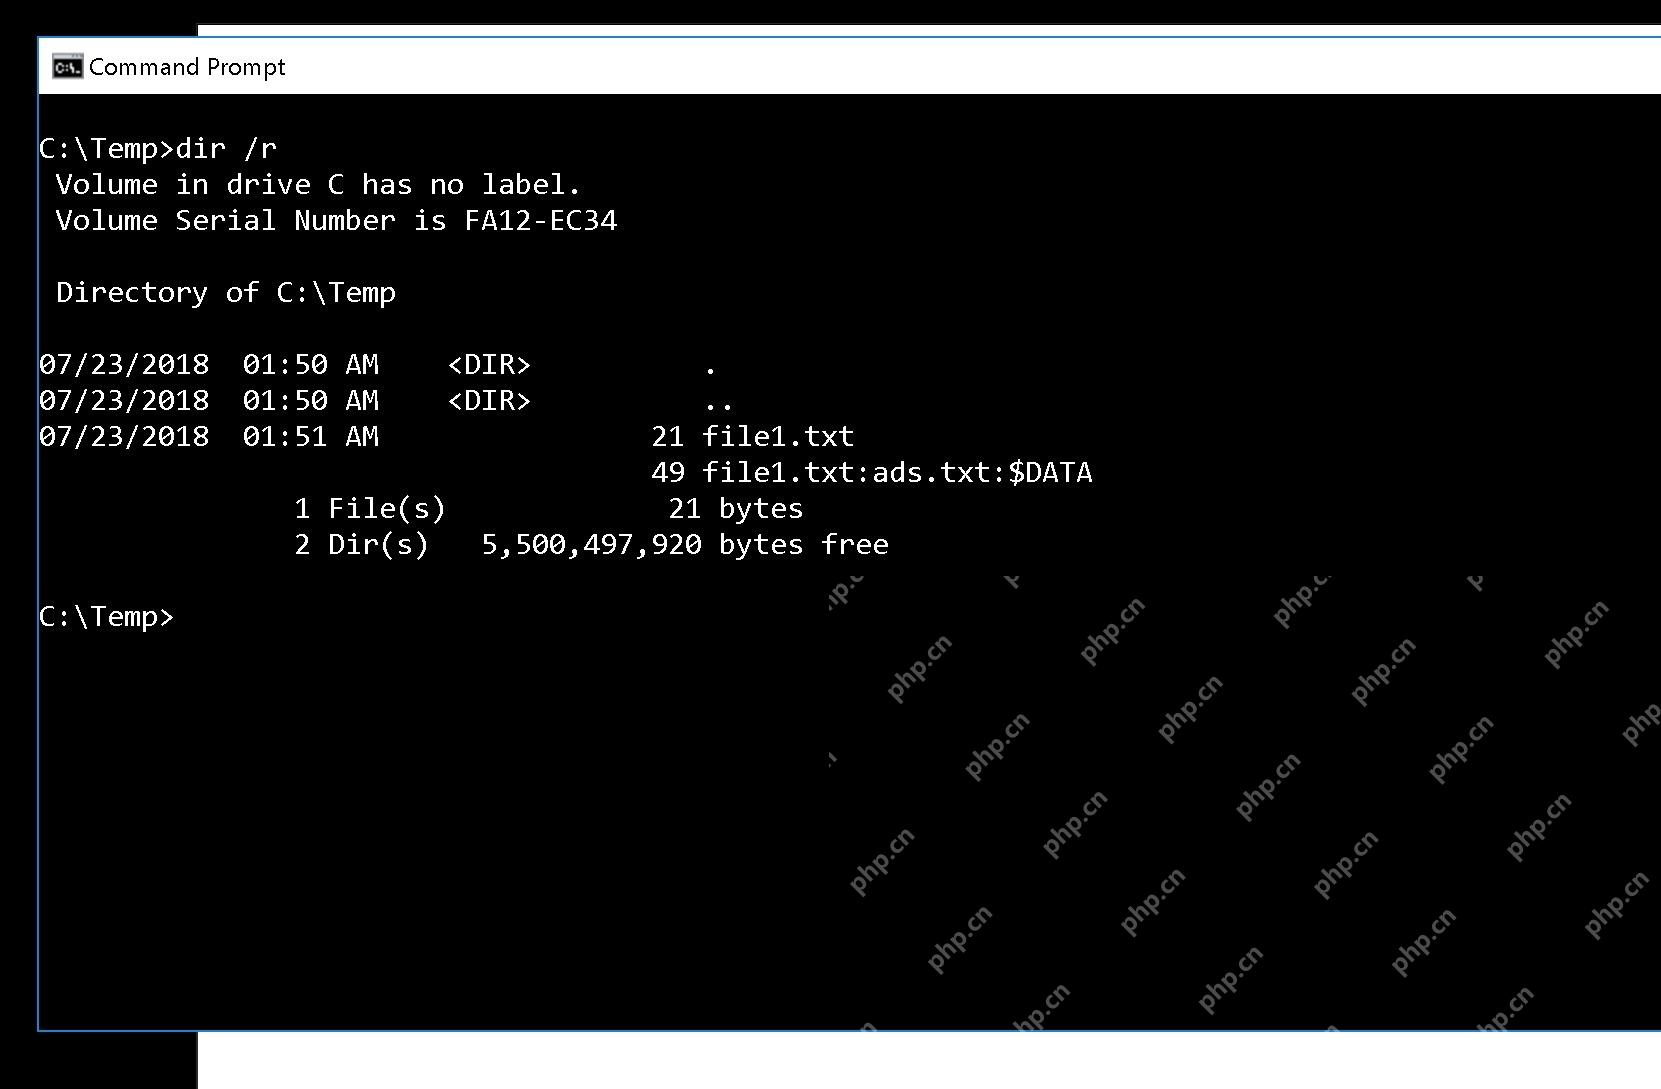
用 dir /r 快速发现附加流
打开命令提示符,切换到文件所在目录,运行 dir /r。普通文件下面如果多出类似 文件名:流名:$DATA 的缩进行,就说明该文件存在命名数据流;只有 :$DATA 的主流不算异常附加内容。
用 PowerShell 查看流名和长度
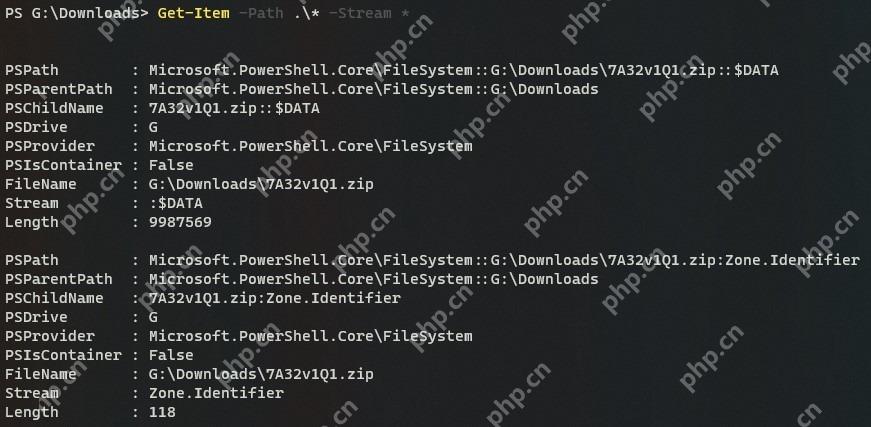
需要精确检查某个文件时运行 Get-Item -LiteralPath '.\文件.zip' -Stream *。输出中的 Stream 是流名,Length 是流大小;递归排查前先在小目录测试,避免一次输出过多。
读取指定流的实际内容
文本流可用 Get-Content -LiteralPath '.\文件.txt' -Stream '流名' 读取;在命令提示符中也可用 more < 文件.txt:流名。不要因为名称陌生就直接删除,先确认它不是下载来源标记、软件元数据或业务系统写入的信息。