


github 上的 fiber 安全页面在 2026 年 8 月 12 日新增了 ghsa-c5qf-v26h-rp5r 通告,点名 middleware/idempotency 默认的 memorylock 实现存在可被持续放大的内存耗尽风险。官方说明给出的影响范围是 `github.com/gofiber/fiber/v2` 到 v2.52.14,修复版本是 v2.52.15。对仍在 v2 维护线上的 go 服务来说,这不是抽象的“理论漏洞”,而是需要立刻对照依赖版本和中间件用法排查的现实问题。

来源:gofiber/fiber GitHub Security 页面
这条通告之所以值得关注,关键在于触发条件并不苛刻。官方通告写明,只要应用使用默认 `idempotency.New()`,攻击方就能不断发送带有不同 36 字符 `X-Idempotency-Key` 的非安全方法请求,迫使进程为每个唯一键永久保留一个互斥锁条目。公告还给出量级参考:如果每秒进入 1000 个唯一键,请求持续一小时,内存泄漏规模可能接近 1GB。换句话说,问题不一定先表现为接口报错,很多团队更可能先看到进程内存缓慢抬升,再去反查框架层的锁释放逻辑。

来源:Fiber 官方安全通告 GHSA-c5qf-v26h-rp5r
Fiber 在 2026 年的公开安全节奏也给这件事加了分量。安全页面同样列出了 7 月 2 日公开的 HSTS 响应头失效问题、BasicAuth timing oracle 侧信道问题以及 `X-Real-IP` 伪造问题,说明维护团队已经把安全披露、影响版本和修复窗口集中放到一个长期可查的官方入口。对框架使用方来说,这种公开页面的意义大于“漏洞标题”本身,因为它能帮助运维和研发团队用同一套官方页面快速对照风险,而不是依赖二手转载去拼凑补丁信息。

来源:Fiber 官方安全通告 GHSA-gv83-gqw6-9j2c
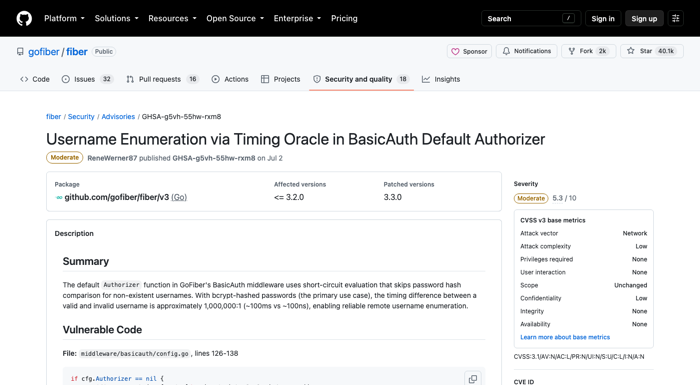
来源:Fiber 官方安全通告 GHSA-g5vh-55hw-rxm8

来源:Fiber 官方安全通告 GHSA-gcfq-8gqf-4876
这次 MemoryLock 事件还有一个直接信号:Fiber 把修复和版本发布绑得很紧。官方 Releases 页面显示,v2.52.15 在 2026 年 8 月 12 日发布,而公开列出的核心修复就是“`idempotency: release MemoryLock keys on unlock`”。这意味着项目没有把问题拖到下一个主版本顺手处理,而是选择在仍被广泛部署的 v2 线上快速补丁化。对企业服务、公开 API、Webhook 或支付重试链路较多的项目来说,这类小版本修补往往比一次性迁移到新主版本更容易执行,也更符合应急处置节奏。
当前更务实的动作有两步。第一,确认生产服务是否显式使用了 `idempotency.New()` 默认锁实现,或者由上层封装间接启用了这套逻辑。第二,对照依赖是否仍停留在 v2.52.14 或更早版本。需要说明的是,Fiber 官方页面提供的是框架层事实边界,真实业务风险还要看公开接口范围、限流策略以及反向代理是否允许外部持续注入不同幂等键。信源说明:依据 gofiber/fiber GitHub Security 页面、GHSA-c5qf-v26h-rp5r 官方安全通告与 Fiber 官方 Releases 页面公开信息整理,时间以 2026 年 8 月 12 日页面展示内容为准。















