


Nginx“安全内网穿透”是通过DMZ区反向代理可控访问内网系统,需部署于边界、禁外网直连内网服务、统一TLS终止,并配置IP白名单、身份认证、安全响应头、日志审计等多重防护措施。
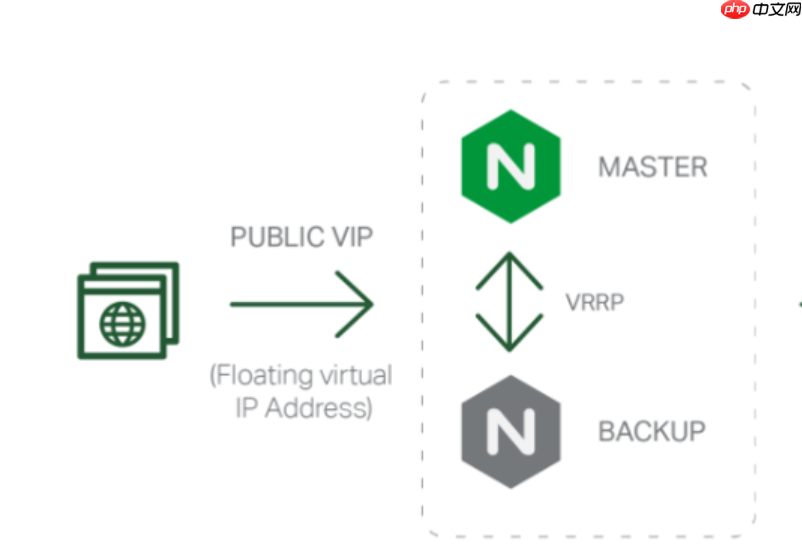
在企业内网环境中,通过 Nginx 的 proxy_pass 实现“安全内网穿透”,本质不是真正穿透防火墙(如 frp 那类工具),而是利用已有公网入口(如 DMZ 区 Nginx 服务器)反向代理访问内网系统,同时叠加身份认证、IP 白名单、请求过滤等安全控制。关键不在于“通”,而在于“可控地通”。
明确网络边界与代理位置
典型安全架构中,Nginx 应部署在边界服务器(如 DMZ 区),而非直接放在内网业务服务器上。它作为唯一对外暴露的入口,接收 HTTPS 请求,校验后再转发至内网 HTTP/HTTPS 服务(如 192.168.10.5:8080)。内网服务器禁止任何外网直连,只允许来自 Nginx 所在主机的访问。
- 确认内网目标系统监听地址绑定为
127.0.0.1或内网 IP,且防火墙放行 Nginx 主机的源 IP - 避免将 Nginx 和业务系统部署在同一台内网机器上——这会绕过网络隔离设计
- 若内网系统本身是 HTTPS,建议在 Nginx 层统一 terminate TLS(即 Nginx 处理证书),后端用 HTTP 通信,降低内网加密开销
基础 proxy_pass + 安全加固配置示例
以下是一个兼顾可用性与最小权限的安全配置片段(放在 server 块中):
location /app/ {
    # 1. 限制来源 IP(仅允许运维办公网或指定出口 IP)
    allow 203.0.113.0/24;
    deny all;
<pre class="brush:php;toolbar:false;"># 2. 强制 HTTPS(防中间人窃听原始请求头)
if ($scheme != "https") {
    return 301 https://$host$request_uri;
}

# 3. 转发到内网服务(注意末尾斜杠一致性)
proxy_pass http://192.168.10.5:8080/;

# 4. 透传真实客户端信息(供后端日志和鉴权使用)
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;

# 5. 安全响应头加固
proxy_hide_header X-Powered-By;
add_header X-Content-Type-Options nosniff;
add_header X-Frame-Options DENY;
add_header X-XSS-Protection "1; mode=block";

# 6. 超时与缓冲优化(防慢攻击)
proxy_connect_timeout 5s;
proxy_send_timeout 30s;
proxy_read_timeout 30s;
proxy_buffers 8 16k;
proxy_buffer_size 32k;
}

CPA Update - Secure CLI Proxy API Maintenance
下载
安全更新和维护 CLI Proxy API(CPA)部署与配置。用于 CPA 镜像升级、配置变更、认证目录兼容修复、上线验证与回滚。适用于用户提到“CPA 更新/升级/配置改了/容器重建/回滚”等场景。
叠加多层身份验证(推荐组合方案)
单靠 IP 白名单不够,需至少叠加一层认证:
-
HTTP Basic Auth(快速启用):适合管理后台等低频访问场景。用
auth_basic+auth_basic_user_file,密码文件用htpasswd生成,密钥不硬编码在配置中 -
JWT 或 OAuth2 校验(生产推荐):借助
nginx-plus的 auth_jwt 模块,或用 OpenResty + lua-resty-jwt,在 Nginx 层校验 Bearer Token 合法性及 scope,非法请求直接拦截,不发往后端 -
结合企业 SSO(如 CAS/OIDC):使用
nginx-auth-sso第三方模块或反向代理到统一认证网关,实现单点登录与会话同步
日志审计与异常行为监控
安全内网代理必须可追溯:
- 自定义 log_format,记录
$remote_addr、$http_x_forwarded_for、$request、$status、$upstream_addr、$request_time - 对 401/403/429 状态码单独记录到 audit.log,便于分析暴力尝试或越权行为
- 配合 filebeat + ELK 或 Prometheus + Grafana,设置阈值告警(如 1 分钟内同一 IP 5 次 401)
- 定期轮转并加密归档访问日志,保留周期符合企业合规要求(通常 ≥ 180 天)
不复杂但容易忽略:所有安全策略都依赖 Nginx 配置被正确加载且无语法错误;每次修改后务必 nginx -t && nginx -s reload,并用 curl -I https://domain/app/ 验证响应头与状态码。内网穿透不是功能上线就结束,而是持续收敛访问面的过程。











