


gin 框架 v1.10.1 版在2025年5月20日正式发布,官方更新日志里只列了一项改动:强化https安全性,同时优化代码结构。对应的提交哈希是b5af779,由gin核心维护者bo-yi wu签名提交。和那些堆了大量新功能的主版本不一样,1.10.1是个小补丁,改动范围非常集中,只针对engine.runtls的默认tls最低版本做调整,完全没碰路由、参数绑定、渲染这些常用对外接口。
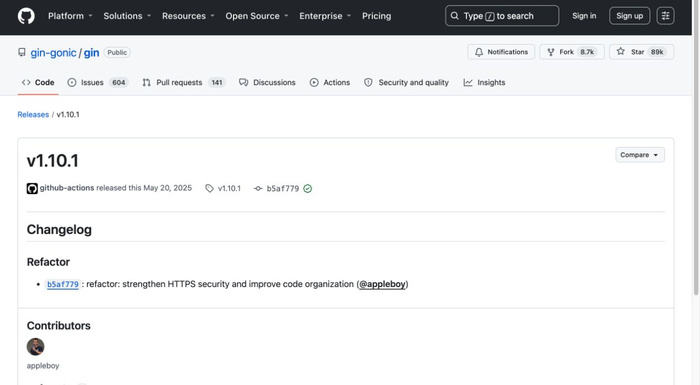
来源:Gin官方GitHub版本记录
RunTLS默认要求TLS 1.2或更高版本
看官方提交注释就能明确,现在用RunTLS创建HTTPS服务时,会自动把TLSConfig.MinVersion设为tls.VersionTLS12。之前的实现是直接调用http.ListenAndServeTLS,现在改成先初始化http.Server实例,配好监听地址、Handler和TLS相关参数之后,再调用实例自己的ListenAndServeTLS方法。也就是说,所有用Gin原生RunTLS方法启动的HTTPS服务,之后都不再允许低于TLS 1.2版本的连接接入。
这个改动直接拉高了Gin的默认安全底线,但也可能暴露不少旧客户端的兼容问题。如果你的服务还有设备、老旧SDK或者历史遗留内部系统在跑TLS 1.0甚至1.1,升级完这个版本之后大概率会出现握手失败。开发运维得提前检查访问日志、客户端清单和前置代理配置,确认TLS终止环节是在Gin进程本身,还是在前面的反向代理、负载均衡器上。如果TLS解密早就在上游代理层做完了,那Gin这边RunTLS的改动不会影响外部连接,但内部的通信链路还是要结合实际部署情况逐一核验。
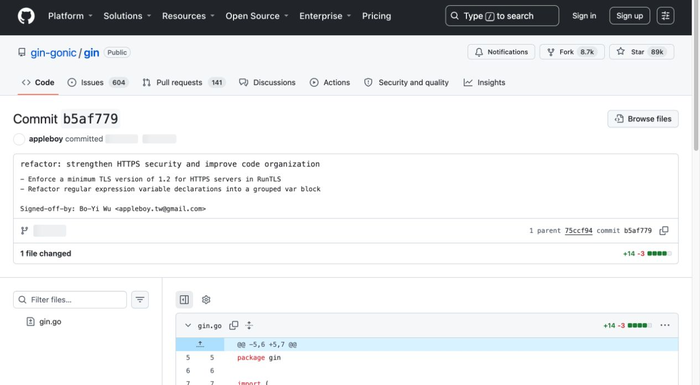
来源:Gin官方GitHub提交记录
代码组织调整不改变公开业务接口
这次同一个提交里,还把两个零散的正则表达式变量合并到了同一个var代码块中。看官方代码差异页就能发现,本次更新只修改了gin.go这一个文件,总共新增14行、删除3行。这个调整纯粹是梳理源码结构,没有新增任何正则相关能力,也不会改变路由匹配结果。官方发布说明里没提任何新功能、性能优化或者其他改动,不要自行推导出1.10.1存在没公示的其他变更。

打算升级到1.10.1的项目,测试重点直接放在TLS握手和现有部署拓扑上就行。测试环境里挨个验证常用的现代浏览器、移动端SDK、内部调用方和健康检查组件,确认所有调用方都支持TLS 1.2及以上版本;如果你们的服务没用到RunTLS,是自己手动初始化http.Server的,那也要复核下自己写的TLS配置是不是已经满足最低1.2的安全基线。要是你打算直接从老版本跨大版本升到1.11甚至1.12,那1.10.1的这个TLS改动也会跟着版本链带过来,做回归测试的时候别忘了把这个点和新版本的Go版本要求、其他行为变更放在一起统一验证。
Gin官方给这个补丁划的边界非常清楚:只有TLS最低版本调整是100%确认的改动,至于旧客户端会不会受影响,完全看你自己的实际部署链路。摸清楚这个边界,团队既不会漏过这次重要的安全升级,也没必要把这么一个小范围补丁当成无依据的大版本更新来对待。












