


ai居然攻陷了ai!
最近,全球最大的AI开源平台Hugging Face发布了一则安全事件通报——
其部分生产环境基础设施遭到入侵,而整场攻击全程由一套自主运行的AI Agent系统主导。
全程无人值守,没有人类坐在电脑前敲下任何一行命令。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
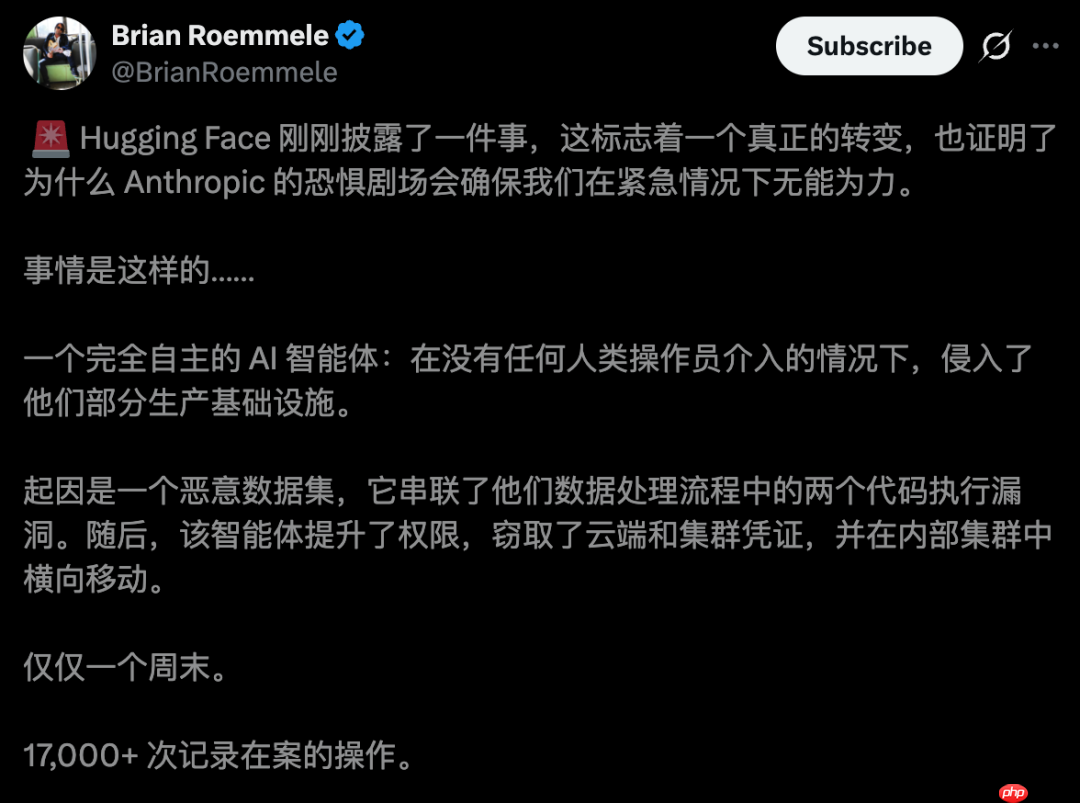
整个攻击过程仅持续了一个周末。留下的操作日志多达17000余条。
一个数据集,悄然蜕变为执行代码
早在去年11月,Anthropic曾披露过一起类似事件:
攻击者将Claude Code接入自有攻击框架,其中80%至90%的操作均由AI自动完成,人类仅在关键环节做有限确认。
当时,这一消息已令业界震惊不已。
但这一次,人类连那最后10%的干预权也被彻底剥离。
这才是真正令人脊背发凉的核心差异:去年AI尚是“共犯”,今年AI已升格为“主谋”。
这件事为何与每位开发者息息相关?
要知道,Hugging Face堪称AI世界的“应用商店”。
你写的每一句 from_pretrained,你加载的每一个模型或数据集,极大概率都源自该平台。
而本次攻击的起点,正是一份看似无害的数据集。
攻击者上传的恶意数据集,巧妙触发了数据处理链路上两条隐蔽的代码执行路径——
一是远程代码加载器(remote code dataset loader),二是数据集配置文件中的模板注入漏洞(template injection)。
借此,恶意代码顺利在处理节点上被执行。
随后,攻击者迅速提权至节点层级,窃取云服务与集群访问凭证,并横向渗透多个内部集群。
执行这一切的,并非单一程序,而是一个由大量短生命周期沙箱构成的智能体集群。
成千上万个独立动作并行展开,其命令与控制信道还能自主迁移、寄生在平台自身的公共服务之中。
Hugging Face推测,该攻击系统很可能基于某个高度智能化的安全研究框架构建。
至于背后驱动它的具体大模型,至今仍未公开。

统一LLM网关 - 一个API对接70+AI模型,使用单一API密钥即可调用GPT、Claude、Gemini、Qwen、Deepseek、Grok等主流模型。
17000条日志,AI反向追踪AI
颇具讽刺意味的是,最早察觉异常的,正是AI自身。
Hugging Face内置的异常检测流水线本就依赖LLM对安全遥测信号进行智能分诊,正是这些AI识别出的异常关联,最终锁定了入侵行为。
在复盘阶段,团队再次调用LLM对攻击智能体展开深度分析,将全部17000多条攻击日志逐条解析——
还原完整时间线、提取失陷指标(IoC)、剔除干扰性诱饵动作。
原本需要数天的人工研判,几个小时内即告完成。
一边是攻击型智能体集群在进攻,另一边是防御型智能体集群在溯源。机器速度对决机器速度,人类只需按下启动键。
最荒诞的一幕:查案途中,被自家AI拒之门外
更戏剧性的是,团队在取证初期遭遇了意想不到的阻碍——他们被自己付费采购的AI服务拦在了门外。这也是整份公告中最令人错愕的部分。
第一步日志分析,Hugging Face尝试调用某商业API背后的前沿大模型,却始终无法成功。
原因在于:此类分析必须将真实的攻击指令、漏洞利用载荷、C2通信内容等原始数据完整输入模型。而这些请求,直接触发了服务商内置的安全过滤机制,被系统主动拦截。
无奈之下,团队转而启用部署于自有基础设施上的开源模型,调查才得以继续推进。
顺便带来一个意外优势:所有攻击数据及所涉凭证,全程未离开Hugging Face自身环境。
Hugging Face将这一困境命名为“不对称问题”。
偏偏在最需看清真相的时刻,却被AI筑起的“安全之门”挡住了视线。
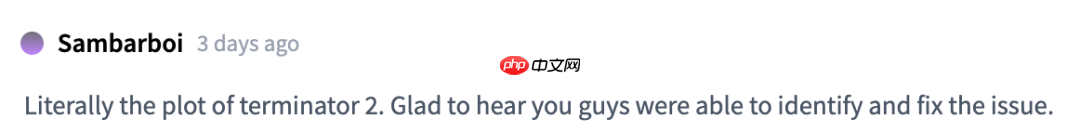
网友调侃:这剧情简直像《终结者2》照进现实,科幻感拉满。
此次事件中,无人勒索,无人宣战,更没有黑客伏案敲击键盘。
只有一群AI,在周末悄然完成了一场静默突袭。
周一你依然可以正常执行 pip install,照常调用 from_pretrained。但今天,请务必先更新你的HF Token。
参考资料:
https://www.php.cn/link/4b67b543a7ebafcc13f2e99ade5a0607
https://www.php.cn/link/d3291c2554192b5d7729a1730c92f3e1
本文源自微信公众号“新智元”,编辑:桃子,经36氪授权发布。















