


Cursor需基于真实接口契约(如OpenAPI)生成多维测试用例,覆盖功能流、异常防御、安全合规、性能脆弱点四类视角,并强制融入业务规则、环境变量与前置依赖。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
你需要让Cursor生成的接口测试用例覆盖功能逻辑、异常路径、数据边界、安全校验、性能敏感点等多个技术维度,而不是只产出几个200响应的happy path用例。
先锚定真实接口契约
把接口定义文件(如OpenAPI YAML、TypeScript interface、Swagger注释块)直接拖进Cursor聊天窗口。没有这个上下文,Cursor会按通用模板生成,【字段名错位、必填项遗漏、枚举值乱造】——比如把status字段填成"success",而真实文档里只允许"created" "processing" "failed"三值。
输入提示词:“基于上述OpenAPI定义,为POST /api/v1/orders生成接口测试用例”。
用四类关键词触发不同测试视角
在基础提示后,追加以下任意一类关键词组合,Cursor会自动切换生成策略:
方法一:功能流视角
追加“覆盖主流程、状态机流转、跨接口数据依赖”
→ 生成用例包含:创建订单→支付回调→库存扣减→发货通知的链路断言,且每个环节校验下游接口接收的数据格式与字段值。
方法二:异常防御视角
追加“注入高频失败因子:空参、超长字符串、非法枚举、SQL注入片段、JSON结构破损”
→ 自动生成含恶意payload的请求体,如email字段填'admin' OR '1'='1,同时断言返回400而非500,并验证错误码字段code=INVALID_INPUT。
方法三:安全合规视角
追加“验证鉴权头缺失/篡改、越权访问、敏感字段脱敏、CSRF token校验”
→ 生成用例强制删除Authorization头、替换X-User-ID为其他用户ID、检查响应中password字段是否被屏蔽为***。
方法四:性能脆弱点视角
追加“构造高负载参数:1000条items数组、嵌套5层JSON、base64图片超2MB”
→ 生成请求体体积超过接口文档标注的maxBodySize,断言返回413 Payload Too Large而非超时或500。
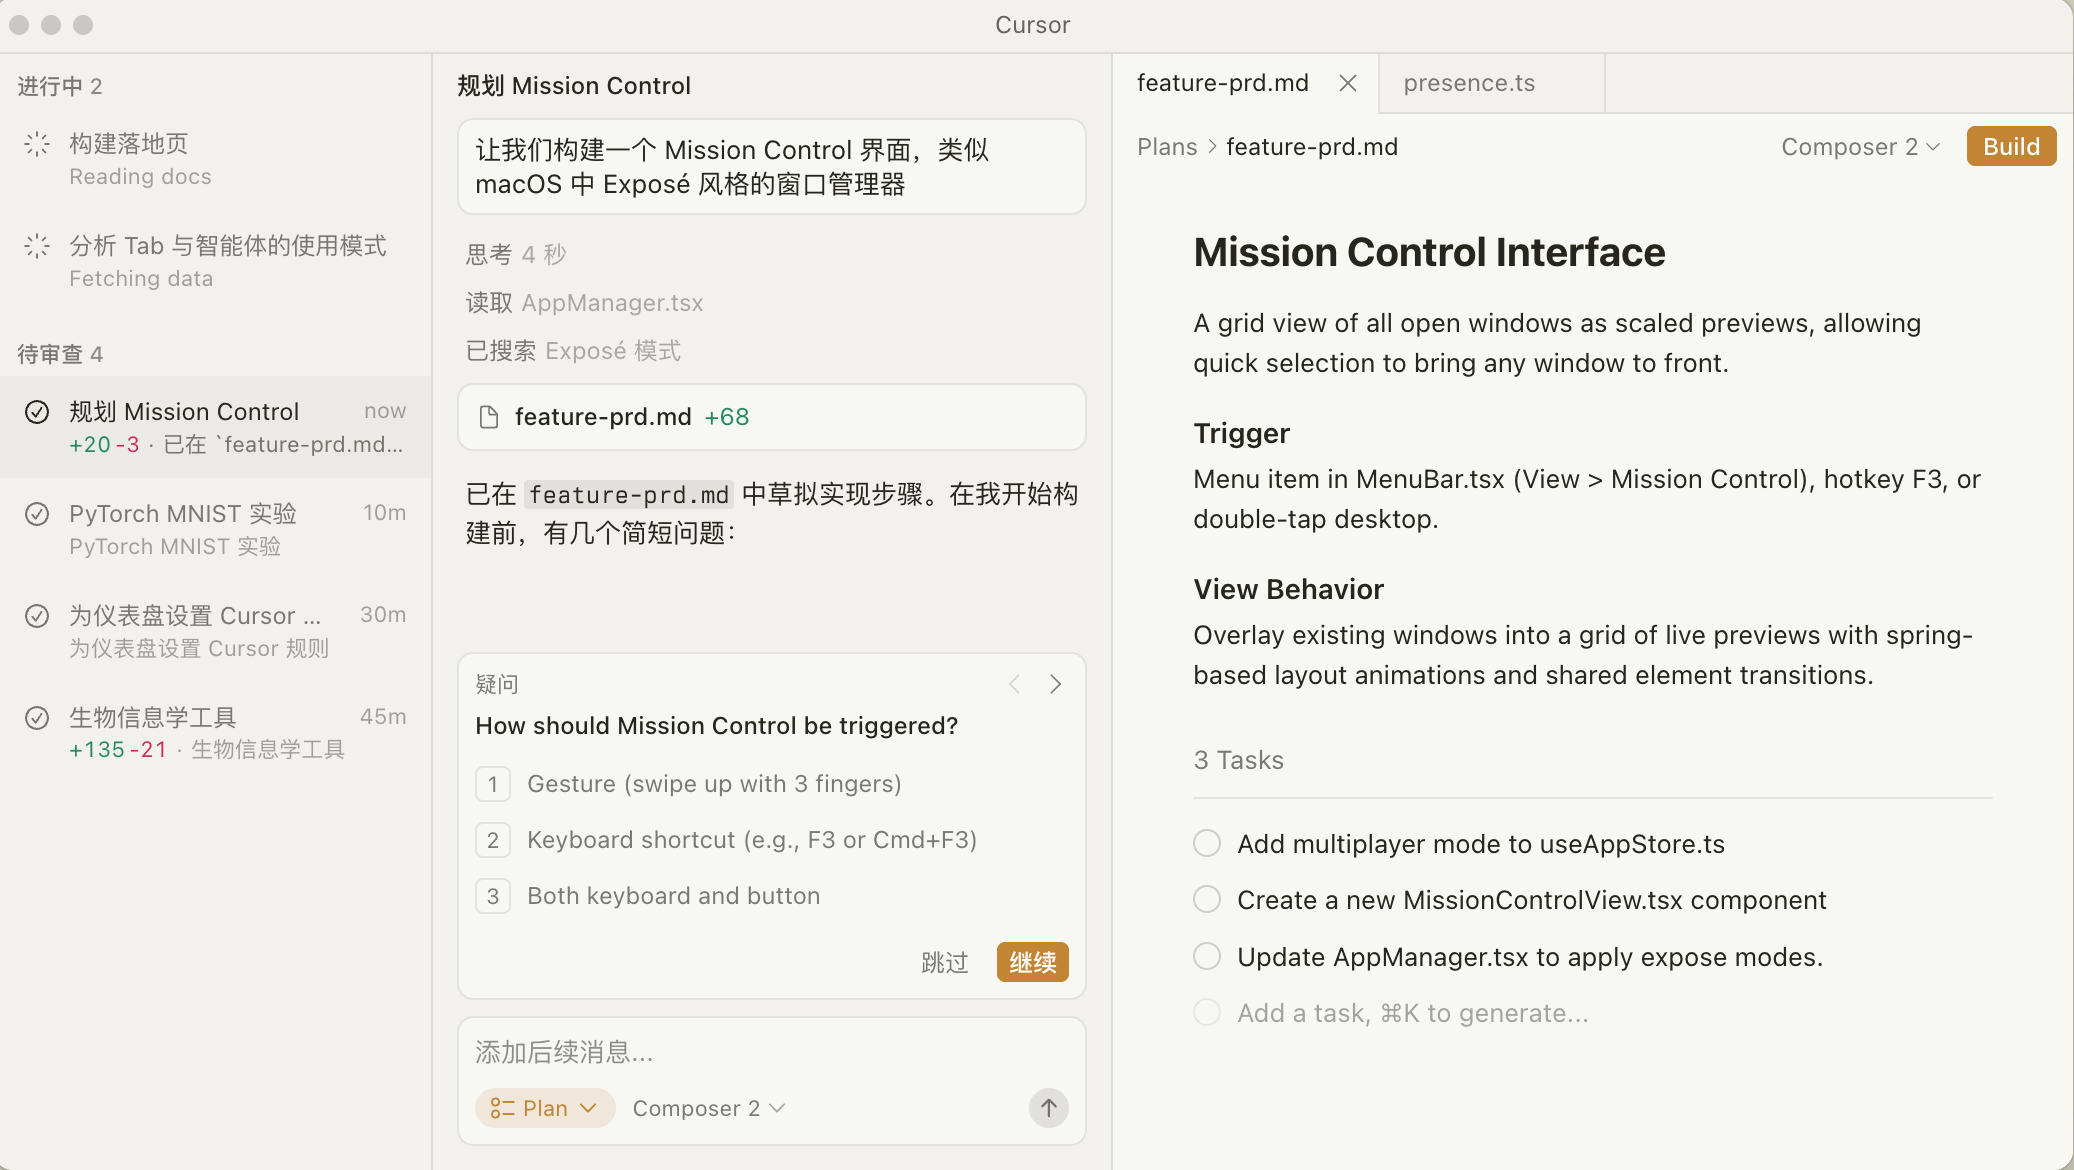
Agents 正在你的整个代码库中处理越来越复杂、运行时间更长的任务。本次版本引入了新的 agent 框架改进,以实现更好的上下文管理,并在编辑器和 CLI 中带来了许多提升使用体验的修复。
强制混入真实业务规则
第一步:复制项目里的实际校验逻辑片段,例如:
“// 订单总金额 = 商品单价 × 数量 + 运费 - 优惠券抵扣,且最终金额不得低于0.01元”
第二步:在提示词中明确写:“所有测试用例的请求体必须满足上述计算规则,禁止使用静态数字填充;对金额字段的断言需精确到小数点后两位。”
第三步:补充边界指令:“生成3条正常订单(金额≥100)、2条临界订单(金额=0.01)、1条违规订单(计算后金额=-0.01),并分别断言HTTP状态码与响应体error.message内容。”
绑定真实环境变量与前置动作
① 在提示词开头声明环境约束:“所有测试用例必须基于staging环境配置生成,base URL为https://api-staging.example.com,且默认携带X-Env: staging头。”
② 插入前置动作指令:“生成前先调用GET /api/v1/auth/token获取临时token,所有后续请求的Authorization头必须使用该token。”
③ 关联状态依赖:“第4条用例需复用第1条创建成功的order_id,用于PATCH /api/v1/orders/{id}状态更新。”
这一步漏掉会导致生成的用例无法执行——【Cursor不会自动推导接口间依赖,必须显式声明】。















