


近日,安全研究组织paradigm shift公开了一个代号为usbliter8的硬件级安全缺陷,波及配备a12与a13芯片的早期iphone机型,以及搭载s4和s5芯片的apple watch设备。由于该漏洞根植于设备启动只读存储器(bootrom)中,苹果公司无法借助常规固件或系统更新予以修复。
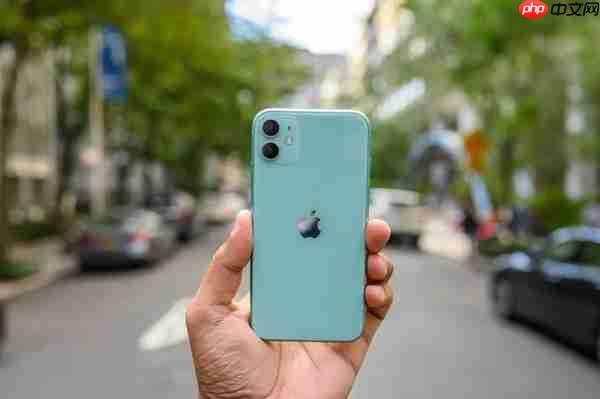
iPhone
BootROM是iOS系统启动前最先运行的一段底层代码,承担设备初始化、引导流程控制及后续加载内容的完整性校验等关键任务。其代码被直接烧录至芯片内部,不可更改,因此相较一般操作系统层面的漏洞,修复难度极大。苹果虽可通过OTA升级快速应对多数软件类风险,但对已量产设备的BootROM内容则完全无法覆盖重写。
据研究人员说明,usbliter8漏洞利用了iPhone USB子系统在启动或恢复模式下处理外部USB数据时存在的逻辑缺陷,尤其存在于部分旧款芯片架构中。当设备处于上述低阶启动状态时,攻击者只需将其接入一台已被操控的计算机或恶意USB设备,并发送构造精巧的USB通信指令,即可诱使USB控制器发生异常行为,造成内存写入越界,最终实现在iOS内核加载完成前执行任意未授权指令。
需强调的是,该漏洞不具备远程利用能力,无法经由网页访问、短信链接或第三方应用程序触发。实施攻击的前提是攻击者必须拥有对目标设备USB物理接口的实际接触权限——即需将受影响的iPhone或Apple Watch主动连接至受控主机或可疑外设。
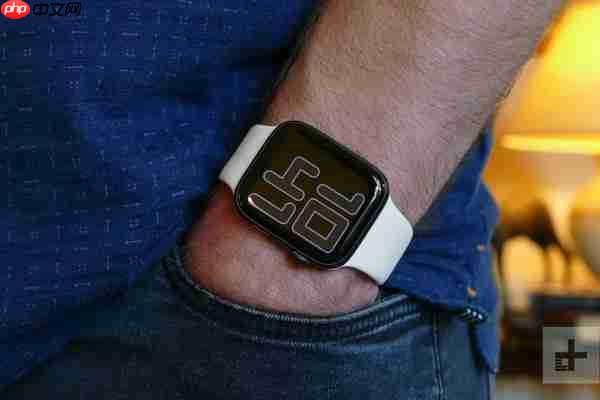
具体受影响产品涵盖:iPhone XR、iPhone XS、iPhone XS Max、iPhone 11、iPhone 11 Pro、iPhone 11 Pro Max,以及第二代iPhone SE;Apple Watch方面则包括Series 4、Series 5及初代Apple Watch SE。研究团队还指出,在基于A13芯片的设备上成功触发该漏洞的技术门槛显著提升。
鉴于此问题源自芯片级设计,属不可修补的硬件固有缺陷,软件更新仅能提供有限缓解措施,无法从根本上消除威胁。建议用户切勿将上述老旧设备接入来源不明的电脑、公共场所的USB充电口或未经验证的周边配件。对于安全要求较高的使用者而言,升级至搭载更新芯片平台的新款设备,仍是更为可靠的风险规避方案。















