


Nginx基于请求行为的安全威胁建模是通过可观测日志、原生指令轻量识别、零信任动态验证及闭环反馈,将Nginx从转发器升级为主动守门人。
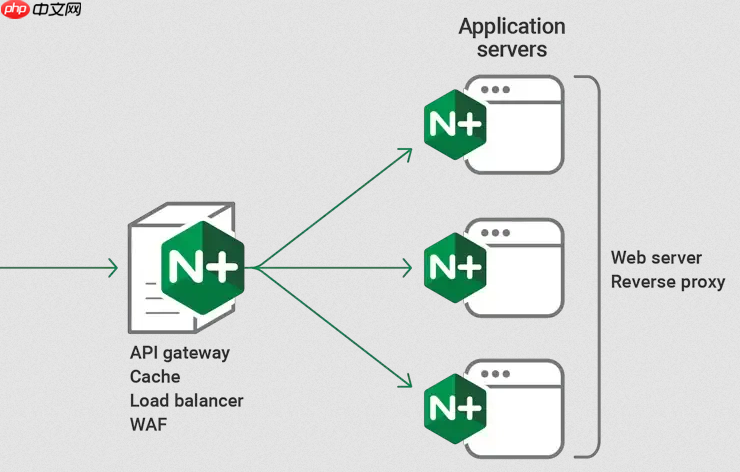
在 Nginx 中实施基于请求行为的安全威胁建模,本质是把“正常流量该长什么样”变成可配置、可比对、可拦截的规则。它不是靠单点防御,而是通过观察、建模、反馈三步闭环,让 Nginx 从“被动转发器”升级为“主动守门人”。核心不在于堆砌模块,而在于用好原生能力+轻量扩展,构建分层识别逻辑。
定义行为基线:先搞清“谁在调用、怎么调用”
建模的前提是数据可观测。Nginx 默认日志格式不足以支撑行为分析,需增强记录维度:
- 在
http块中自定义日志格式,加入关键行为特征:log_format behavior '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent" $request_length $request_time $upstream_response_time "$http_x_forwarded_for" "$http_accept" "$http_content_type"' - 确保记录真实客户端 IP(尤其有 CDN 或 LB 时):
set_real_ip_from 10.0.0.0/8;real_ip_header X-Forwarded-For; - 对重点路径(如
/api/)启用独立访问日志,便于后续离线建模或接入 SIEM
建模常见攻击行为:用原生指令做轻量识别
无需引入复杂插件,多数高频攻击行为可用 Nginx 原生命令精准捕获:
-
异常请求方法或路径模式:
if ($request_method !~ ^(GET|HEAD|POST|PUT|DELETE)$) { return 444; }if ($request_uri ~* "\.\./|\.(php|sh|pl|py|jsp|asp)") { return 403; } -
高频参数扰动(疑似自动化探测):
对/api/v1/user?id=类接口,监控同一 IP 在 60 秒内是否反复变更 query 参数值(如 id=1, id=2, id=3…)——可用limit_req配合自定义 key 实现:limit_req_zone $binary_remote_addr$request_uri zone=api_fuzz:10m rate=5r/m; -
非常规 Accept 或 Content-Type 组合:
例如 POST 请求携带Accept: text/html却无Content-Type,或application/json请求体却发text/plain头——用map指令构造风险标识:map "$http_accept:$http_content_type" $is_suspicious { default 0; "~*text/html:.*" 1; "~*.*:text/plain" 1; }
再在 location 中:if ($is_suspicious) { return 403; }
零信任式动态验证:把建模结果落地为访问控制
行为模型不能只停留在日志里。要让它驱动实时决策:
- 对高风险路径(如登录、密码重置),强制要求携带可信凭证:
location /api/auth/login {<br> auth_request /_validate_token;<br> proxy_pass http://backend;<br>}
其中/_validate_token是一个内部 location,可对接 JWT 校验服务或 OpenResty 脚本做上下文判断(如是否来自近期活跃设备、是否匹配历史 UA 指纹) - 对已识别的可疑行为(如多次 403 后立即换 UA 访问),用
geo+map动态打标,再结合limit_req降级限流:geo $bad_behavior { default 0; 192.168.1.100 1; }map $bad_behavior $rate_limit_key { 1 "$binary_remote_addr"; default "$binary_remote_addr$request_uri"; } - 对确认恶意的 IP,写入共享内存区并由 Lua 脚本定期同步黑名单(若使用 OpenResty),实现毫秒级封禁
闭环反馈与迭代:让模型持续进化
真正的行为建模是活的。必须建立反馈通路:
- 将拦截日志单独输出(如
access_log /var/log/nginx/block.log block_format;),字段包含触发规则、匹配值、时间戳 - 每周抽样分析误拦样本(如被
Accept规则误杀的合法爬虫),优化正则边界或放宽阈值 - 当某类攻击突然激增(如某天
/.git/config探测暴涨),立即在location ~ /\.git加强 deny,并反向检查是否已有漏网请求成功返回 200











