





Nginx不直连数据库,而是通过auth_request模块将认证委托给外部轻量服务,由其完成SQL查询、密码校验与权限检查,并返回200/401/403;Nginx仅负责转发、状态判别、缓存及负载调度。
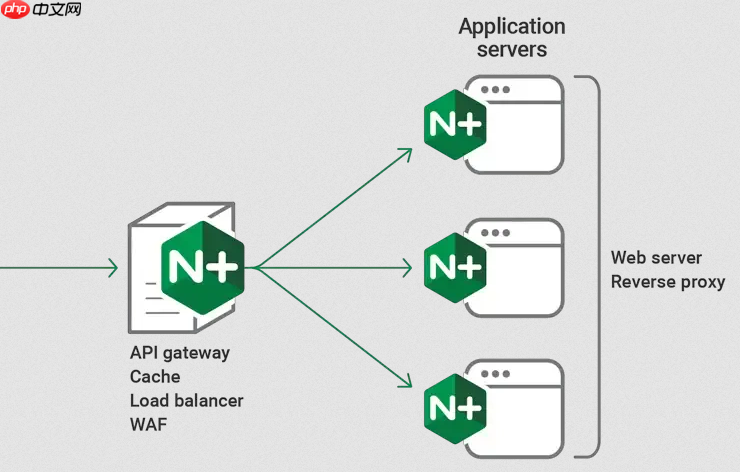
在 Nginx 中实现身份认证数据库的高效查询,核心不是让 Nginx 直接连数据库(它本身不支持原生 SQL 查询),而是通过合理分层:用轻量级外部服务处理认证逻辑,Nginx 负责转发、校验和缓存。关键在于减少重复查库、降低延迟、避免成为瓶颈。
用 auth_request 模块委托认证服务
Nginx 自带 auth_request 指令,可将认证请求代理给一个独立的 HTTP 认证服务(如用 Python/FastAPI、Go 或 Node.js 编写的轻量 API)。该服务连接数据库,完成用户校验、密码比对(推荐 bcrypt/scrypt)、权限检查等。
- 认证服务应只返回 200(允许)或 401/403(拒绝),不传敏感数据
- Nginx 配置示例:
location /private/ { auth_request /auth; proxy_pass http://backend; } location = /auth { proxy_pass http://auth-service/auth; proxy_pass_request_body off; proxy_set_header Content-Length ""; proxy_set_header X-Original-URI $request_uri; } - 这样把复杂逻辑移出 Nginx,便于监控、扩缩容和数据库连接池管理
数据库侧优化:索引 + 连接复用 + 异步查询
认证服务连接数据库时,效率瓶颈常在 DB 层:

- 确保
username(或email)字段有唯一索引;若支持多条件登录(如用户名或邮箱),考虑函数索引或联合索引 - 使用连接池(如 PostgreSQL 的 PgBouncer、MySQL 的 ProxySQL 或应用层 pool),避免每次认证都建连
- 认证服务采用异步 I/O(如 Python 的 asyncpg + uvicorn、Go 的 database/sql),防止单个慢查询阻塞整个认证队列
- 避免 SELECT *,只查必要字段(如
id, password_hash, status, roles)
加一层缓存:减少高频重复查询
对已认证成功的用户凭证(如 token → user_id 映射)或短期有效的用户状态,可用 Redis 做二级缓存:
- 登录成功后,将
token: {user_id: 123, roles: ["admin"], exp: 1717…}写入 Redis,TTL 匹配 token 有效期 - 认证服务先查 Redis,命中则跳过 DB 查询;未命中再查库并回填缓存
- 用户改密、禁用时,主动删除对应缓存键(可结合数据库 trigger 或业务逻辑触发)
- 注意:密码哈希本身不缓存,只缓存认证结果与权限元数据
可选增强:JWT 验证替代实时查库
若客户端使用 JWT 登录,且签名密钥可控,Nginx 可用 ngx_http_auth_jwt_module(需编译启用)或 OpenResty 的 lua-resty-jwt 直接验签、解析 payload,完全规避数据库查询:
- 要求 JWT 中包含必要字段(如
sub,roles,exp),由登录服务签发 - Nginx 验签通过即放行,仅在需要刷新权限或验证用户状态时才查库(例如每小时一次或按需)
- 适合读多写少、权限变更不频繁的场景,性能最优











