可采用四种方法迁移Chrome登录凭据至Edge:一、用Edge“导入浏览器数据”功能直接读取Chrome加密数据库;二、导出Chrome密码CSV文件再导入Edge;三、启用Chrome的Windows凭据管理器实现跨浏览器实时调用;四、手动复制Login Data文件配合解密工具离线迁移。
如果您希望在 Microsoft Edge 浏览器中无缝使用 Google Chrome 已保存的网站登录凭据,则可能是由于浏览器间加密密钥隔离、Chrome 进程未完全退出或系统凭据存储未启用导致凭据无法自动调用。以下是解决此问题的步骤:
一、使用Edge内置“导入浏览器数据”功能直接读取Chrome密码数据库
该方法通过 Windows 系统级权限访问 Chrome 用户配置目录中的 Login Data 加密数据库文件,利用 Chrome 在当前用户下生成的 DPAPI 密钥进行解密,适用于 Chrome 已安装且未启用第三方密码管理器的默认配置环境。
1、在 Windows 任务管理器中结束所有 chrome.exe 进程,包括后台服务和隐藏进程。
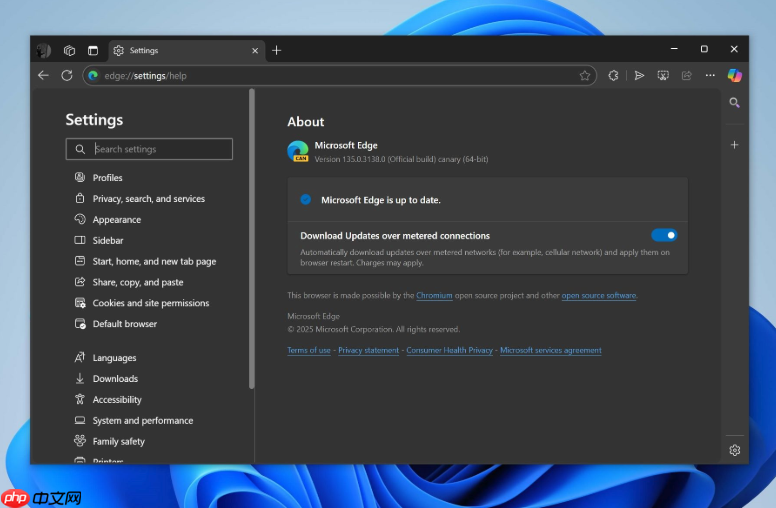
2、启动 Microsoft Edge,在地址栏输入 edge://settings/importData 并回车。
3、在“从其他浏览器导入”下拉菜单中选择 Google Chrome。
4、仅勾选 保存的密码,取消勾选书签、历史记录等干扰项。
5、点击“导入”按钮,等待进度条完成;导入成功后,可访问 edge://settings/passwords 查看新增密码条目。
二、通过导出 Chrome 密码 CSV 文件并在 Edge 中导入
该方法绕过 Chrome 数据库加密限制,将密码以明文 CSV 格式导出,再由 Edge 解析加载,适用于 Chrome 无法强制退出、多用户环境或 Chrome 配置文件路径异常的场景,但需确保 CSV 文件存储于受信任位置并及时删除。
1、在 Google Chrome 地址栏输入 chrome://settings/passwords,点击右上角三点菜单。
2、选择“导出密码”,系统提示输入 Windows 登录密码验证身份。
3、验证通过后,保存为 passwords.csv(默认保存至下载目录)。
4、切换至 Edge,访问 edge://settings/importData。
5、在“其他导入位置”区域,点击“立即导入密码”旁的“导入”按钮。

6、在“导入自”下拉菜单中选择 密码CSV 文件,定位并选中 passwords.csv。
7、点击“打开”,等待通知栏显示“导入完成”,随后在 edge://settings/passwords 中确认条目。
三、启用 Windows 凭据管理器实现密码跨浏览器实时调用
当 Chrome 配置为将密码写入 Windows 系统级凭据库(Credential Manager)时,其密码不再仅存于浏览器本地数据库,而是由操作系统统一托管;Edge 在同一 Windows 用户登录态下可直接检索该凭据,无需导入操作,彻底规避加密密钥不兼容问题。
1、在 Chrome 中访问 chrome://settings/passwords,确认已开启 使用Windows凭据管理器保存密码 选项。
2、重启 Chrome,并访问至少一个已保存密码的网站(如 outlook.com),执行一次完整登录并允许保存。
3、在 Edge 中访问同一网站,点击密码字段,观察是否自动填充已保存凭据。
4、若未自动填充,打开 Windows 设置 → 账户 → 登录选项 → Windows 凭据管理器,检查对应网站条目是否存在且状态正常。
四、手动复制 Chrome Login Data 文件并配合解密工具辅助迁移
该方法适用于 Edge 内置导入失败且 CSV 导出被禁用(如企业策略限制)的情况,通过直接获取 Chrome 的 Login Data 文件,借助支持 DPAPI 解密的本地工具提取明文密码,再以 CSV 或 JSON 格式注入 Edge 密码管理器,全程离线操作,保障数据不出设备。
1、完全关闭 Chrome 和 Edge 所有进程。
2、按下 Win + R,输入 %LOCALAPPDATA%\Google\Chrome\User Data\Default 并回车。
3、复制 Login Data 文件(不含扩展名)及同目录下的 Local State 文件至临时文件夹。
4、使用经验证的开源工具(如 ChromePass 或 DPAPIck)加载两文件,导出明文密码为 CSV。
5、将导出的 CSV 文件按第二步方式在 Edge 的 edge://settings/importData 中导入。