


可行,但须遵循可控、隔离、及时失效三原则:优先缓存读多写少的公开数据,规避含用户上下文或强时效接口;显式构造安全缓存键;分级设置有效期并支持主动purge。
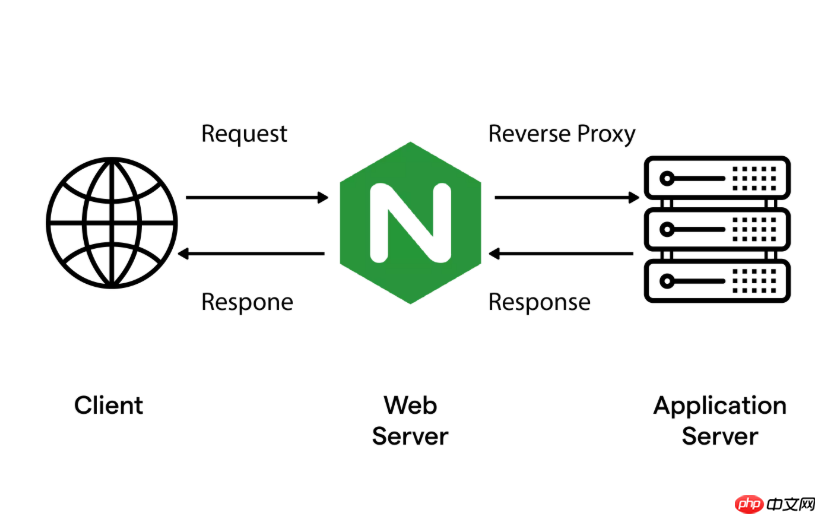
直接用 proxy_cache 缓存第三方 RESTful API 是可行的,但必须围绕“可控、隔离、及时失效”三个原则来设计,不能简单套用静态资源缓存逻辑。
明确哪些第三方接口适合缓存
第三方 API 通常不可控,缓存前先做业务判断:
- 优先缓存读多写少、变更频率低的公开数据,比如天气预报(/v3/weather/now)、城市编码表、汇率快照(/api/rates?date=2026-05-25)
- 避开含用户上下文、签名认证、一次性 token 或强时效要求的路径,例如 /oauth/token、/v1/order/status/{id}(订单状态需实时)
- 注意响应头:若第三方返回
Cache-Control: no-store或Set-Cookie,默认不应缓存;可用proxy_ignore_headers谨慎覆盖,但需确认业务无风险
构造安全且区分度高的缓存键
第三方接口常带查询参数或路径变量,key 必须唯一且不含敏感信息:

CPA Update - Secure CLI Proxy API Maintenance
下载
安全更新和维护 CLI Proxy API(CPA)部署与配置。用于 CPA 镜像升级、配置变更、认证目录兼容修复、上线验证与回滚。适用于用户提到“CPA 更新/升级/配置改了/容器重建/回滚”等场景。
- 避免用默认
$scheme$proxy_host$request_uri——它会把带不同 token 或分页参数的请求混为一谈 - 推荐显式定义:
proxy_cache_key "$scheme://$host$request_uri$is_args$arg_lat$arg_lon$arg_lang"; - 若需按地区或版本分流,可加入
$http_accept_language或自定义 header(如$http_x-api-version),但不建议包含$cookie_*或$http_authorization,以防缓存污染
分级设置缓存有效期并容忍短暂陈旧
第三方响应时间波动大,需兼顾新鲜度与稳定性:
-
proxy_cache_valid 200 302 60s;—— 主体数据缓存 1 分钟,平衡延迟与压力 -
proxy_cache_valid 404 30s;—— 缓存 404 30 秒,防反复探测无效路径 -
proxy_cache_use_stale error timeout http_500 http_502 http_503 http_504 updating;—— 后端异常或正在更新时,仍可返回旧缓存,保障可用性 - 若第三方返回
Cache-Control: max-age=120,可启用proxy_cache_use_stale stale配合使用
主动干预缓存生命周期
仅靠过期机制不够,尤其当第三方数据已更新但缓存未到期时:
- 用
proxy_cache_bypass $arg_nocache;允许加?nocache=1强制回源,方便调试和灰度验证 - 配置内部 Purge 接口(如 Nginx Plus 或
ngx_cache_purge模块),通过 curl 触发清理:curl -X PURGE "https://your-domain.com/api/weather/now?city=beijing" - 对关键路径(如汇率、公告)可结合定时任务或 webhook,在上游数据变更后自动 purge 对应 key










