


今天,我们很高兴地宣布,elastic 9.4 作为 elasticsearch 平台的最新版本正式发布。context engineering除了包含帮助开发人员进行上下文工程、应用和基础设施监控以及人工智能驱动的安全操作的新功能外,elastic 9.4 还引入了一系列广泛的功能,, elastic observability, and elastic security包括弹性搜索与人工智能、弹性可观测性以及弹性安全功能。
那么,Elastic 9.4 有什么新功能?
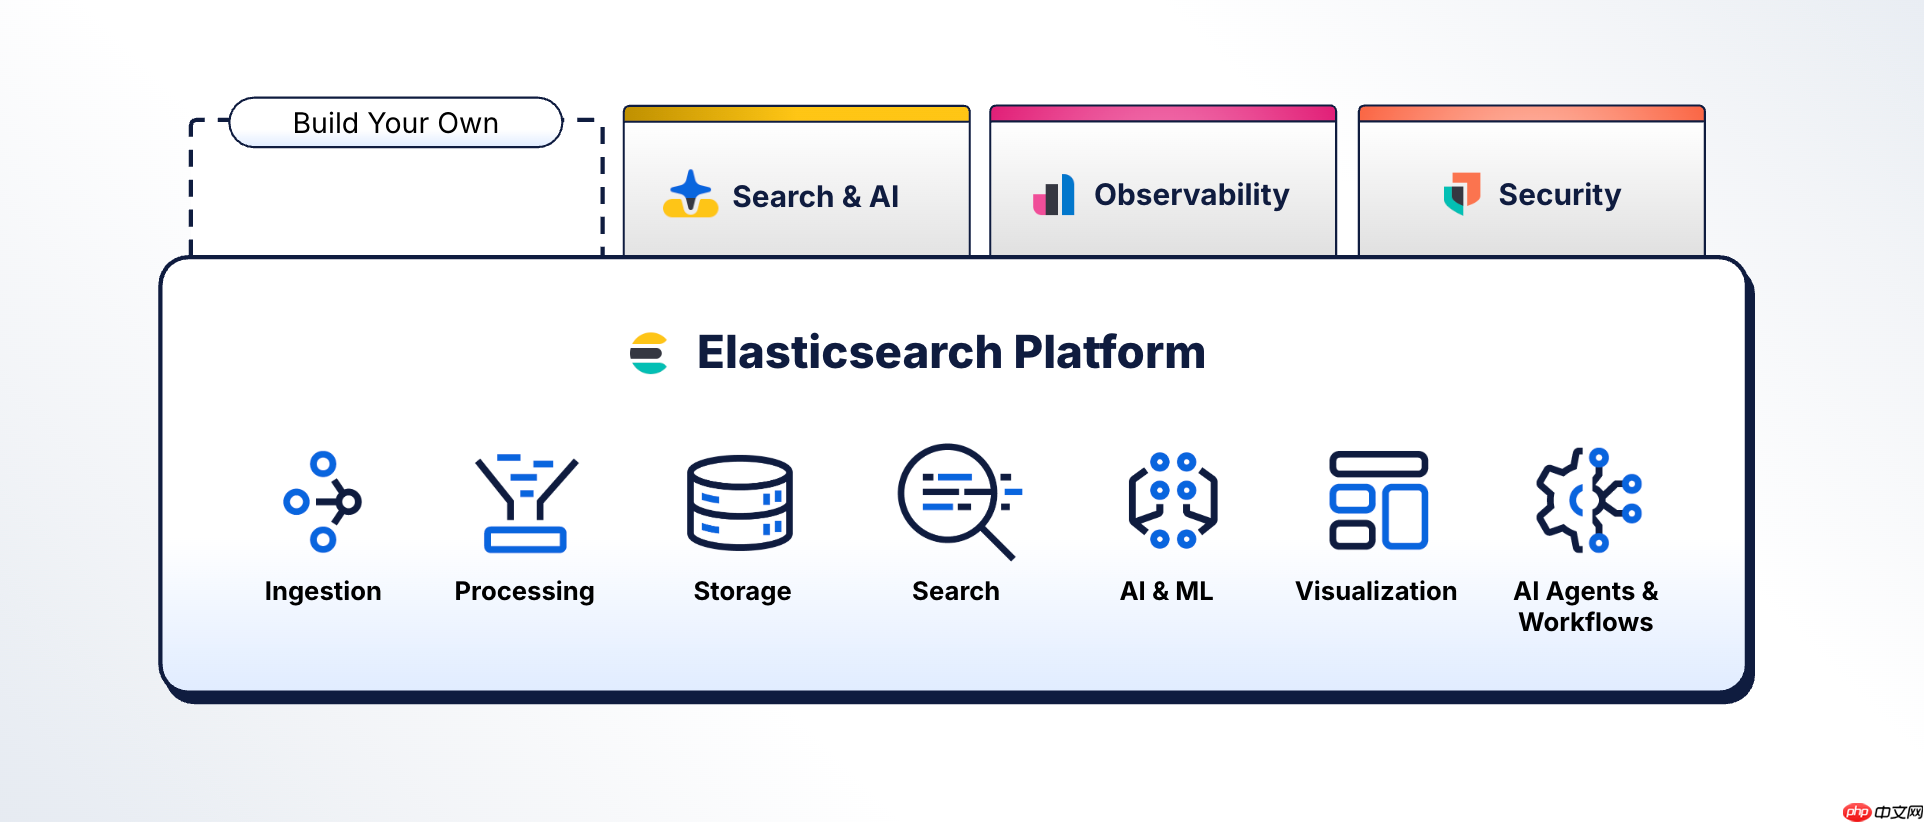
Elastic 9.4 反映了 Elasticsearch 平台的发展方向。此次发布的核心是Elastic作为AI背景和检索层所起的重要进展,该数据线贯穿以下每个亮点:
Elastic Agent Builder弹性代理生成器已扩展,通过一组新的原语来优化上下文,这些原语句可控制代理如何收集上下文、高效使用并执行操作。使用 Elastic 9.4,Agent Builder features new support for Skills, Attachments, Connectors, and Plugins支持新的技能、附件、连接器和插件。
原生 Prometheus 和 PromQL 支持,结合了显著的 Elasticsearch TSDB 效率提升(比 Prometheus 高效 2.6 倍),以及 ES|QL 时间序列的普遍可用性,将 Elastic Observability 定位为 Prometheus 和 Grafana 的有力替代选择。这些一流的指标能力建立在15年日志分析领导地位的基础上,为日志和指标创建了一个统一平台and ,以帮助加快问题解决。
弹性工作流现在已普遍可用。它结合了脚本化的自动化和代理推理技术,使人工智能智能体能够根据他们的发现采取行动。对于弹性安全客户而言,Workflows 将原生自动化直接引入弹性安全,实现自动化的分流、富集、响应和场景管理,使其安全数据已处于其中。
Elastic Security 还提供 9.4 项新的 Entity Analytics Precision Entity Identification, Entity Resolution, Dynamic Watchlists, and Entity-Driven Hunting Leads功能:精确实体识别、实体分辨率、动态监视列表和以实体驱动的狩猎线索。one authoritative record per person这些能力共同为分析师提供了每人一次权威记录——具备综合风险、组织背景和主动搜寻线索——并为人工智能代理提供更准确的安全数据信息。
Elasticsearch 平台提供了四项额外进展:DiskBBQ,这是Elasticsearch最出色的矢量索引和搜索算法,现已更新以提升性能;由NVIDIA cuVS毕业生支持的GPU加速矢量索引,实现总体可用性(可实现索引吞吐量的12倍提升);即使没有明确映射,ES|QL现在仍可查询、过滤和聚合被摄取数据中存在的任何字段;Elasticsearch和Kibana均符合全栈FIPS 140-3标准。
请在下方按解决方案了解这些内容并获取更多精彩内容。
Elasticsearch 平台
Elastic 9.4 提供了一个在四个维度上提升的 Elasticsearch 平台:自动化与编排、查询语言表达能力、AI原生分析师体验,以及企业部署所需的治理与合规基础设施。
自动化与编排
Elastic Workflows is now generally available弹性工作流现在已普遍可用。Workflows工作流是将弹性与更广泛的操作世界连接起来的自动化与编排层,使团队能够触发外部系统中的操作,协调多步骤流程,并关闭平台检测内容与实际操作之间的循环。使用代理生成器构建的团队会发现,工作流是其天然的伙伴:代理构建器定义了代理所知道和可以推理的内容;工作流定义了它在行动时的作用。
ES|QL → 一种一流的查询语言
ES|QL 是 Elastic 首流的管道查询语言,其性能在 9.4 条中持续推进,新增了五项新功能,全部采用技术预览功能,包括:
Subqueries子查询使分析师能够单次声明运行并组合独立管道,无需手动在多个查询中拼接结果。
Approximate Queries近似查询具有微小的聚合精度,可实现具有置信信号的大型数据集上显著加快响应速度,从而始终让分析师了解该结果的可信度。
Logical Views逻辑视图使团队能够定义一次复杂的查询逻辑,并将其重用为包含仪表板、警报和临时查询的命名数据源。
JSON Function ExtractionJSON函数提取使用标准路径表示法从任何JSON映射的字段或原始_source文档中提取特定元素——无需重新索引或管道更改。
Access to All Ingested Fields进入所有摄入的田地消除了“无知的悬崖”。在地图绘制时被遗漏的字段不再永久无法访问,这为团队提供了针对所摄入所有内容的完整查询权限。
人工智能原生的基班纳
随着 Elastic 9.4,Kibana 正变得越来越以人工智能为原生。人工智能驱动的仪表板创建(技术预览版)使分析师能够用自然语言描述他们想要看到的内容,并在对话中反复观看基班纳的构建,而无需手动配置。此外,仪表板作为代码(技术预览版)为平台团队提供了互补的功能:通过CI/CD管道作为版本控制和可验证的资源管理的仪表板,完全替代了脆弱(即“旧学校”)被保存的导出/导入工作流程。这些新功能共同代表了基班纳向更智能、协作性能空间的持续发展。
满怀信心地运营
Elastic 9.4 还为负责维护平台健康、可审计和安全的运营方和合规团队提供了一系列有意义的进展。显著的改进——所有内容通常可用——包括:
Kibana 中的查询活动可让管理员立即了解每个长期运行的查询,其来源以及一次单击即可取消查询的功能。
Search Analytics Logoss 将审计跟踪扩展至 DSL、ES|QL、EQL 和 SQL 的每个查询,无需配置即可记录延迟、请求源和完整查询。
Per-user authentication for Kibana Connectors基巴纳连接器的用户身份验证将共享服务账户凭据替换为个人用户身份,为合规团队提供跨集成的准确且可信的审计跟踪路径。
FIPS 140-3 合规性现已在 Elasticsearch 和 Kibana 上普遍提供,可在 2026 年 9 月截止日期前完成全栈覆盖,并采用清晰的升级路径,无需数据迁移。










