





proxy_cache_revalidate是Nginx配置指令,开启后对过期缓存发起条件请求验证(如If-Modified-Since),收到304则复用并刷新Age,不提升命中率但降低回源带宽;需配合proxy_cache_path、proxy_cache、proxy_cache_lock等使用,与Cache-Control: proxy-revalidate响应头作用层不同。
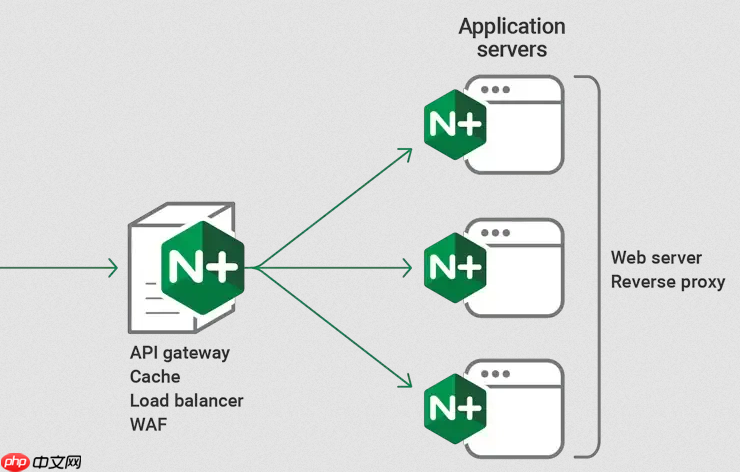
proxy_cache_revalidate 是 Nginx 提供的协商缓存机制开关,开启后,当缓存条目过期(expired),Nginx 不会直接回源拉取完整响应,而是自动发起条件请求(如带 If-Modified-Since 或 If-None-Match),向后端验证内容是否仍有效。若后端返回 304 Not Modified,Nginx 就复用本地缓存并刷新 Age;否则接收新响应并更新缓存。它不提升命中率,但能显著降低回源带宽和源站压力——尤其适合内容更新不频繁但需强一致性的静态资源。
启用 revalidate 的前提与配置要点
该指令依赖后端正确返回 Last-Modified 或 ETag,且原始响应需含有效的缓存控制头(如 Cache-Control: public, max-age=3600)。仅开启 proxy_cache_revalidate on; 不够,还需配套设置:
- 确保已定义缓存区:
proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=my_cache:10m inactive=60m max_size=1g; - 在 location 中启用缓存:
proxy_cache my_cache; - 建议搭配
proxy_cache_lock on;,避免高并发下多个请求同时触发回源校验 - 可选增强:加
proxy_cache_use_stale updating;,让前台继续返回旧缓存,后台异步校验
如何验证 revalidate 是否生效
通过 $upstream_cache_status 变量观察响应头即可判断行为:

- 返回
revalidated:说明缓存已过期,Nginx 发起条件请求并收到 304,成功复用旧内容 - 返回
expired:缓存过期且未启用 revalidate,或后端未返回 304(比如没配 ETag) - 返回
hit或stale:分别表示未过期命中、或启用use_stale后降级返回
可在日志中添加:log_format cache_log '$remote_addr [$time_local] "$request" $upstream_cache_status $status';,便于排查。
典型适用场景与避坑提醒
适合静态资源如 JS/CSS/图片等,内容极少变更但需保证最终一致性;不适合动态接口或高频更新页面(频繁 304 本身也有开销)。
- 不要单独依赖
proxy-revalidate响应头来驱动此行为——Nginx 的proxy_cache_revalidate指令是独立开关,与 HTTP 头无关 - 若后端不支持条件请求(如始终返回 200),revalidate 会退化为全量回源,反而增加延迟
- 注意清除旧缓存逻辑:
proxy_cache_background_update on;可让校验异步进行,不影响用户请求体验 - 避免与
proxy_ignore_headers冲突,例如误忽略ETag或Last-Modified会导致协商失败
对比 proxy-revalidate 响应头的区别
这是常被混淆的关键点:proxy_cache_revalidate 是 Nginx 配置指令,控制自身是否对过期缓存发起验证;而 Cache-Control: proxy-revalidate 是响应头,只约束共享代理(如 CDN 或网关),要求其过期后必须验证,**浏览器不受影响**。两者目标相似但作用层不同——前者是 Nginx 主动行为,后者是源站对代理的声明。生产中推荐优先用指令 + 合理的 s-maxage 组合,而非依赖响应头。













