


多层代理下If-None-Match验证失败的根本原因是ETag在转发中被剥离或篡改,解决关键是确保ETag与If-None-Match完整透传至后端,并配置Nginx正确参与协商缓存:需显式透传请求头、禁用proxy_ignore_headers ETag、将协商头纳入cache_key、合理设置cache_valid(304设为24h)、启用cache_lock。
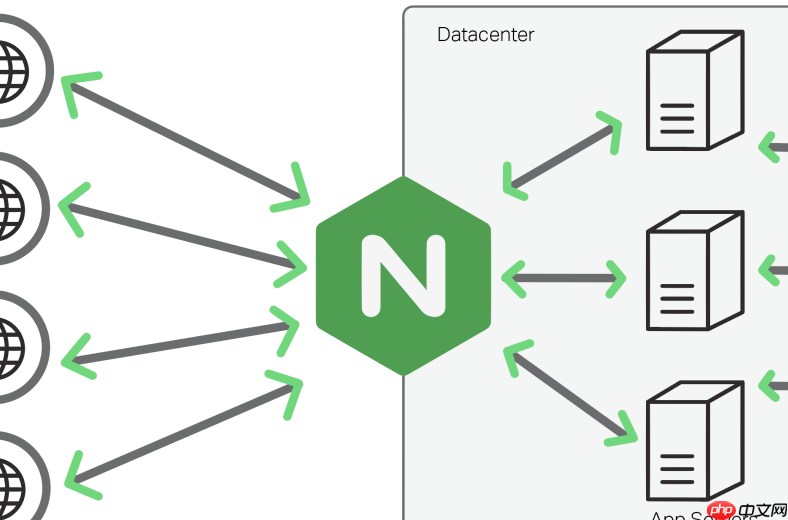
多层代理下 If-None-Match 验证失败,本质是 ETag 信息在逐级转发中被剥离或篡改,导致后端无法比对、缓存无法复用。解决关键不是“绕过”,而是确保 ETag 和相关请求头完整、可信地透传到最终服务端,并让 Nginx 缓存层正确参与协商缓存流程。
确保 ETag 和 If-None-Match 完整透传
Nginx 默认会清理部分响应头(如 ETag),且默认不转发 If-None-Match 到上游,必须显式放行:
- 在 location 块中添加:
proxy_pass_request_headers on;(默认已开启,但建议显式声明)
proxy_set_header If-None-Match $http_if_none_match;
proxy_set_header If-Modified-Since $http_if_modified_since; - 禁用 Nginx 对 ETag 的自动改写:
etag on;(保持默认即可,不要设为 off)
proxy_ignore_headers ETag; # ❌ 错误!必须移除这行 - 若上游服务返回了 弱 ETag(W/"..."),而客户端严格校验强验证,可考虑在 Nginx 层统一转为强 ETag(需谨慎):
proxy_hide_header ETag;
add_header ETag "W/$upstream_http_etag" always;(仅当确认兼容性时使用)
配置支持协商缓存的 proxy_cache_key
标准缓存键若不包含 If-None-Match,会导致相同 URI 的不同条件请求共用一个缓存项,破坏协商逻辑:

- 必须将 $http_if_none_match 和 $http_if_modified_since 纳入缓存键:
proxy_cache_key "$scheme$request_method$host$request_uri$is_args$args$http_if_none_match$http_if_modified_since"; - 如果认证头(如 Authorization)也影响响应内容,可一并加入;但注意:动态 Token 会使缓存粒度过细,公开资源通常无需包含。
- 避免使用默认 key(如仅 $request_uri),它完全忽略协商头,必然导致验证失效。
启用并校准协商缓存行为
Nginx 的 proxy_cache_use_stale 和 proxy_cache_valid 需配合协商机制设计:
- 明确允许在源站不可用时,仍可返回“可能过期但已验证”的缓存:
proxy_cache_use_stale error timeout updating http_500 http_502 http_503 http_504; - 为 304 响应单独设置缓存有效期(它本身无响应体,但代表资源未变):
proxy_cache_valid 200 302 1h;
proxy_cache_valid 304 24h;(表示 304 可信窗口更长,减少重复验证) - 开启缓存锁防止并发回源:
proxy_cache_lock on;
proxy_cache_lock_timeout 5s;
验证与调试要点
上线前务必通过真实请求链路验证头传递和响应状态:
- 用 curl 模拟带 If-None-Match 的请求,逐层检查各代理节点的 access_log 或 debug 日志:
curl -H "If-None-Match: \"abc123\"" -I http://your-domain/asset.js - 确认后端服务实际收到的请求头中包含 If-None-Match,且响应返回了 304 或 200 + 正确 ETag;
- 检查 Nginx 缓存目录(proxy_cache_path 指定路径)中是否生成了按协商头区分的缓存文件;
- 禁用浏览器缓存,只测试 Nginx 代理层缓存行为,排除客户端干扰。














