





启用 proxy_ssl_server_name on 并配合 proxy_ssl_name 指定域名可解决 Nginx 反向代理 HTTPS 时因缺失 SNI 导致的 TLS 握手失败和 502 错误,需同时配置证书验证、超时、缓冲区及 Host 头传递。
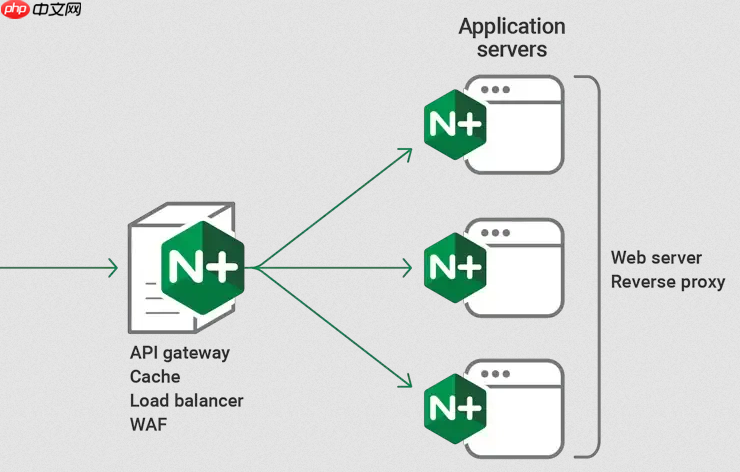
当 Nginx 反向代理请求转发到外网 HTTPS 域名(如 https://api.example.com)时,若后端服务依赖 SNI(Server Name Indication)识别目标站点,而 Nginx 默认不发送 SNI 信息,就会导致 TLS 握手失败、连接被拒绝,最终返回 502 Bad Gateway。这个问题在使用域名而非 IP 配置 upstream 时尤为常见。
确认是否为 SNI 相关 502
先查看 Nginx 错误日志(/var/log/nginx/error.log),重点寻找以下线索:
-
SSL_do_handshake() failed或SSL_connect() failed -
upstream SSL certificate verify error(但注意:这不是证书校验问题,而是握手未完成) - 日志中显示 Nginx 将域名解析为某 IP,但直接用该 IP 访问后端会失败,而用域名 curl -v https://域名 却成功
启用 proxy_ssl_server_name 并指定 server name
这是解决 SNI 缺失的核心配置。Nginx 1.7.0+ 支持 proxy_ssl_server_name on,它会让 Nginx 在 TLS 握手时发送 SNI 扩展,携带目标域名。

必须配合 proxy_ssl_name 显式指定要发送的 SNI 值(即后端 HTTPS 服务所期望的 Host 名):
- 若使用
proxy_pass https://example.com(直写域名),需在 location 块中添加:proxy_ssl_server_name on;proxy_ssl_name "example.com"; - 若使用 upstream 块(推荐用于负载均衡或复用),则 upstream 中仍写域名,但在 location 中同样设置上述两行,并确保
proxy_pass指向该 upstream:
upstream backend_api {
    server api.example.com:443;
}
server {
    listen 443 ssl;
    server_name proxy.example.com;
    location /api/ {
        proxy_ssl_server_name on;
        proxy_ssl_name "api.example.com";
        proxy_set_header Host "api.example.com";
        proxy_pass https://backend_api/api/;
        proxy_read_timeout 300;
    }
}
补充关键配置项避免连带问题
SNI 设置只是前提,还需同步检查以下几项,否则仍可能因其他环节失败而报 502:
-
禁用证书校验(仅限可信内网或测试环境):若后端证书非权威 CA 签发或域名不匹配,可临时加
proxy_ssl_verify off;,生产环境应配好proxy_ssl_trusted_certificate -
调整超时时间:HTTPS 握手 + 请求处理耗时更长,建议设
proxy_connect_timeout 60;、proxy_read_timeout 300; -
增大缓冲区:尤其当后端响应头较大(如含大量 Cookie 或自定义 Header)时,加
proxy_buffer_size 16k;和proxy_buffers 4 16k; -
确保 Host 头正确传递:用
proxy_set_header Host "api.example.com";,不要用$host,否则可能传错值
验证与调试技巧
配置完成后,不建议仅靠浏览器访问判断,应分层验证:
- 在 Nginx 服务器上执行:
curl -vI https://api.example.com—— 确认后端本身可达且响应正常 - 用
openssl s_client -connect api.example.com:443 -servername api.example.com检查 SNI 是否被正确接收(看 Server Name 一行) - 重启 Nginx 后,发起请求并立即检查 error.log,确认不再出现 SSL handshake 类错误
- 如仍失败,可在 location 中加
error_log /var/log/nginx/debug.log debug;(需编译时含 --with-debug),获取更细粒度 TLS 日志














