


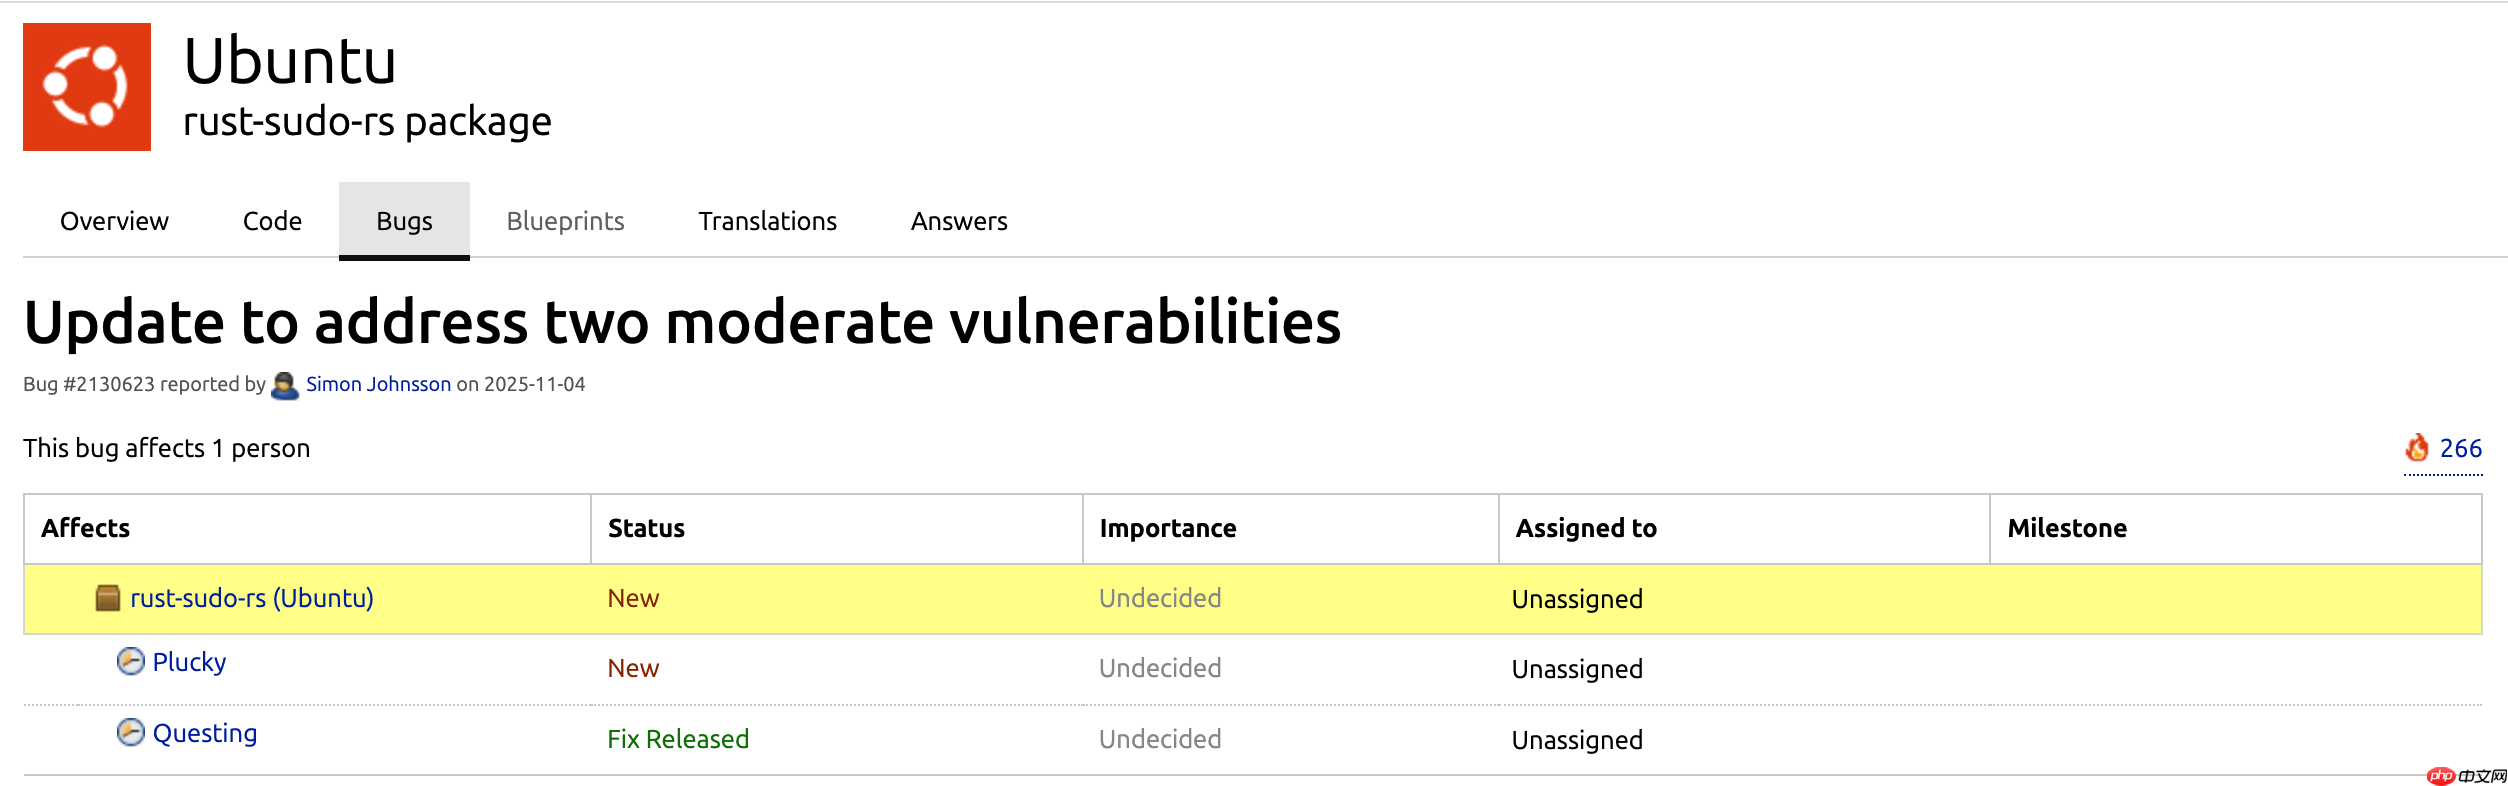
近期,ubuntu 25.10 中新引入的基于 rust 开发的系统权限工具 sudo-rs 被曝出存在至少两个安全漏洞。
- 其中一个漏洞(编号 CVE‑2025‑64170)可能导致在 sudo 超时或进程被终止(kill)时,用户输入的密码信息发生泄露。
- 另一项修复内容包括:确保在完成未缓冲输入(“read unbuffered”)读取前清除反馈缓存;同时在密码为空的情况下,不再将退格键(Backspace)识别为有效密码字符。
尽管该漏洞被评定为“中等”风险等级,但由于 sudo/sudo-rs 涉及系统级权限管理,其潜在影响仍需高度重视。
Ubuntu 26.04
下载
Ubuntu 26.04 LTS(代号“Resolute Raccoon”)是Canonical于2026年4月23日发布的下一代长期支持版操作系统,提供长达10年的技术支持。它搭载Linux 7.0内核与GNOME 50桌面环境,全面转向Wayland协议,并引入Rust重写的核心工具以增强安全性。官方提供适用于AMD64和ARM64架构的桌面及服务器ISO镜像,是追求前沿技术与极致稳定的开发者
目前官方已推出修复版本 sudo-rs 0.2.10,并通过 Ubuntu 25.10 的稳定更新渠道(SRU)进行推送。
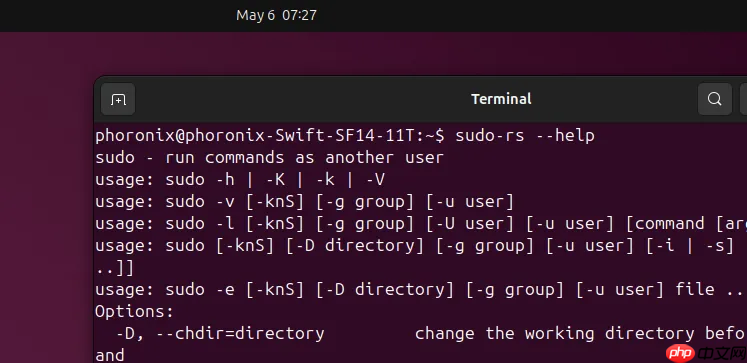
值得一提的是,Ubuntu 25.10 已正式采用 sudo-rs 作为默认的 sudo 替代实现,旨在借助 Rust 语言在内存安全方面的优势提升系统整体安全性。
源码地址:点击下载















