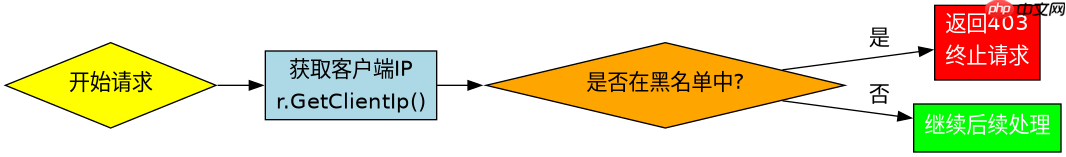
在goframe框架中拦截ip黑名单并实施访问限制,核心做法是结合中间件(middleware)与全局配置。具体而言,利用`ghttp.middlewarehandlerresponse`或自定义中间件在请求进入路由前解析客户端ip,通过`gclient`或内置缓存模块查询黑名单库,若命中则直接返回403状态码并终止后续处理流程。
如何获取客户端真实IP以应对代理场景?
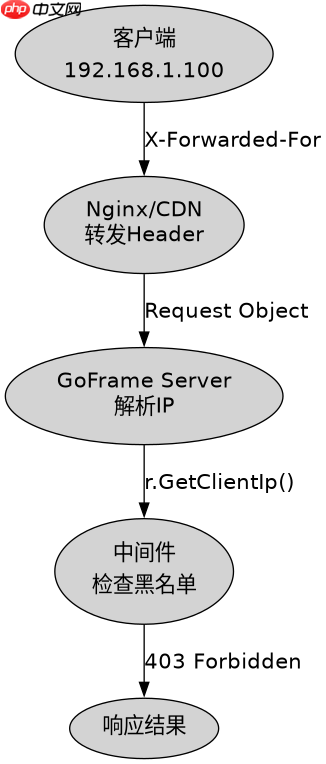
在实现拦截逻辑时,必须准确获取客户端IP,因为现代网络常经过Nginx、CDN等反向代理。GoFrame的`*ghttp.Request`对象提供了`GetClientIp()`方法,该方法会自动检查`X-Forwarded-For`、`X-Real-IP`等Header,从而获取最真实的源IP地址。
package main

import (
	"github.com/gogf/gf/v2/frame/g"
	"github.com/gogf/gf/v2/net/ghttp"
)

func main() {
	s := g.Server()
	// 注册全局中间件
	s.Use(MiddlewareIpBlacklist)

	s.Group("/", func(group *ghttp.RouterGroup) {
		group.Middleware(ghttp.MiddlewareHandlerResponse)
		group.Any("/", func(r *ghttp.Request) {
			r.Response.Write("Access Granted")
		})
	})
	s.Run()
}

func MiddlewareIpBlacklist(r *ghttp.Request) {
	// 1. 获取真实IP
	ip := r.GetClientIp()
	if ip == "" {
		ip = "unknown"
	}

	// 2. 模拟黑名单检查 (实际项目中应查Redis或DB)
	blacklist := []string{"192.168.1.100", "10.0.0.5"}
	for _, bannedIp := range blacklist {
		if ip == bannedIp {
			r.Response.Status = 403
			r.Response.Write("IP Blocked")
			r.ExitAll()
			return
		}
	}

	r.Middleware.Next()
}
上述代码展示了完整的拦截流程。首先调用`r.GetClientIp()`获取IP,然后遍历黑名单列表。如果匹配成功,设置HTTP状态码为403,写入响应体,并调用`r.ExitAll()`立即终止请求链,确保不会执行后续的路由逻辑。对于非黑名单IP,调用`r.Middleware.Next()`放行请求。
黑名单数据源应如何选择以保证高性能?
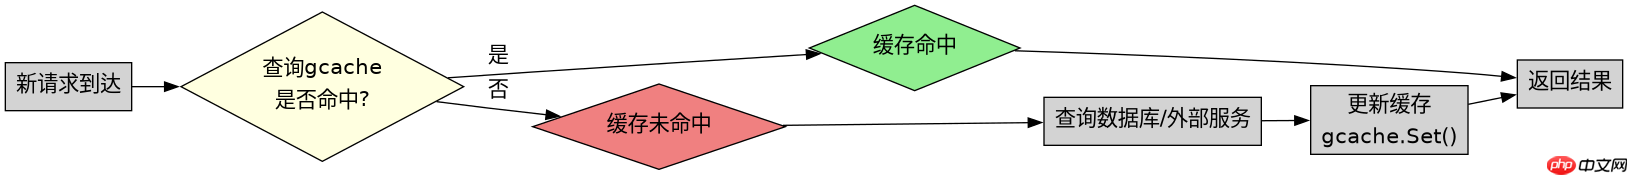
考虑到高并发场景下数据库查询会成为瓶颈,建议将高频访问的黑名单数据加载至内存或使用Redis缓存。GoFrame内置了强大的缓存组件`gcache`,可以方便地实现本地内存缓存或分布式缓存对接。

package main

import (
	"context"
	"github.com/gogf/gf/v2/frame/g"
	"github.com/gogf/gf/v2/os/gctx"
	"github.com/gogf/gf/v2/os/gcache"
	"github.com/gogf/gf/v2/net/ghttp"
	"time"
)

var ipCache *gcache.Cache

func init() {
	// 初始化本地缓存,过期时间设为5分钟
	ipCache = gcache.New()
	ipCache.SetExpire(5 * time.Minute)
}

func MiddlewareIpBlacklistWithCache(r *ghttp.Request) {
	ip := r.GetClientIp()

	// 尝试从缓存获取
	val, err := ipCache.Get(context.Background(), ip)
	if err == nil && val != nil {
		// 缓存命中且为黑名单
		if val.(bool) {
			r.Response.Status = 403
			r.Response.Write("IP Blocked by Cache")
			r.ExitAll()
			return
		}
		// 缓存命中且非黑名单,直接放行
		r.Middleware.Next()
		return
	}

	// 缓存未命中,查询数据库或外部服务
	isBlocked := checkDatabaseOrExternal(ip)

	// 写入缓存
	ipCache.Set(context.Background(), ip, isBlocked)

	if isBlocked {
		r.Response.Status = 403
		r.Response.Write("IP Blocked by DB")
		r.ExitAll()
	} else {
		r.Middleware.Next()
	}
}

func checkDatabaseOrExternal(ip string) bool {
	// 模拟数据库查询耗时
	time.Sleep(10 * time.Millisecond)
	return ip == "192.168.1.100"
}
此方案引入了`gcache`来优化性能。首次请求时查询后端数据源(如数据库),并将结果存入缓存。后续相同IP的请求直接从缓存读取,大幅降低延迟。注意这里使用`gcache.Get`判断是否存在键,若存在则根据布尔值决定拦截还是放行。这种策略既保证了实时性(通过较短的过期时间),又提升了吞吐量。
当黑名单中包含CIDR网段时如何处理?
实际业务中,黑名单往往不是单个IP,而是整个网段(如`192.168.1.0/24`)。此时简单的字符串相等判断不再适用,需要引入IP解析库进行网段匹配。GoFrame生态中常用`github.com/ipip/go-ipdb`或标准库`net.ParseCIDR`来处理。
package main

import (
	"net"
	"github.com/gogf/gf/v2/net/ghttp"
)

func MiddlewareIpCidrBlock(r *ghttp.Request) {
	ipStr := r.GetClientIp()
	ip := net.ParseIP(ipStr)
	if ip == nil {
		r.Middleware.Next()
		return
	}

	// 定义黑名单网段
	blacklistCidrs := []*net.IPNet{
		{IP: net.ParseIP("192.168.1.0"), Mask: net.CIDRMask(24, 32)},
		{IP: net.ParseIP("10.0.0.0"), Mask: net.CIDRMask(8, 32)},
	}

	for _, cidr := range blacklistCidrs {
		if cidr.Contains(ip) {
			r.Response.Status = 403
			r.Response.Write("CIDR Blocked")
			r.ExitAll()
			return
		}
	}

	r.Middleware.Next()
}
该代码演示了基于CIDR的拦截逻辑。使用`net.ParseIP`将字符串IP转换为`net.IP`类型,然后遍历预定义的`*net.IPNet`结构体。`cidr.Contains(ip)`方法能高效判断IP是否属于该网段。这种方式支持动态配置网段,适用于大规模IP封锁场景,且计算开销极小。