在goframe框架中配置https证书支持,核心做法是修改启动入口中的http服务器配置,将监听协议从http切换为https,并指定证书文件与私钥文件的路径。具体而言,需要获取服务实例后调用setaddr设置地址,随后使用starttls方法加载x.509格式的公钥证书和私钥文件。执行该操作后,服务将自动接管ssl/tls握手过程,对外提供加密的安全访问通道。

如何初始化并绑定证书文件
直接回答本节问题:通过gf.Server()创建实例后,必须显式调用StartTLS函数来注入证书路径,这是开启HTTPS的唯一入口。该函数接受两个字符串参数,分别对应公钥证书文件和私钥文件的位置。若路径错误或文件权限不足,程序将在启动阶段抛出异常并终止运行,因此确保文件存在且可读是前提条件。
package main

import (
    "github.com/gogf/gf/v2/frame"
)

func main() {
    s := frame.Server()
    s.Group("/", func(g *frame.RouterGroup) {
        g.GET("/hello", func(r *frame.Request) {
            r.Response.Write("Secure Access")
        })
    })
    // 配置HTTPS证书
    s.SetAddr(":443")
    s.StartTLS("cert.pem", "key.pem")
}
上述代码展示了最小可运行结构。输入为当前目录下的cert.pem和key.pem,实际调用StartTLS后,服务器监听端口443。预期结果为进程启动成功,无报错输出,且可通过浏览器访问https://localhost/hello获得响应。若替换为无效路径,如StartTLS("missing.crt", "missing.key"),则控制台会打印类似open missing.crt: no such file or directory的错误信息,程序退出。

如何处理证书过期或格式错误
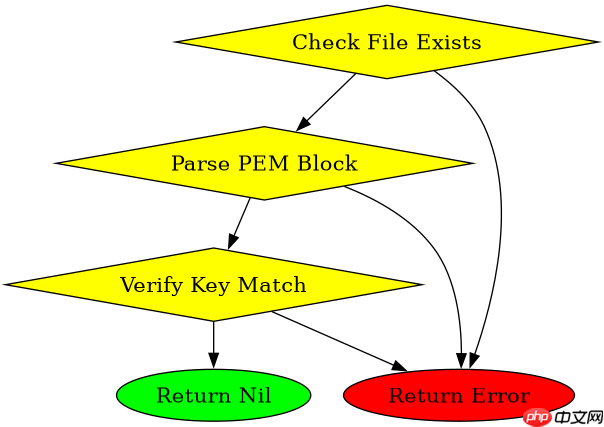
直接回答本节问题:当提供的证书文件不符合X.509标准或已过期时,StartTLS会在内部解析阶段失败,导致服务无法启动。开发者需检查证书链的完整性,并确保私钥与公钥匹配。GoFrame底层依赖Go标准库的crypto/tls包,其验证逻辑严格遵循RFC规范,不会静默忽略此类错误。

package main

import (
    "crypto/x509"
    "encoding/pem"
    "fmt"
    "os"
)

func validateCert(path string) error {
    data, err := os.ReadFile(path)
    if err != nil {
        return err
    }
    block, _ := pem.Decode(data)
    if block == nil {
        return fmt.Errorf("invalid PEM format")
    }
    _, err = x509.ParseCertificate(block.Bytes)
    return err
}

func main() {
    if err := validateCert("cert.pem"); err != nil {
        fmt.Println("Cert Error:", err)
        return
    }
    // 继续启动流程
}
此段代码用于在启动前预检证书有效性。输入为待检测的证书路径,实际调用validateCert函数。预期结果为若文件内容非合法PEM编码或证书解析失败,函数返回非空错误,主程序打印错误信息并提前退出,避免进入StartTLS后的崩溃状态。若证书有效,则返回nil,允许后续逻辑执行。注意此处仅做格式校验,不检查有效期,完整生产环境应结合时间戳判断过期情况。
基于证书路径为空时的具体行为是什么
直接回答该问题:当StartTLS接收到的证书路径参数为空字符串时,GoFrame不会回退到HTTP模式,而是尝试打开空路径文件,随即因系统级错误(如no such file or directory)而 panic 或返回错误,导致服务启动中断。这种行为确保了安全策略不被意外降级,强制开发者显式提供凭证。