








php密码验证失败通常是因为传入的哈希值与当前存储的不一致,或者哈希算法版本不兼容。解决这个问题的核心是使用 password_verify() 函数进行比对,并确保在注册或修改密码时通过 password_hash() 生成符合 password_default 标准的哈希值。

如何正确生成和存储密码哈希?
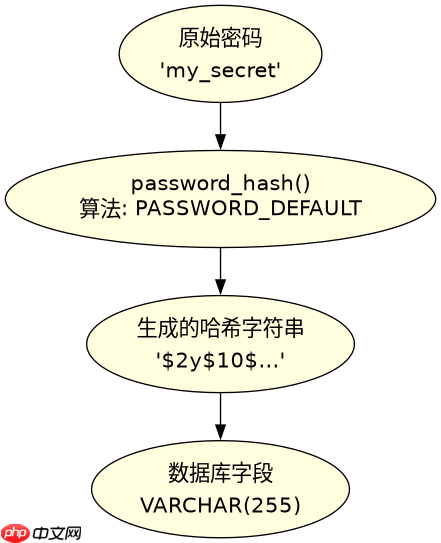
要确保后续验证成功,必须在用户注册或更新密码时调用 password_hash() 函数。该函数会自动选择当前最安全的算法(如 Argon2id 或 bcrypt),并生成包含盐值和算法信息的完整字符串。生成的哈希值应直接存入数据库,无需手动处理盐值。
$password = "my_secret_password";
$hash = password_hash($password, PASSWORD_DEFAULT);
echo $hash;
// 输出示例: $2y$10$... (长度60)
上述代码执行后,$hash 变量将包含一个以 $2y$ 开头的字符串。这个字符串是固定的格式,包含了算法标识、成本因子和随机盐值。开发者只需将这个字符串保存到数据库的 password 字段中即可。注意,每次调用 password_hash() 都会生成不同的哈希值,即使输入相同的密码,这也是正常现象,因为盐值是随机生成的。
立即学习“PHP免费学习笔记(深入)”;

为什么 password_verify 会返回 false?
password_verify() 函数在比对失败时返回 false,常见原因包括:输入的原始密码错误、数据库中存储的哈希值被截断或损坏、以及使用了过时的哈希格式。该函数会自动识别哈希中的算法信息并执行相应的解密比对过程,因此不需要开发者手动指定算法。
$storedHash = "$2y$10$eImiTXuWVxfM37uY4JANjQ==";
$inputPassword = "wrong_password";

if (password_verify($inputPassword, $storedHash)) {
    echo "Valid";
} else {
    echo "Invalid";
}
在上面的代码中,由于 $inputPassword 与生成 $storedHash 时的原始密码不一致,password_verify() 将返回 false。如果将 $inputPassword 改为正确的原始密码,函数将返回 true。此外,如果数据库中的哈希值因字符集问题(如 UTF-8 到 Latin1 转换)导致字节丢失,也会导致验证失败,因此务必确保数据库字段类型为 VARCHAR(255) 以容纳未来可能更长的哈希值。
当哈希算法升级时如何处理旧密码?
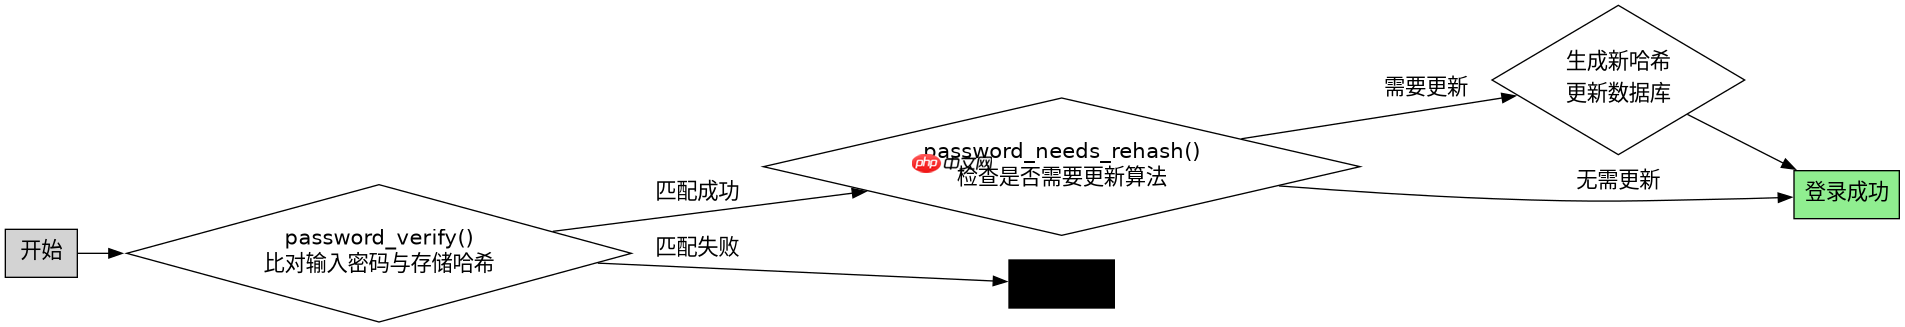
随着 PHP 版本的更新,PASSWORD_DEFAULT 可能会指向新的算法(例如从 bcrypt 切换到 Argon2)。如果用户登录时使用旧算法生成的哈希值,password_verify() 依然可以验证通过,因为它能自动解析哈希头。但是,为了保持安全性,建议在验证成功后检查是否需要重新哈希。
$storedHash = "$2y$10$old_hash_string...";
$password = "user_input";

if (password_verify($password, $storedHash)) {
    if (password_needs_rehash($storedHash, PASSWORD_DEFAULT)) {
        $newHash = password_hash($password, PASSWORD_DEFAULT);
        // 更新数据库中的 $newHash
        echo "Password updated to new algorithm";
    } else {
        echo "Login successful";
    }
}
这段代码展示了如何处理算法迁移。password_needs_rehash() 函数用于判断当前的 $storedHash 是否仍符合 PASSWORD_DEFAULT 的要求。如果返回 true,说明当前哈希使用的算法已过时,需要生成新的哈希并更新数据库。这样既保证了旧用户的登录兼容性,又逐步提升了整体系统的安全性。




















