如何防止高权限数据库账号遭受带外SQL注入渗透
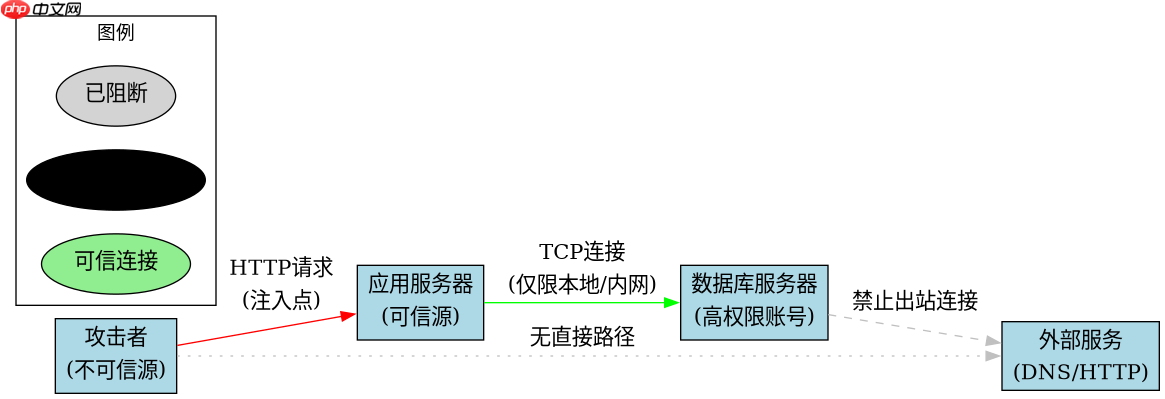
防止高权限数据库账号遭受带外sql注入(out-of-band sql injection, oob-sqli)的核心在于切断应用层与数据库之间的直接网络通道,并实施严格的白名单访问控制。具体做法是禁用数据库服务器的远程网络连接,仅允许本地回环地址(127.0.0.1)或应用服务器ip通过unix socket连接,同时在数据库层面移除不必要的存储过程和外部扩展功能。这样即使攻击者成功注入恶意代码,也无法利用dns或http协议将数据外传。
为什么传统WAF难以拦截带外注入请求
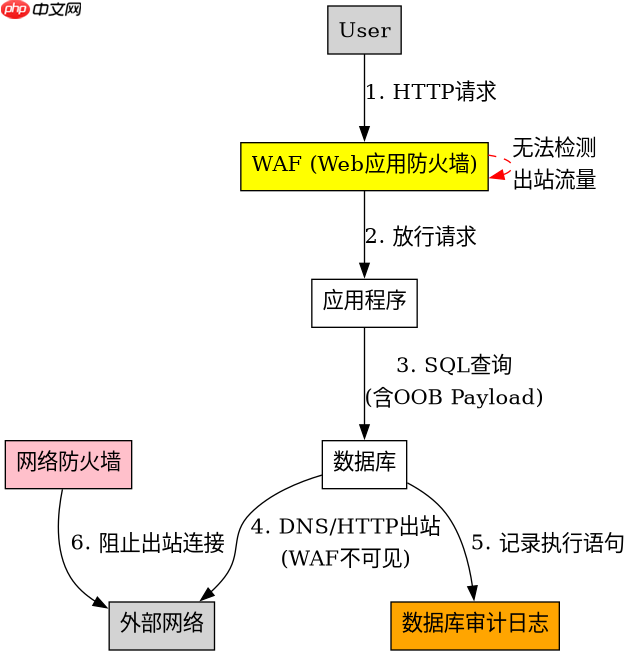
传统Web应用防火墙(WAF)主要监控HTTP请求和响应流量,而带外注入的攻击载荷并不在HTTP通道中传输,而是通过数据库内置函数发起独立的DNS查询或HTTP请求。因此,WAF无法看到这些出站流量,必须依赖数据库审计日志和网络层的出口防火墙规则来防御。

Drizzle ORM 是一个轻量级的 TypeScript ORM,提供类型安全的 SQL 模式声明、关系型和类 SQL 查询构建器,以及自动生成迁移。其压缩后仅 7.4kb,且无依赖项,支持 PostgreSQL、MySQL 和 SQLite,包括 Neon、Turso 和 Cloudflare D1 等无服务器数据库。
import socket
import subprocess

def check_db_connection(db_host, db_port):
    try:
        sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
        sock.settimeout(2)
        result = sock.connect_ex((db_host, db_port))
        if result == 0:
            print(f"Port {db_port} is open on {db_host}")
        else:
            print(f"Port {db_port} is closed or unreachable")
        sock.close()
    except Exception as e:
        print(f"Error: {e}")

# 模拟检查MySQL默认端口3306是否对公网开放
check_db_connection('192.168.1.100', 3306)
上述Python脚本用于验证数据库端口暴露情况。如果输出显示端口开放且可被非应用服务器IP访问,则存在被OOB-SQLi利用的风险。应确保只有应用服务器IP能连接该端口,其余IP均被拒绝。
基于程序中某个输入、条件或结果的具体问题
当应用程序使用动态拼接SQL语句时,若未对用户输入进行严格过滤,攻击者可构造特定Payload触发数据库的带外通信功能。例如,在MySQL中利用sys_exec()或dns_lookup()函数,或在PostgreSQL中利用curl扩展,均可实现数据外泄。关键在于识别这些高风险函数并在数据库中禁用它们。