在goframe框架中开启https并配置ssl证书,核心做法是修改启动入口中的监听地址前缀为 https 并传入证书路径。具体而言,需调用 gf.server().setaddr("https://0.0.0.0:443") 配合 setcertfile() 和 setkeyfile() 方法指定本地证书文件,这样服务器启动时便会自动加载tls配置并监听加密端口。

如何正确设置证书与密钥的文件路径?
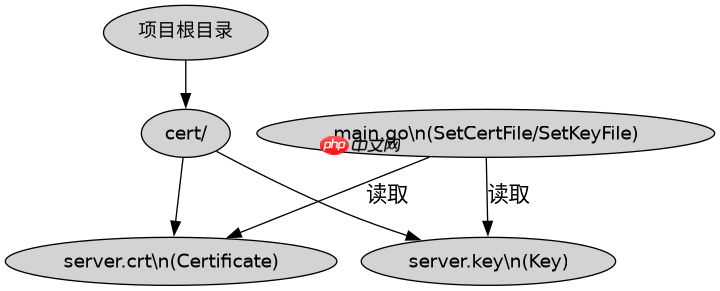
直接回答本节问题:必须确保 SetCertFile 和 SetKeyFile 指向有效的PEM格式文件,且路径对运行用户可读。若路径错误或文件权限不足,服务将无法启动并抛出IO异常。通常建议将证书放在项目根目录下的 cert 文件夹中,并使用绝对路径或基于 os.Getwd() 的相对路径以确保稳定性。
package main

import (
    "context"
    "github.com/gogf/gf/v2/frame/g"
)

func main() {
    s := g.Server()
    // 设置监听地址为HTTPS
    s.SetAddr("https://0.0.0.0:443")
    // 配置SSL证书路径
    s.SetCertFile("./cert/server.crt")
    s.SetKeyFile("./cert/server.key")

    s.Group("/", func(group *g.RouterGroup) {
        group.GET("/hello", func(ctx context.Context) {
            ctx.Response.Write("Hello HTTPS!")
        })
    })

    s.Run()
}
上述代码展示了最基础的HTTPS配置。运行该程序后,访问 https://localhost:443/hello 即可看到响应。注意,如果使用的是自签名证书,浏览器会提示不安全,这在开发环境中是正常的。

如何实现HTTP到HTTPS的自动跳转?
直接回答本节问题:GoFrame默认不自动跳转,需手动添加中间件或路由规则。常见做法是监听80端口的HTTP服务,检测到非HTTPS请求时,返回301重定向到当前URL并将协议头改为 https。这能确保所有流量强制加密,提升安全性。

package main

import (
    "context"
    "github.com/gogf/gf/v2/frame/g"
    "net/http"
)

func main() {
    // HTTP Server (Port 80)
    sHttp := g.Server()
    sHttp.SetAddr("http://0.0.0.0:80")
    sHttp.Use(func(r *ghttp.Request) {
        // 如果不是HTTPS,则重定向
        if r.Header.Get("X-Forwarded-Proto") != "https" && r.Header.Get("X-Real-Ip") == "" {
             // 简单重定向示例,实际生产环境建议检查Host
             r.Middleware.Next()
             return
        }
        r.Middleware.Next()
    })
    sHttp.SetHandler("/", func(w http.ResponseWriter, r *http.Request) {
        // 构造HTTPS URL并重定向
        httpsUrl := "https://" + r.Host + r.URL.Path
        if r.URL.RawQuery != "" {
            httpsUrl += "?" + r.URL.RawQuery
        }
        http.Redirect(w, r, httpsUrl, http.StatusMovedPermanently)
    })

    // HTTPS Server (Port 443)
    sHttps := g.Server()
    sHttps.SetAddr("https://0.0.0.0:443")
    sHttps.SetCertFile("./cert/server.crt")
    sHttps.SetKeyFile("./cert/server.key")
    sHttps.Group("/", func(group *g.RouterGroup) {
        group.GET("/hello", func(ctx context.Context) {
            ctx.Response.Write("Secure Content")
        })
    })

    // 同时运行两个Server
    go sHttp.Run()
    sHttps.Run()
}
此方案通过双服务实现跳转。HTTP服务拦截请求并返回301,HTTPS服务处理业务逻辑。这种方式兼容性好,但增加了资源消耗。对于容器化部署,通常由Nginx等反向代理处理跳转,GoFrame仅负责HTTPS后端。
当证书文件缺失或格式错误时程序会怎样?
直接回答本节问题:程序在启动阶段(s.Run())会立即 panic 或返回错误,导致服务无法启动。GoFrame底层使用标准库 crypto/tls,加载证书失败时会抛出类似 open ./cert/server.crt: no such file or directory 或 tls: failed to find any PEM data in certificate input 的错误。因此,在生产环境部署前,务必验证证书文件的完整性和路径正确性。