








php 8.6处理put或patch的multipart/form-data请求时,可以用request_parse_body取得字段和临时上传文件,再校验并移动到私有目录。这一接口从php 8.4起提供;请求体只能消费一次,不能先读取php://input再解析。下面的处理段应放在已有认证与修改权限检查通过的路由中。
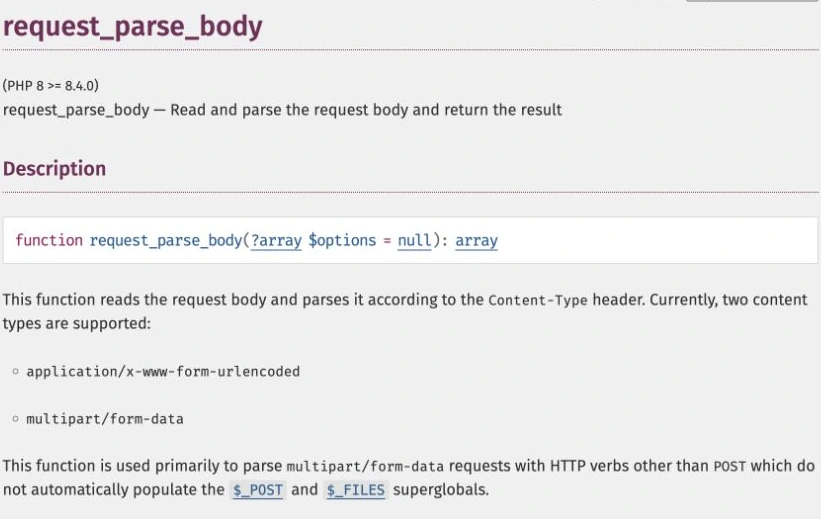
PHP手册中的request_parse_body
限制解析量并处理一个文本附件
<?php
$method=$_SERVER['REQUEST_METHOD']??'';
if (!in_array($method,['PUT','PATCH'],true)) {
    http_response_code(405); exit;
}
try {
    [$fields,$files]=request_parse_body([
        'post_max_size'=>'2M','upload_max_filesize'=>'1M',
        'max_file_uploads'=>1,'max_input_vars'=>10,
        'max_multipart_body_parts'=>12,
    ]);
} catch (RequestParseBodyException $e) {
    http_response_code(400); exit('表单无法解析');
}
$f=$files['attachment']??null;
if (!is_array($f) || !isset($f['error'],$f['tmp_name'])
    || is_array($f['error']) || $f['error']!==UPLOAD_ERR_OK
    || !is_string($f['tmp_name']) || !is_uploaded_file($f['tmp_name'])) {
    http_response_code(400); exit('需要一个有效附件');
}
$tmp=$f['tmp_name'];
$size=filesize($tmp);
if ($size===false || $size>1048576
    || (new finfo(FILEINFO_MIME_TYPE))->file($tmp)!=='text/plain') {
    http_response_code(415); exit('只接受1MiB以内文本');
}
$base=realpath('/srv/app-private/uploads');
if ($base===false || !is_writable($base)) throw new RuntimeException('存储未准备');
$id=bin2hex(random_bytes(16)); $dest=$base.'/'.$id.'.txt';
if (!move_uploaded_file($tmp,$dest)) throw new RuntimeException('保存失败');
if (!chmod($dest,0600)) { unlink($dest); throw new RuntimeException('权限设置失败'); }
header('Content-Type: application/json; charset=utf-8');
echo json_encode(['id'=>$id,'bytes'=>$size],JSON_THROW_ON_ERROR);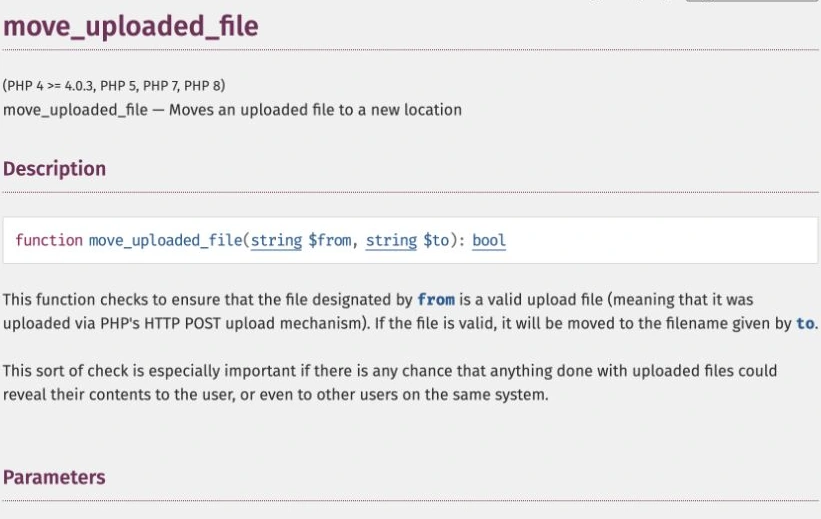
PHP手册中的move_uploaded_file
不要依赖自动填充的全局变量
非POST请求通常不会自动填充$_POST、$_FILES,函数返回的两个数组才是当前解析结果。请求的Content-Type必须带有效boundary;客户端应让HTTP库生成multipart头和正文,不要只手写一个不带boundary的类型。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
解析成功不等于业务授权通过
私有目录应由部署提前创建并限制访问,不能使用客户端文件名拼接保存路径。multipart解析不负责认证、CSRF、文件内容安全或业务字段约束;fields中的每项仍需按接口契约检查。解析配置错误引发的ValueError属于程序配置问题,应进入服务端错误处理。




















