








php 8.6按用户输入查询ldap目录时,应把输入作为筛选值转义,在固定base dn下检索明确属性,并在绑定账号前建立可信tls连接。示例使用ldap扩展与支持starttls的服务器,适用于受控目录,不允许用户自行指定连接地址或查询结构。
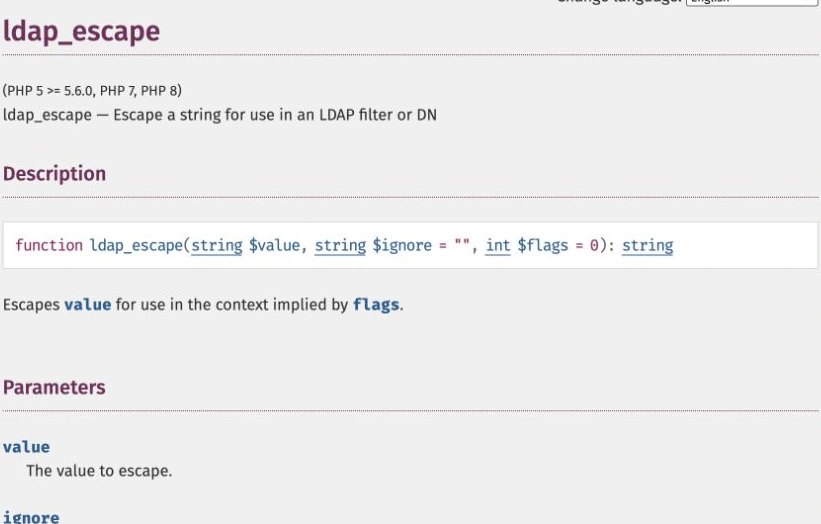
PHP手册中的ldap_escape
先建立TLS再绑定
服务端CA与名称校验应按OpenLDAP客户端配置部署;连接证书无法验证时停止,不通过LDAP_OPT_X_TLS_NEVER跳过校验。服务账号使用只读查询权限,并确认密码非空。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
$password=getenv('LDAP_PASSWORD');
if (!is_string($password) || $password==='') throw new RuntimeException('Missing password');
$ldap=ldap_connect('ldap://directory.example.com:389');
if ($ldap===false) throw new RuntimeException('LDAP initialization failed');
ldap_set_option($ldap,LDAP_OPT_PROTOCOL_VERSION,3);
ldap_set_option($ldap,LDAP_OPT_NETWORK_TIMEOUT,5);
if (!ldap_start_tls($ldap)) throw new RuntimeException('TLS failed');
if (!ldap_bind($ldap,'cn=reader,ou=services,dc=example,dc=com',$password)) {
    throw new RuntimeException('LDAP bind failed');
}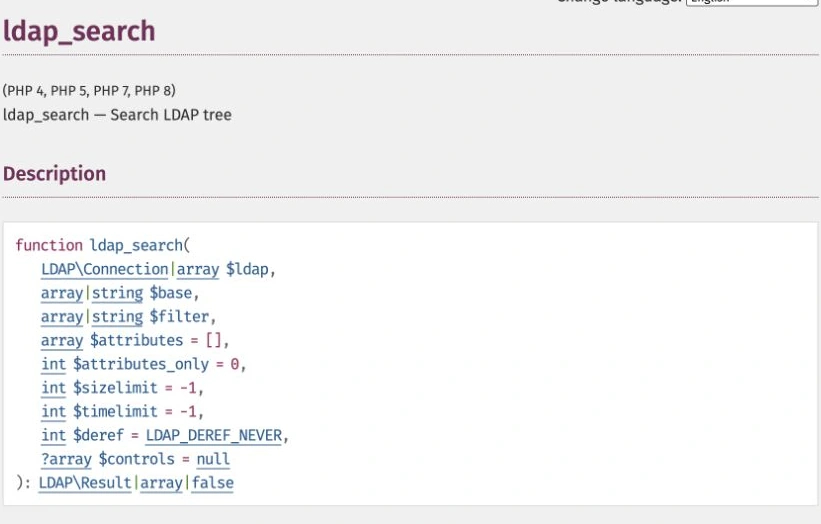
PHP手册中的ldap_search
限定筛选值、结果大小和属性
$uid=$_GET['uid']??'';
if (!is_string($uid) || $uid==='' || strlen($uid)>128) {
    throw new InvalidArgumentException('Invalid uid');
}
$filter='(&(objectClass=person)(uid='.
    ldap_escape($uid,'',LDAP_ESCAPE_FILTER).'))';
try {
    $r=ldap_search($ldap,'ou=people,dc=example,dc=com',$filter,
                   ['cn','mail'],0,20,5,LDAP_DEREF_NEVER);
    if ($r===false) throw new RuntimeException('Search failed');
    $rows=ldap_get_entries($ldap,$r);
    if ($rows===false) throw new RuntimeException('Cannot read entries');
    // 在权限检查后读取cn、mail;不要直接暴露整个目录结果。
} finally { ldap_unbind($ldap); }
区分转义用途和部分结果
LDAP_ESCAPE_FILTER用于筛选值,LDAP_ESCAPE_DN用于DN,二者不能互换。客户端的大小和时间限制不能突破服务器限制;达到限制的结果可能不完整,不能把它当作全部人员名单。查询用于展示资料,不等于完成用户身份认证或授权。


















