








go-zero框架通过代码生成工具自动为 request 结构体绑定校验规则,并在中间件层统一拦截非法请求以防范sql注入。具体做法是在 .api 文件中定义参数并添加如 min=1、type:string 等标签,运行 goctl 后生成的代码会自动执行这些校验;同时利用内置的 sqllogadapter 或自定义中间件记录并过滤包含危险字符的查询,确保传入数据库的参数经过严格处理。

如何配置API参数的自动校验规则
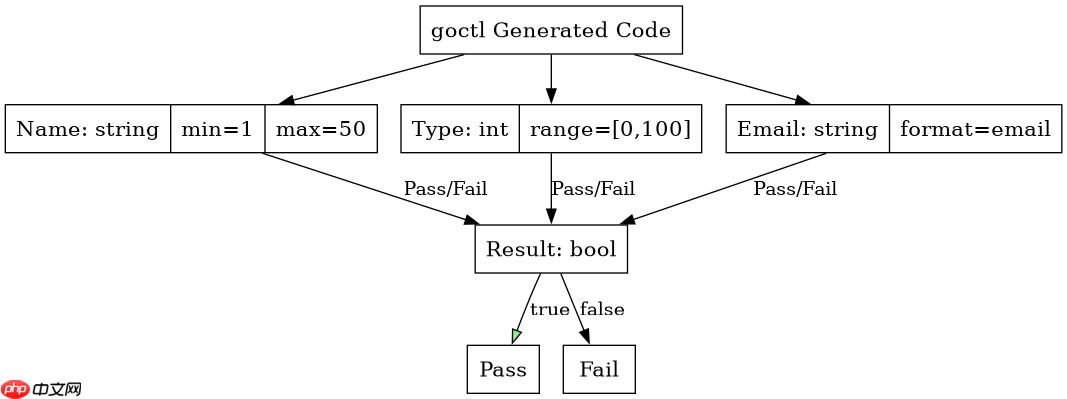
在Go-Zero中,只需在 .api 文件的 Request 块中为字段添加校验标签,框架即可自动生成对应的验证逻辑。例如,使用 min=5 限制字符串最小长度,或使用 range(0,100) 限制数值范围,生成的代码会在路由处理前自动检查这些条件,不满足则直接返回400错误。

package main

import (
	"github.com/zeromicro/go-zero/core/stores/sqlx"
	"net/http"
)

// 假设这是由 goctl api go -f user.api 生成的部分代码
func UserHandler(svcCtx *svc.ServiceContext) http.HandlerFunc {
	return func(w http.ResponseWriter, r *http.Request) {
		var req types.CreateUserRequest
		if err := httpx.Parse(r, &req); err != nil {
			httpx.Error(w, err)
			return
		}
		// 校验逻辑已内置在 Parse 或后续逻辑中
		// 若 req.Name 为空或长度不足,Parse 会报错
		ctx := r.Context()
		resp, err := svcCtx.UserLogic.CreateUser(ctx, &req)
		if err != nil {
			httpx.Error(w, err)
		} else {
			httpx.OkJson(w, resp)
		}
	}
}
如何防止SQL注入攻击
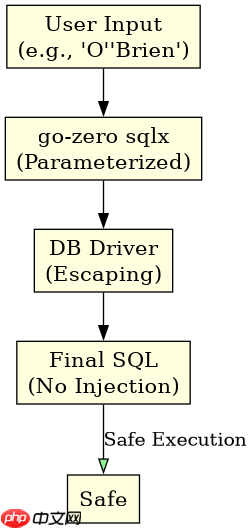
Go-Zero推荐使用ORM(如 sqlx)进行数据库操作,其底层基于 database/sql 的参数化查询机制,天然具备防SQL注入能力。开发者应避免拼接SQL字符串,而是使用占位符 ? 传递参数。此外,可通过配置 SqlLogAdapter 查看实际执行的SQL语句,确保参数被正确转义,从而彻底杜绝注入风险。
package logic

import (
	"context"
	"github.com/zeromicro/go-zero/core/stores/sqlx"
)

type UserLogic struct {
	logic sqlx.SqlConn
}

func (l *UserLogic) CreateUser(ctx context.Context, req *types.CreateUserRequest) error {
	// 使用参数化查询,防止SQL注入
	_, err := l.logic.ExecCtx(ctx, "INSERT INTO users (name, email) VALUES (?, ?)", req.Name, req.Email)
	return err
}
当输入包含特殊字符时如何处理
当用户输入包含单引号、双引号或SQL关键字等特殊字符时,Go-Zero的 Parse 方法会原样接收这些字符串,但不会直接将其拼接到SQL中。只要遵循上述参数化查询原则,这些特殊字符会被视为普通数据值,由数据库驱动进行安全转义。若需额外过滤,可在业务逻辑层对输入进行清洗,但核心防护仍依赖于ORM的参数化机制。


















