








在php中记录用户操作日志,最直接且可靠的做法是定义一个统一的日志处理函数,将用户标识、操作类型、请求参数和结果状态写入文件。通过封装该函数并在关键业务逻辑前后调用,可以确保所有操作都被结构化地记录下来,便于后续审计和问题排查。

log_action() 函数的核心结构是怎样的
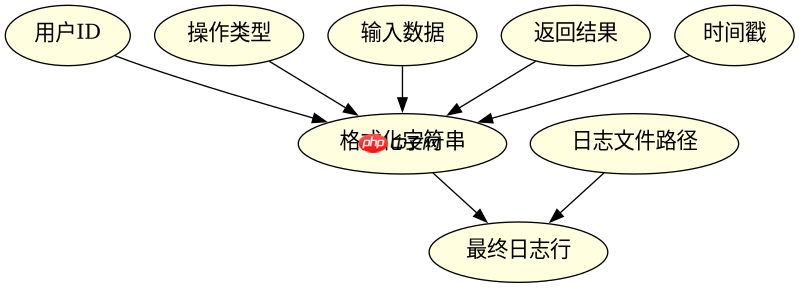
该函数需要接收用户ID、动作描述、输入数据和输出结果作为参数,并将其格式化为单行文本追加到日志文件中。实现时需注意目录权限检查和文件锁机制,防止并发写入导致数据损坏或丢失。
$logDir = '/var/log/app';
$logFile = $logDir . '/user_actions.log';

function log_action($userId, $action, $inputData, $result) {
    if (!is_dir($logDir)) {
        mkdir($logDir, 0755, true);
    }

    $timestamp = date('Y-m-d H:i:s');
    $message = sprintf(
        "[%s] User: %s | Action: %s | Input: %s | Result: %s\n",
        $timestamp,
        $userId,
        $action,
        json_encode($inputData),
        is_array($result) ? json_encode($result) : $result
    );

    // 使用文件锁确保原子写入
    $fp = fopen($logFile, 'a');
    if ($fp) {
        flock($fp, LOCK_EX);
        fwrite($fp, $message);
        flock($fp, LOCK_UN);
        fclose($fp);
    }
}

// 示例调用
log_action(101, 'login', ['username' => 'admin'], 'success');
上述代码展示了基础实现。关键点在于使用 flock 进行排他锁控制,避免多进程同时写入同一文件造成内容交错。日志格式采用固定前缀加JSON化数据的方式,既保证了可读性,又保留了原始数据的结构信息。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何根据操作类型过滤特定日志
当日志量较大时,直接全文搜索效率低下。可以在写入时增加操作类型的分类标签,或者在读取时使用命令行工具如 grep 进行快速筛选。对于高频操作,建议按日期分割日志文件,减少单次读取的数据量。

// 读取最近10条登录失败记录
$cmd = "tail -n 100 /var/log/app/user_actions.log | grep 'Action: login_failed'";
exec($cmd, $output, $returnVar);
print_r($output);
这种基于命令行的过滤方式适用于临时排查。如果需要在Web界面展示,应构建简单的解析器,将每行日志拆分为数组对象,再根据 Action 字段进行过滤。注意不要直接在Web端执行大文件的实时扫描,以免阻塞服务器资源。
如何处理包含敏感信息的操作日志
在实际业务中,用户操作可能涉及密码、身份证号等敏感数据。如果在日志中明文存储这些信息,会带来严重的安全风险。因此,必须在写入日志前对数据进行脱敏处理,例如将密码替换为星号,或将身份证中间位用X代替。
可以通过预处理输入数据来实现这一点。在调用 log_action 之前,遍历输入数组,识别敏感字段并进行掩码处理。这样既保留了操作的上下文,又符合安全合规要求。此外,还可以配置日志轮转策略,定期归档或删除旧日志,进一步降低数据泄露的风险。



















