








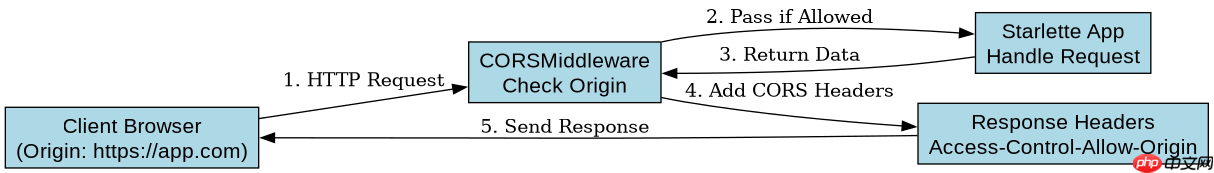
starlette 配置跨域资源共享(cors)最直接的方式是实例化 corsmiddleware 并将其添加到应用中间件栈中。你需要指定允许的来源、请求方法和头部,这样浏览器就能正确接收跨域响应。通过设置 allow_origins 为具体域名列表或通配符,可以控制哪些客户端能访问 api。
如何限制允许的源和方法
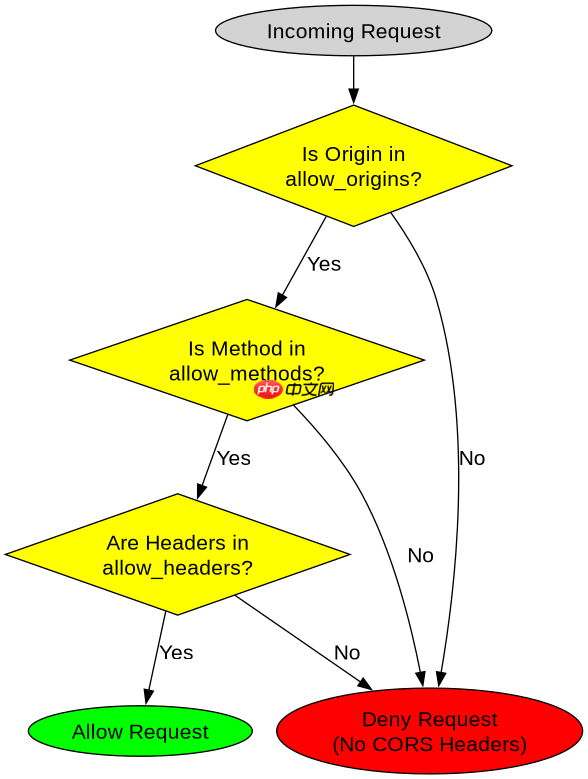
在初始化 CORSMiddleware 时,可以通过 allow_origins 参数精确控制来源,并通过 allow_methods 限制 HTTP 动词。默认情况下,它允许所有 GET 和 HEAD 请求,但 POST 等请求需要显式声明。如果未配置 allow_headers,则只允许简单的头部字段,复杂请求所需的自定义头部必须手动添加。
from starlette.applications import Starlette
from starlette.middleware.cors import CORSMiddleware

app = Starlette()

# 配置 CORS 中间件
app.add_middleware(
    CORSMiddleware,
    allow_origins=["https://example.com", "https://app.example.com"],
    allow_credentials=True,
    allow_methods=["GET", "POST", "PUT", "DELETE"],
    allow_headers=["Authorization", "Content-Type"]
)

@app.route("/data")
async def get_data(request):
    return {"status": "ok"}
上述代码中,只有来自 https://example.com 的请求才会被接受。如果尝试从其他域发起请求,浏览器将拦截响应。同时,allow_credentials=True 允许携带 Cookie,但此时 allow_origins 不能使用通配符 *,否则会导致安全错误。
Starlette 1.5.1 是轻量级 Python ASGI 框架与工具集,提供路由、请求响应、中间件、WebSocket 和后台任务等组件,适合构建异步 Web 服务。本下载为官方 PyPI 通用 wheel 包,可使用 pip 安装,并由包管理器处理依赖;运行应用时还需配置 ASGI 服务器。
如何处理预检请求与凭证
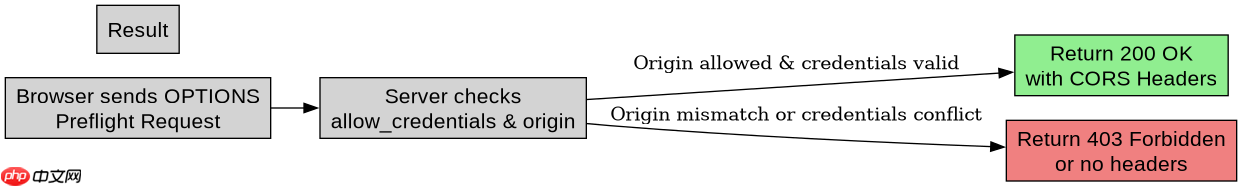
当客户端发送包含非简单头部或特定方法的请求时,浏览器会先发送一个 OPTIONS 预检请求。Starlette 的 CORSMiddleware 会自动处理这些预检请求并返回正确的 Access-Control-Allow-Origin 等头部。如果设置了 allow_credentials=True,中间件会在响应中包含 Access-Control-Allow-Credentials: true,告知浏览器可以携带身份凭证。
# 验证预检请求行为
import requests

# 模拟预检请求
response = requests.options(
    "http://localhost:8000/data",
    headers={
        "Origin": "https://example.com",
        "Access-Control-Request-Method": "POST",
        "Access-Control-Request-Headers": "Authorization"
    }
)

print(response.headers.get("Access-Control-Allow-Origin"))
print(response.headers.get("Access-Control-Allow-Methods"))
运行上述脚本,如果配置正确,你将看到 Access-Control-Allow-Origin 返回指定的源地址,且 Access-Control-Allow-Methods 包含 POST。这证明预检请求已通过,后续的实际 POST 请求将被允许。若配置不当,如来源不匹配,预检请求将失败,导致实际请求被浏览器阻止。
当 allow_origins 使用通配符时会发生什么
如果在 allow_origins 中使用 * 表示允许所有来源,那么 allow_credentials 必须设置为 False。这是因为出于安全考虑,W3C 规范禁止在允许所有来源的同时允许携带凭证。如果尝试同时设置两者,Starlette 会在启动时抛出异常,或者在实际运行时忽略凭证头,导致跨域请求因缺少凭证而失败。





















