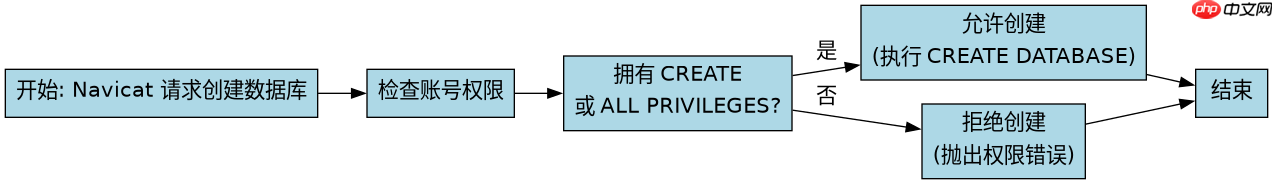
navicat 本身只是一个客户端工具,创建数据库的权限完全取决于当前登录的数据库账号(如 mysql、postgresql 或 sql server)所持有的系统级权限。普通账号能否建库,关键看该账号是否拥有 create database 权限或被授予了 all privileges;若仅具备基础连接与表操作权限,则无法执行建库操作。
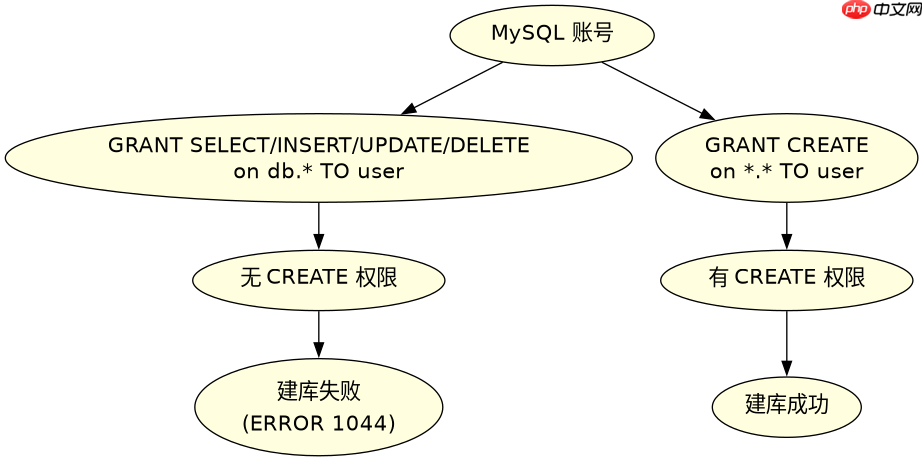
MySQL 中普通账号建库的权限判定逻辑
在 MySQL 环境下,判断一个“普通”账号是否能建库,需查看其全局权限表中是否存在 CREATE 权限。如果账号是通过 GRANT SELECT, INSERT, UPDATE, DELETE ON mydb.* TO 'user'@'host' 授权的,它只能操作指定库中的表,无法创建新库。只有当管理员执行了 GRANT CREATE ON *.* TO 'user'@'host' 或直接赋予 ALL PRIVILEGES 时,该账号才具备建库能力。Navicat 界面中的“新建数据库”按钮是否可点击,通常由前端根据返回的元数据控制,但若后端拒绝执行 SQL,则会抛出错误。

SELECT User, Host FROM mysql.user WHERE User = 'test_user';
SHOW GRANTS FOR 'test_user'@'%';
-- 若输出不包含 CREATE 或 ALL PRIVILEGES,则无法建库
-- 示例:尝试通过 Navicat 执行 CREATE DATABASE new_db;
-- 结果:ERROR 1044 (42000): Access denied for user 'test_user'@'%' to database 'new_db'
PostgreSQL 中角色权限对建库的影响
PostgreSQL 的权限模型与 MySQL 不同,它基于“角色(Role)”和“属性(Attributes)”。默认情况下,新建的角色不具备 CREATEDB 属性,即使拥有超级用户权限,若未显式设置该属性,也无法通过 Navicat 或命令行创建数据库。要允许普通账号建库,管理员需使用 ALTER ROLE username CREATEDB; 命令。此外,PostgreSQL 不允许用户直接删除自己创建的数据库以外的任何内容,这限制了“普通”账号的破坏性操作,但建库本身仍需明确授权。

-- 检查当前角色的 CREATEDB 属性
SELECT rolcreatedb FROM pg_roles WHERE rolname = 'test_role';
-- 若返回 f,则无法建库
-- 赋予权限
ALTER ROLE test_role CREATEDB;
-- 再次检查,返回 t 后即可通过 Navicat 创建数据库
-- 注意:PostgreSQL 中 SUPERUSER 自动拥有 CREATEDB,但普通角色必须显式授权
Navicat 中因权限不足导致建库失败的具体表现
当使用不具备建库权限的账号在 Navicat 中尝试创建数据库时,软件会弹出明确的错误提示,通常为“Access denied”或“Permission denied”,并附带数据库引擎的错误码。例如在 MySQL 中,错误码为 1044;在 PostgreSQL 中,错误信息可能指出“permission denied to create database”。此时,用户无法通过刷新或重试解决,必须联系 DBA 提升权限。值得注意的是,某些云数据库服务(如 AWS RDS 或阿里云 RDS)即使使用高权限账号,也可能在控制台层面限制自建库的数量或命名规则,这些限制会在 Navicat 中表现为连接成功但建库语句执行失败。